Bereiten Erstellen Sie Konten Manuell ist mühsam: Wir möchten nur auf die Dienste der App zugreifen und nicht fünf Minuten damit verbringen, E-Mail-Adressen, Passwörter und grundlegende Informationen einzurichten. Aus diesem Grund sind die Schaltflächen „Mit Facebook anmelden“ und „Mit Google anmelden“ im Internet so beliebt geworden.

Benutzer lieben diesen föderierten Anmeldeansatz, weil er das Erstellen von Konten erleichtert, und Websites/Apps lieben ihn, weil sie mehr Benutzer dazu bringen können, sich für Konten anzumelden. Da Sie Konten bei Google, Facebook, Twitter, Microsoft, LinkedIn, Github, WeChat, VKontakte, Weibo und mehr erstellen können, ist die Wahrscheinlichkeit groß, dass Sie einen dieser Dienste genutzt haben, sich aber auch kurz gefragt haben, ob das ein guter ist oder nicht Idee. Sie fragen sich zu Recht: Ja, es ist praktisch, aber es gibt Kompromisse, wenn es um die Sicherheit geht, und es ist im Wesentlichen eine Einbahnstraße, wenn es um den Datenschutz geht.
Wie funktionieren Social Logins?
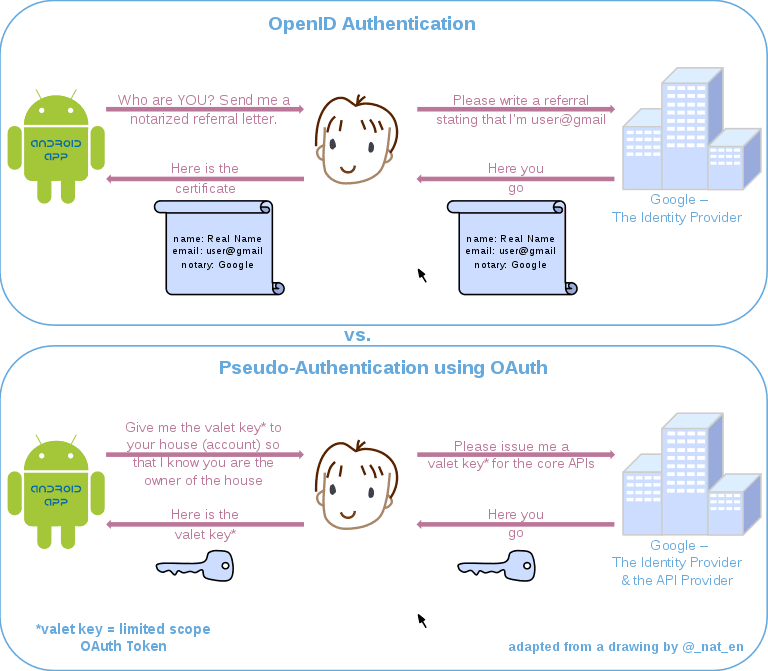
Nicht jedes System funktioniert gleich, aber der grundlegende Prozess ist ziemlich universell. Die meisten Anmeldedienste von Drittanbietern verwenden eine Kombination aus OpenID und OAuth. OpenID verwaltet die Benutzerautorisierung (die Anmeldung bei Facebook bestätigt Ihre Identität gegenüber der Website, die Sie verwenden möchten), während OAuth regelt, wie andere Websites auf Ihre Daten zugreifen können (Name, Alter, Interessen, Freunde usw.).
Am Social-Login-Prozess sind drei Hauptakteure beteiligt:
- Der Benutzer (das ist er!) fordert Zugriff auf die App oder Website
- Die Anwendung oder Website, auf die der Benutzer zugreifen möchte
- Der Authentifikator, der Ihre Identität bestätigt und den Zugriff auf Ihre Daten kontrolliert (Facebook, Google usw.)
Ein typischer Social-Login sieht so aus:
- Der Benutzer klickt auf die Schaltfläche „Anmelden mit ____“.
- Die Anwendung öffnet einen Link, der den Benutzer auffordert, sich auf der Website des Autorisierungstools anzumelden. Der Link enthält Informationen, die Ihnen den Eigentümer der Website mitteilen, die die Anfrage übermittelt.
- Der Benutzer gibt seinen Benutzernamen und sein Passwort auf der Authorizer-Website ein, was bedeutet, dass die App Ihre Informationen nie sieht.
- Der Autorisierer generiert den Code für die einmalige Nutzung und sendet ihn an die Anwendung.
- Die Anwendung sendet diesen Code dann mit einer Anfrage zum Zugriff auf die Authorizer-API an das Authorizer-Tool.
- Der Authentifikator überprüft die Gültigkeit des Codes und die Anwendung stellt einen Token aus (normalerweise mit einer zeitlichen Begrenzung), der es der Anwendung ermöglicht, bestimmte Benutzerinformationen anzufordern.
Sicherheitsvorteile: Social-Logins können sicherer sein als Passwort-Logins per E-Mail
Soziale Logins sind nur so sicher wie die Unternehmen, die sie betreiben, was sie in die Kategorie „ziemlich gut“ einordnet, wenn man bedenkt, dass sie zu den größten Technologieunternehmen der Welt gehören. Facebook und Google werden nicht überall gehackt, vor allem weil ihnen ihre Online-Sicherheit so wichtig ist und sie mehr in die Einzelhandelskette investieren.
Wenn Sie Single Sign-On verwenden, hat die Website, für die Sie ein Konto erstellen, keinen Zugriff auf Ihren Benutzernamen und Ihr Passwort, was bedeutet, dass niemand Ihr Konto stehlen kann (auch wenn er möglicherweise einige der damit verbundenen Informationen erhält).
Außerdem geben Sie Ihre Passwörter nicht überall ein, und da wir dazu neigen, unsere Passwörter oft wiederzuverwenden, ist das auch gut so. Wir befolgen wahrscheinlich sowieso nicht die Best Practices für Passwörter. Je weniger auf schlechte Sicherheit geachtet wird, desto besser.
Sicherheitsnachteile: Wenn Ihre Anmeldedaten für soziale Netzwerke gehackt werden, werden auch Ihre Konten gehackt
Was passiert, wenn Facebook und Google gehackt werden oder jemand Zugriff auf Ihr Konto erhält? Beide Unternehmen hatten in der Vergangenheit Datenprobleme (Cambridge Analytica, Google+) und LinkedIn war am stärksten betroffen, sodass große Technologieunternehmen hier keine 100-prozentige Erfolgsbilanz vorweisen können.
Kann jemand mit Ihren Social-Media-Anmeldedaten einfach so tun, als wären Sie Sie, und zwar bei jeder Social-Media-App und auf jeder Website, bei der Sie sich angemeldet haben? Grundsätzlich ja. Unabhängig davon, ob es sich um eine systemweite Sicherheitsverletzung, ein schwaches Passwort oder Malware auf Ihrem Computer handelt, die Ihre Facebook-Anmeldedaten kompromittiert hat, kann sich jeder, der über Ihre Anmeldedaten verfügt, in einer anderen App als Sie ausgeben. Dadurch werden soziale Anmeldungen zu einem Single Point of Failure, was zu einem potenziellen Dominoeffekt führt, wenn Ihr Konto durch die Autorisierung kompromittiert wird.
Facebook, Google und Twitter arbeiten hart daran, dies zu erreichen, aber selbst wenn sie irgendwann dabei bleiben, können sie nicht viel tun, wenn Ihr Passwort 123456789 lautet (sehen Sie sich diese Tipps für ein sicheres Passwort an) und Sie Ihr Konto gemeinsam nutzen oder physisch zugängliche Geräte. Wenn Sie ein Social-Login verwenden, sollten Sie es als Schlüssel zu den Konten behandeln, auf die Sie Zugriff haben.
Vorteile der Privatsphäre
Dies wird ein kurzer Clip sein, da es für Benutzer tatsächlich keine Datenschutzvorteile gibt. Bei sozialen Logins werden Ihre Daten nicht nur an jeden weitergegeben, der danach fragt, was das absolute Minimum ist, das Sie erwarten würden, sondern Sie geben auch viel mehr persönliche Informationen weiter, als wenn Sie eine E-Mail-/Passwort-Kombination verwenden würden.
Datenschutz-Nachteile: Jeder erfährt mehr über Sie
Je nachdem, welchen Dienst Sie nutzen, haben Sie mehr oder weniger Kontrolle darüber, welche Daten Apps aus Ihren sozialen Profilen abrufen dürfen. Es ist einfach, mehr anzubieten, als man beabsichtigt, und Apps können alles verlangen, was sie wollen, in dem Wissen, dass die meisten Benutzer wahrscheinlich nicht „Ja“ sagen werden. Freunde, Standort, Posting-Verlauf, Interessen und andere persönliche Informationen können leicht erfasst werden, ohne dass Sie sich dessen bewusst sind.
Bedenken Sie jedoch, dass den meisten Unternehmen, die Ihnen Anmeldedienste anbieten, viel Wert darauf gelegt wird, mehr Daten über Sie zu sammeln. Sie möchten gerne wissen, welche Apps Sie verwenden, wie oft Sie sie verwenden und noch detailliertere Informationen darüber, was Sie mit ihnen machen, und wenn Sie diese Anmeldemethode verwenden, geben Sie diese Informationen im Wesentlichen direkt an sie weiter. Es ist nicht klar, wie viele Daten Facebook und Google von Apps erhalten, die ihre Anmeldedienste nutzen. Wenn Sie jedoch nicht damit einverstanden sind, dass ein Unternehmen viel darüber weiß, was Sie in der App tun, verknüpfen Sie am besten kein Konto mit diesem Unternehmen.
Sollte ich soziale Logins verwenden?
Soziale Anmeldungen können in vielen Fällen sicherer sein, insbesondere wenn Sie darauf achten, Ihre Hauptkonten weitgehend gesperrt zu halten, und Sie nicht sicher sind, ob die App oder Website über die beste Internetsicherheit verfügt. Es ist tatsächlich sicherer, sich mit einem sozialen Login bei einer verschleierten App oder Website anzumelden, da Sie kein Passwort preisgeben, das Sie möglicherweise auf mehreren Websites wiederverwenden. Wenn Sie jedoch ein Konto mit potenziell sensiblen Informationen bei einem gut gesicherten Dienst erstellen, ist eine starke E-Mail-/Passwort-Korrespondenzfunktion angebracht.
Die Privatsphäre ist eine persönliche Entscheidung. Wenn Sie nicht möchten, dass die App mehr über Sie erfährt als nötig, melden Sie sich nicht bei Facebook an. Dies gilt auch in die andere Richtung: Verwenden Sie kein Autorisierungstool eines Drittanbieters, es sei denn, Sie sind damit einverstanden, dass dieser Drittanbieter zusätzliche Daten über Sie sammelt.