Windows-Gruppenrichtlinie Es handelt sich um eine Konfigurationsverwaltungstechnologie, die Teil von Windows Server Active Directory ist. Sie können zum Konfigurieren von Einstellungen in Windows-Client- und Server-Betriebssystemen verwendet werden, um sicherzustellen, dass Sie über mehrere Geräte hinweg ein konsistentes und sicheres Setup haben. Beim Konfigurieren von Gruppenrichtlinienobjekten (GPOs) stehen Hunderte von Einstellungen zur Verfügung. In diesem Artikel zeige ich Ihnen jedoch einige der Gruppenrichtlinieneinstellungen, die Sie korrekt einrichten müssen, um die grundlegende Sicherheit in Ihrer Umgebung zu gewährleisten.
Wenn Sie das Windows-Verhalten ändern möchten, indem Sie mehr Kontrolle über die Sicherheit haben oder einige der Dinge deaktivieren möchten, die Microsoft Ihnen bietet, können Sie dies tun Gruppenrichtlinieneinstellungen ändern. Ja, Sie können das Gleiche auch von hier aus tun Registierungseditor , aber Gruppenrichtlinien haben noch einige andere Vorteile, zum Beispiel, dass sich Gruppenrichtlinienkonfigurationen im Gegensatz zur Registrierung nach einem Windows-Update nicht ändern. Am wichtigsten ist, dass Sie die Gruppenrichtlinie entweder lokal auf Ihrem System konfigurieren oder ein Active Directory erstellen können, um die Einstellungen auf mehrere Systeme in Ihrer Domäne anzuwenden. Daher ist dies besonders nützlich für Büros und Schulen, die Windows-Computer verwenden.
Beste Gruppenrichtlinieneinstellungen
Bevor wir beginnen, möchten wir darauf hinweisen, dass es sich bei Gruppenrichtlinien um ein grafisches Tool handelt, mit dem Sie native Betriebssystemeinstellungen, Kernel-Einstellungen usw. ändern können. Eine falsche Änderung der Gruppenrichtlinie kann jedoch zum Absturz Ihres Betriebssystems führen. Wenn Sie also Änderungen vornehmen möchten, stellen Sie sicher, dass dies der Fall ist Virtuelle Konfigurationen exportieren bevor Sie Änderungen vornehmen.
Einer der größten Vorbehalte gegenüber Gruppenrichtlinien besteht darin, dass sie nur auf Computern verfügbar sind, auf denen die Editionen Windows Professional, Education oder Enterprise ausgeführt werden. Auch wenn Sie Windows Home ausführen, können Sie auf Gruppenrichtlinien zugreifen, allerdings mit einigen Problemumgehungen, die ich weiter unten erläutern werde.
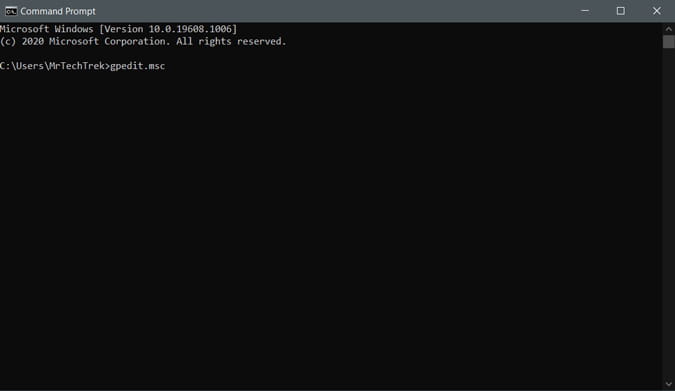
Um auf Gruppenrichtlinien zuzugreifen, gibt es mehrere Möglichkeiten. Eine der einfachsten Möglichkeiten ist das Öffnen Eingabeaufforderung -> Geben Sie „gpedit.msc“ ein. Und klicken Sie Enter.
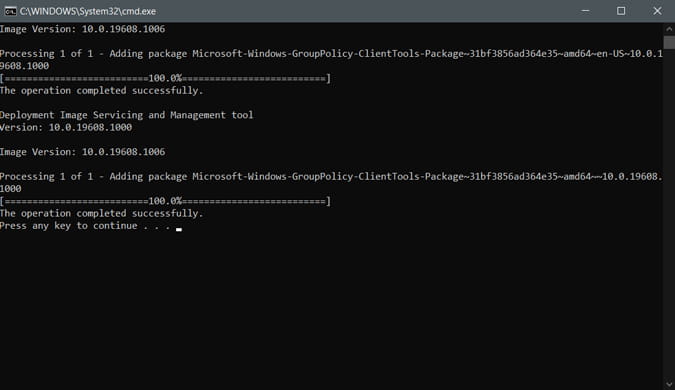
Auch wenn Gruppenrichtlinien nicht Teil der Windows Home Edition sind, gibt es dennoch eine Möglichkeit, darauf zuzugreifen. Sie müssen lediglich den Gruppenrichtlinien-Editor eines Drittanbieters installieren, indem Sie ihn herunterladen Batch-Datei Das. Sie müssen es mit Administratorrechten öffnen und die Installation beginnt in der Eingabeaufforderung. Die Installation dauert etwa 2-3 Minuten. Sobald der Vorgang abgeschlossen ist, öffnen Sie die Eingabeaufforderung erneut und geben Sie ein gpedit.msc um es zu erreichen.
1. Deaktivieren Sie die Installation von Anwendungen
Indem Sie Benutzern nicht erlauben, verschiedene Apps zu installieren, können Sie den Wartungs- und Reinigungsaufwand reduzieren, der bei der Installation von Schadprogrammen erforderlich ist, da dies auch einer der potenziellen Gründe für das Eindringen von Malware ist. Dies ist besonders in Schulen nützlich, in denen Sie möchten, dass die Schüler nur auf das zugreifen, was sie auch nutzen müssen.
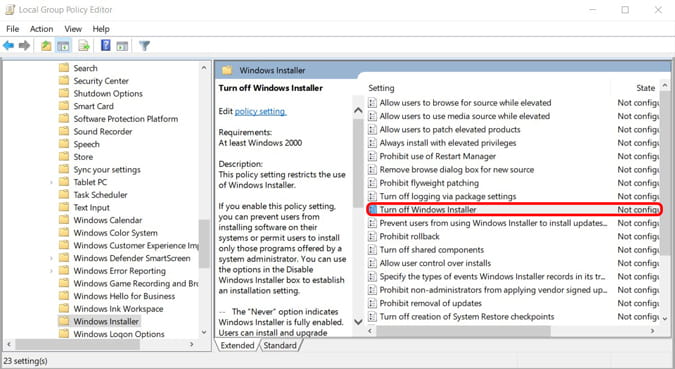
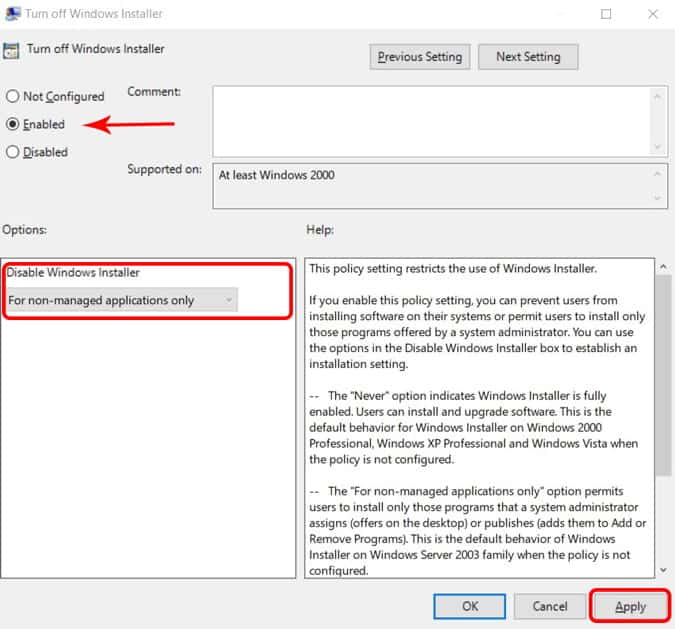
Wenn Sie verhindern möchten, dass Benutzer Apps installieren oder ausführen, können Sie dies festlegen, indem Sie die Gruppenrichtlinie öffnen und zu gehen Computerkonfigurationen > Administrative Vorlagen > Windows-Komponenten > Windows Installer Und Sie müssen auf eine Option doppelklicken Schalten Sie den Windows Installer aus. Ändern Sie die Einstellung auf Aktivieren Stellen Sie sicher, dass die Option „Nur für nicht verwaltete Anwendungen„, damit der Benutzer alle von der Verwaltung zugelassenen Anwendungen installieren kann. Klicken Sie nun auf Anwendung Starten Sie Ihren Computer neu, um die Änderungen vorzunehmen.
Blockieren Sie die Ausführung bestimmter Anwendungen
Das Blockieren der Installation aller Apps ist in vielen Situationen übertrieben. Wenn Sie nur bestimmte Apps blockieren möchten, können Sie diese Änderungen an den Gruppenrichtlinien vornehmen.
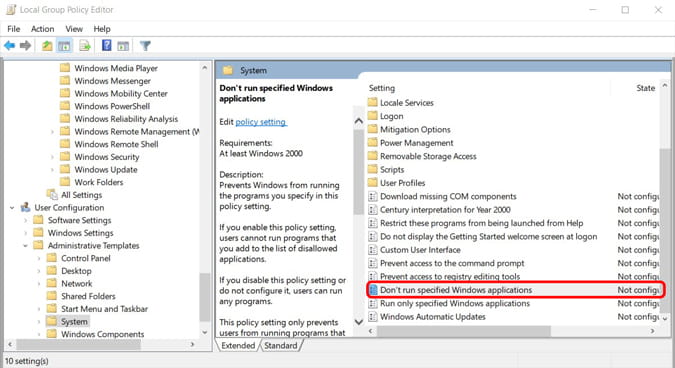
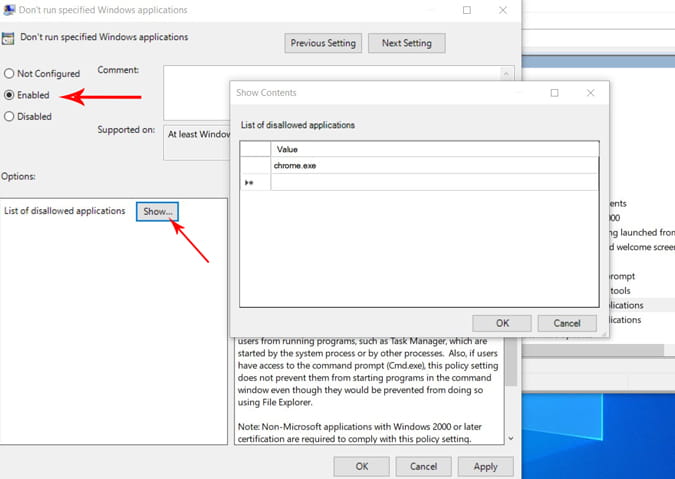
Öffnen Sie die Gruppenrichtlinie und gehen Sie zu Benutzerkonfiguration > Administrative Vorlagen > System Doppelklicken Sie auf eine Option Führen Sie keine angegebenen Windows-Anwendungen aus. Ändern Sie die Einstellung auf Aktivieren und klicken Sie auf die Schaltfläche . zeigen. Jetzt können Sie die Liste der Anwendungen eingeben, die Sie blockieren möchten und auf die Benutzer nicht zugreifen sollen, und darauf klicken OK. Klicken Sie nun Anwendung Starten Sie das System neu, um die Änderungen vorzunehmen.
2. Sperren Sie den Zugriff auf das Bedienfeld
Vor allem in Geschäftsumgebungen ist es wichtig, das Control Panel einzuschränken, da es Ihnen die Kontrolle über das gesamte System gibt. Sie können den Zugriff entweder komplett sperren oder den Zugriff auf einige Seiten beschränken.
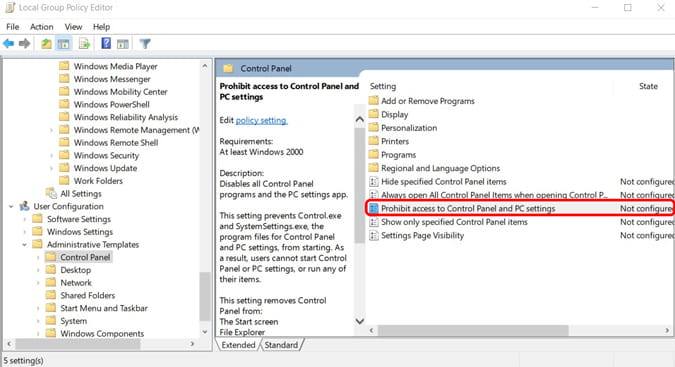
Um den Zugriff zu blockieren, öffnen Sie die Gruppenrichtlinie und gehen Sie zu Benutzerkonfiguration > Administrative Vorlagen > Systemsteuerung und doppelklicken Zugriff auf Systemsteuerung und PC-Einstellungen verbieten und klicke Aktivieren وAnwendung. Die Änderungen werden sofort übernommen.
Zeigen Sie nur bestimmte Seiten aus der Systemsteuerung an
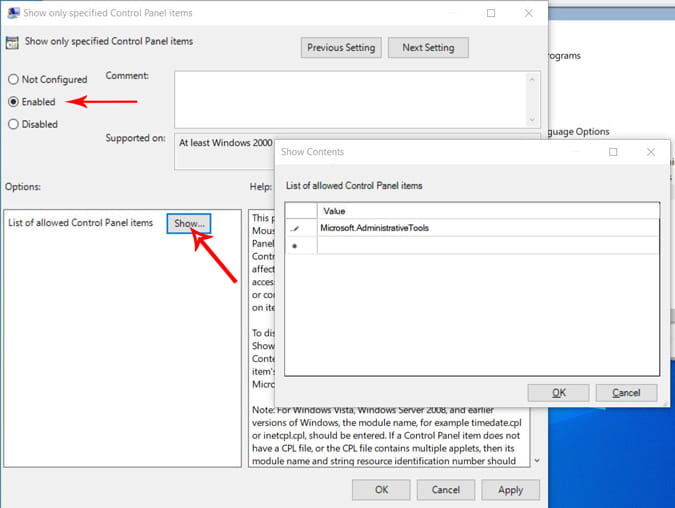
Der obige Vorgang verhindert den vollständigen Zugriff auf das Bedienfeld. Aber wenn Sie die Nutzung einschränken möchten. Sie können dies tun, indem Sie die Gruppenrichtlinie öffnen und zu gehen Benutzerkonfiguration > Administrative Vorlagen > Systemsteuerung und doppelklicken Nur bestimmte Elemente der Systemsteuerung anzeigen und klicke Aktivieren. Klicken Sie nun auf Option Anzeige Zum Auswählen der einzelnen anzuzeigenden Systemsteuerungsoptionen. Wenn die Option nicht in dieser Liste aufgeführt ist, wird sie dem Benutzer nicht angezeigt.
Das bedeutet, dass Sie jedes Bedienfeldelement, das Sie einbeziehen möchten, sorgfältig auswählen und aufschreiben müssen. Sie können finden Namen aller Elemente der Systemsteuerung auf der Microsoft-Website.
3. Deaktivieren Sie die Eingabeaufforderung
Die Eingabeaufforderung ist zweifellos sehr nützlich, aber gleichzeitig auch ein Albtraum, da sie Benutzern die Möglichkeit gibt, Befehle und Anwendungen auszuführen, auf die sie nicht zugreifen möchten. In unerfahrenen Händen kann es auch ein gefährliches Werkzeug sein. Es gibt viele Gründe, die Eingabeaufforderung zu deaktivieren. Vielleicht haben Sie Kinder, die einen Familiencomputer verwenden, oder Sie erlauben Gästen, Ihren Computer zu verwenden, wenn sie bei Ihnen übernachten. Oder vielleicht betreiben Sie einen Geschäftscomputer und müssen ihn deaktivieren.
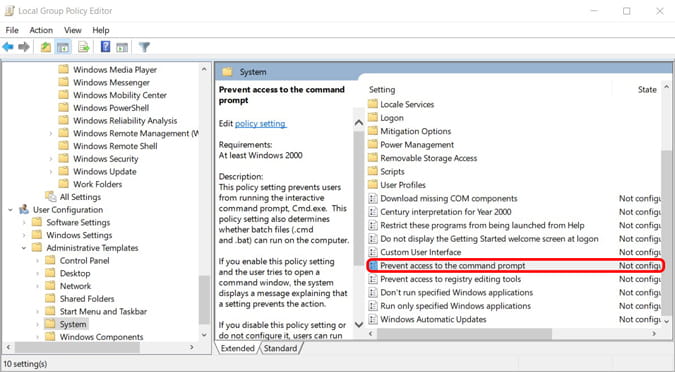
Um die Eingabeaufforderung zu deaktivieren, öffnen Sie die Gruppenrichtlinie und navigieren Sie zu Benutzerkonfiguration > Administrative Vorlagen > System und doppelklicken Verhindern Sie den Zugriff auf die Eingabeaufforderung. Sie müssen die Richtlinie ändern Aktivieren und klicke auf Anwendung. Jetzt müssen Sie Ihren Computer neu starten, um die Änderungen vorzunehmen.
4. Deaktivieren Sie den Windows-Registrierungseditor
Wie die Eingabeaufforderung kann der Windows-Registrierungseditor das System zum Absturz bringen, wenn er falsch geändert wird, und einige Gruppenrichtlinienbeschränkungen umgehen. Um die Konfigurationen zu schützen, können Sie die Gruppenrichtlinie öffnen und zu Benutzerkonfiguration > Administrative Vorlagen > System navigieren und auf „Zugriff auf Registrierungsbearbeitungstools verhindern“ doppelklicken und die Richtlinie aktivieren. Klicken Sie nun auf Anwendung Starten Sie Ihren Computer neu, um die Änderungen vorzunehmen.
5. Blockieren Sie den Zugriff auf Wechselmediengeräte
USB-Laufwerke oder andere Arten von Wechseldatenträgern können für Ihren Computer gefährlich sein. Wenn jemand versehentlich oder absichtlich ein mit einem Virus infiziertes Speichergerät anschließt, kann dies Auswirkungen auf den Computer oder sogar die gesamte Domäne haben. Wenn Sie viele Computer betreiben, erschwert der Zugriff auf externe Mediengeräte die Speicherverwaltung. Der Zugriff auf Wechseldatenträger ist in vielen Schulen und Hochschulen normalerweise gesperrt.
Um den Zugriff auf externe Mediengeräte zu blockieren, öffnen Sie die Gruppenrichtlinie und gehen Sie zu Benutzerkonfiguration > Administrative Vorlagen > System > Wechselspeicherzugriff und doppelklicken Wechseldatenträger: Lesezugriff verweigern. Klicken Sie nun auf Option Ermächtigung Und klicken Sie auf Anwendung Starten Sie Ihren Computer neu, um die Änderungen vorzunehmen.
Option zum Blockieren des Schreibens
Die obige Option führt dazu, dass der PC die Dateien auf dem externen Gerät nicht liest. Sie können jedoch weiterhin Dateien auf das externe Gerät kopieren. Wenn Sie Dateien schützen möchten, müssen Sie auch die Schreiboption blockieren. Diese Konfiguration wird typischerweise in Geschäftsumgebungen implementiert.
Um die Schreiboption zu blockieren, öffnen Sie die Gruppenrichtlinie und gehen Sie zu Benutzerkonfiguration > Administrative Vorlagen > System > Wechselspeicherzugriff und doppelklicken Wechseldatenträger: Schreibzugriff verweigern. Aktivieren Sie nun die Option und wählen Sie aus Anwendung um die Änderungen anzuwenden.
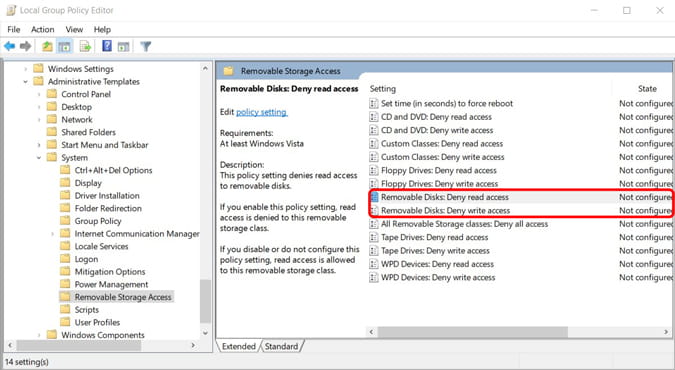
Alternativ können Sie die Option nutzen Alle Wechselspeicherklassen: Jeglichen Zugriff verweigern Um sowohl Lese- als auch Schreiboptionen gleichzeitig zu blockieren.
6. Computerpartitionen ausblenden
Wenn in den Systemen vertrauliche Informationen vorhanden sind, möchten Sie diese möglicherweise vor dem Zugriff bestimmter Benutzer verbergen. Sie können dies über die Gruppenrichtlinieneinstellungen tun. Bedenken Sie jedoch, dass diese Einstellung es nur vor dem Datei-Explorer und einigen anderen Anwendungen verbirgt, Benutzer jedoch weiterhin über die Eingabeaufforderung darauf zugreifen können.
Wie auch immer, Sie können Partitionen auf der Festplatte ausblenden, indem Sie die Gruppenrichtlinie öffnen und zu gehen Benutzerkonfiguration> Administrative Vorlagen> Windows-Komponenten> Windows Explorer Und doppelklicken Sie auf Ausblenden dieser angegebenen Laufwerke auf dem Arbeitsplatz und wähle eine Option aus Ermächtigung. Klicken Sie nach der Aktivierung auf das Dropdown-Menü im Optionsfeld und wählen Sie die Laufwerke aus, die Sie ausblenden möchten. Die Laufwerke werden ausgeblendet, wenn Sie darauf klicken OK.
7. Erhöhen Sie die Mindestlänge des Passworts
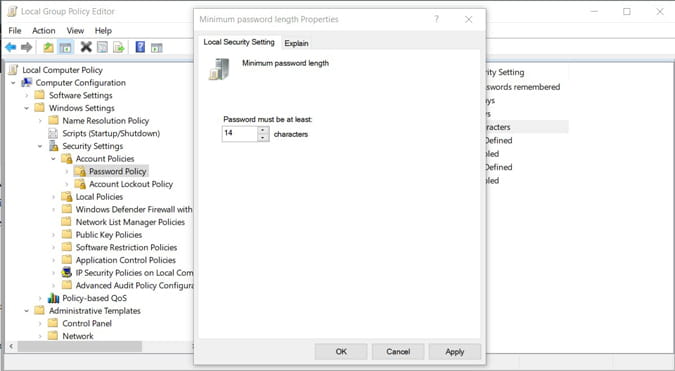
Die Standardlänge des Windows-Passworts beträgt 8 und Sie müssen einen Groß- und einen Kleinbuchstaben sowie mindestens eine Zahl oder ein Sonderzeichen verwenden. Es ist eigentlich ziemlich gut gesichert. Sie können die Sicherheit jedoch verbessern, indem Sie die Passwortlänge erhöhen. Sie können eine Länge von bis zu 14 festlegen und Groß- und Kleinbuchstaben, Zahlen oder Sonderzeichen verwenden.
Sie können dies ändern, indem Sie die Gruppenrichtlinie öffnen und zu navigieren Computerkonfiguration > Windows-Einstellungen > Sicherheitseinstellungen > Kontorichtlinien > Passwortrichtlinie Doppelklicken Sie auf Richtlinie Minimale Passwortlänge Geben Sie einen Wert für die Länge an und klicken Sie Anwendung.
8. Verfolgen Sie Anmeldungen
Mithilfe von Gruppenrichtlinien können Sie Windows dazu zwingen, alle erfolgreichen und fehlgeschlagenen Anmeldungen an Ihrem Computer zu verfolgen. Sie können es entweder auf einen bestimmten Computer oder Benutzer festlegen. Auf jeden Fall wird dies nützlich sein, um unbefugte Anmeldeversuche aufzuspüren. Sie können diese Konfiguration aktivieren, indem Sie die Gruppenrichtlinie öffnen und zu navigieren Computerkonfiguration > Windows-Einstellungen > Sicherheitseinstellungen > Lokale Richtlinien > Überwachungsrichtlinie und doppelklicken Anmeldeereignisse überwachen.
Aktivieren Sie hier das Kontrollkästchen neben „Optionen“.Erfolg" Und der "Scheitern„. Wenn Sie auf „OK„Windows beginnt damit, Ihre Anmeldungen am PC aufzuzeichnen.
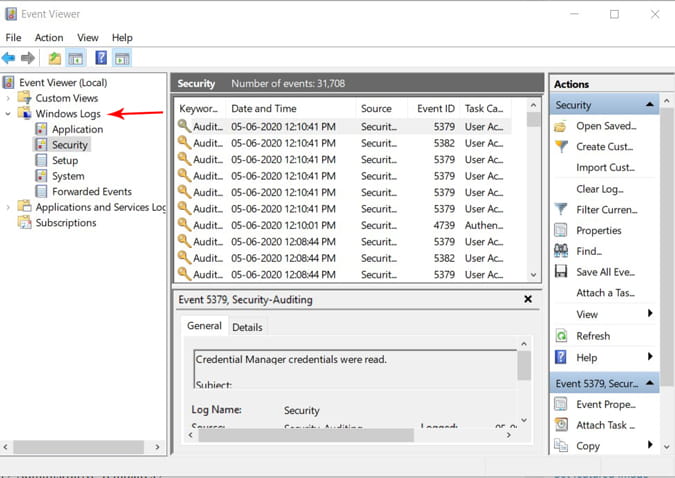
Um diese Anmeldungen anzuzeigen, öffnen Sie das Dialogfeld „Ausführen“, indem Sie auf drücken Win + R und geben Sie ein eventvwr Zum Öffnen der Windows-Ereignisanzeige. Erweitern Sie nun Windows-Protokolle und wählen Sie Sicherheitsoption. Im mittleren Bereich können Sie alle Ihre Anmeldeversuche einsehen. Sie können sich das Konto ansehen, mit dem versucht wurde, sich anzumelden, sowie Datum und Uhrzeit. Aber Erfolg und gescheiterte Versuche sind Symbole.
9. Deaktivieren Sie OneDrive
Möglicherweise lieben Sie die Verwendung von OneDrive oder Sie hassen es absolut. Wenn Sie oder Ihre Organisation OneDrive nicht verwenden oder es einfach von Ihrem Computer entfernen möchten, können Sie dies mithilfe von Gruppenrichtlinien tun. Öffnen Sie die Gruppenrichtlinie und gehen Sie zu Computerkonfiguration > Administrative Vorlagen > Windows-Komponenten > OneDrive und doppelklicken Verhindern Sie die Verwendung von OneDrive zur Dateispeicherung. Aktivieren Sie nun die Konfiguration und klicken Sie Anwendung. Sie müssen Ihren Computer neu starten, um die Änderungen vorzunehmen.
10. Behalten Sie Gruppenrichtlinienänderungen unter Kontrolle
Diese Änderungen können jedoch mithilfe der Gruppenrichtlinie auf die gleiche Weise wieder auf den Normalzustand zurückgesetzt werden, jedoch mit einem Reset, um sie zu deaktivieren. Sie können Administrator der Gruppenrichtlinie bleiben, indem Sie verwenden Überwachung von Gruppenrichtlinienobjekten. Versuchen Sie, die an Gruppenrichtlinienobjekten vorgenommenen Änderungen ständig zu verfolgen Leap Change Reporter.
Verkapselung
Sobald Sie mit der Anpassung der Gruppenrichtlinieneinstellungen fertig sind, müssen Sie die Einstellungen auf die Computergruppe übertragen Active Directory Hier können Sie das Verzeichnis für jeden Computer in der Domäne festlegen. Sie können auch einstellen Spezifische Gruppenrichtlinien Nur für einzelne Benutzer oder Computer. Jetzt müssen Sie nur noch die Gruppenrichtlinie aus dem Active Directory der Anwendung herunterladen. Alle Änderungen am Active Directory werden automatisch auf einzelne Systeme angewendet.