Session Hijacking ist eine Art Cyberangriff, der es einem Angreifer ermöglicht, die Kontrolle über die Sitzung eines Benutzers auf einer Website zu übernehmen. Es kann verwendet werden, um auf persönliche Informationen zuzugreifen oder im Namen des Benutzers Vorgänge auszuführen.
Session-Hijacking stellt für Benutzer wie Sie ein großes Risiko dar. Wenn jemand auf Sitzungscookies zugreifen und diese nutzen kann, kann er sich möglicherweise unbefugten Zugriff auf Ihre sensiblen Daten oder Bankkonten verschaffen. Um sich online zu schützen, ist es wichtig, Session-Hijacking zu verhindern.
Es gibt mehrere Möglichkeiten für einen Angreifer, einen Session-Hijacking-Angriff durchzuführen. Eine gängige Methode ist die Verwendung von Tracking-Cookies. Hierbei handelt es sich um kleine Dateien, die auf dem Gerät des Benutzers gespeichert werden und seine Aktivitäten auf der Website verfolgen. Mithilfe dieser Cookies kann der Benutzer identifiziert und ein Profil erstellt werden.
Man fragt sich leicht, ob Session-Hijacking vollständig verhindert werden kann. Es wird Ihnen schwer fallen, die Erstellung von Cookies zu vermeiden, und Session-Hijacking kann durch verschiedene andere Mechanismen erfolgen. Dennoch ist das regelmäßige Löschen von Browser-Cookies immer noch eine gute Möglichkeit, Ihre Online-Sicherheit zu verbessern und das Risiko von Session-Hijacking zu verringern. Verifizieren Die besten kostenlosen Internet-Tools zur Verbesserung Ihrer Sicherheit beim Surfen.
Schnelle Links
Vorteile des regelmäßigen Löschens von Cookies aus dem Browser
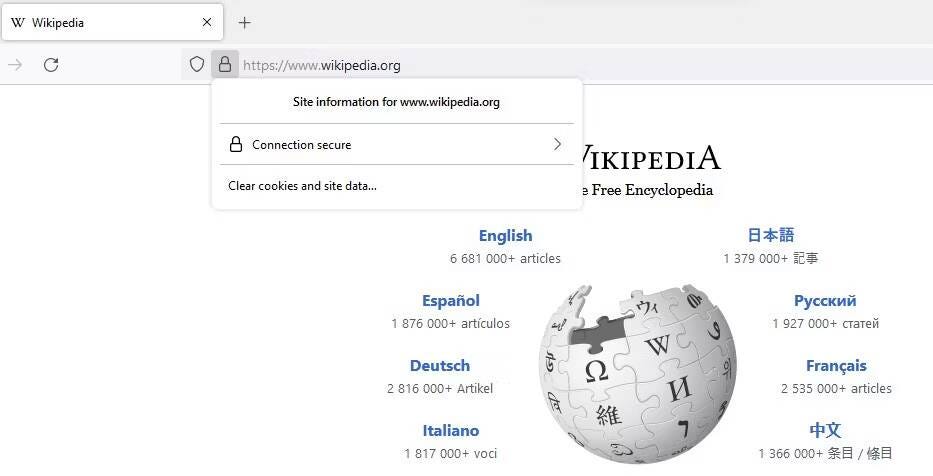
Browser-Cookies sind äußerst nützlich – tatsächlich sind sie eine der wesentlichen Technologien, die das Surfen im Internet so bequem machen. Wenn diese Cookies zum Speichern Ihrer Online-Sitzungen nicht verfügbar sind, müssen Sie sich erneut bei Ihrem Konto anmelden, sobald Sie zu einer anderen Seite der Website wechseln. Grundsätzlich sind Cookies unvermeidbar.
Sie können Cookies jedoch löschen, wenn sie nicht mehr verwendet werden. Und wenn Sie nur ab und zu auf eine Website zugreifen, kann man mit Sicherheit sagen, dass das Löschen von Browser-Cookies für diese bestimmte Website mehr Vorteile als Nachteile mit sich bringt. Aufgrund der Funktionsweise von Session-Hijacking kann das Löschen von Browser-Cookies die überwiegende Mehrheit der Versuche verhindern.
Session-Hijacking erfolgt in der Regel durch Phishing, Malware-Injection oder Packet-Sniffing-Angriffe. Ein Hacker könnte versuchen, sich den betrügerischen Zugriff auf Sitzungscookies zu sichern, indem er Ihnen einen gefälschten Anmeldelink sendet – oder er könnte die Informationen einfach erhalten, indem er Daten abfängt, während er ein ungesichertes öffentliches WLAN-Netzwerk nutzt.
Bei manchen Session-Hijackings wird versucht, in Ihrem Browser gespeicherte Token auszunutzen. Hier bietet sich das regelmäßige Löschen von Cookies an. Wenn Sie sie regelmäßig löschen, stehen Ihnen weniger Informationen zur Verfügung, mit denen Sie arbeiten können – und wenn Ihre Bank-Anmeldedaten von vor zwei Wochen für einen Hacker nicht verfügbar sind, könnte das eine schreckliche Situation verhindern.
Das Löschen von Cookies in Ihrem Browser bietet in dieser Hinsicht natürlich einige Vorteile. Es kann auch dazu beitragen, unbefugten Zugriff durch Personen zu verhindern, die versuchen könnten, Ihren Computer physisch zu nutzen. Der beste Weg, um sicherzustellen, dass Cookies regelmäßig gelöscht werden, besteht darin, Ihren Browser so zu konfigurieren, dass Cookies automatisch gelöscht werden, wenn Sie einen Tab schließen oder ihn schließen. Verifizieren So verbessern Sie Ihre Privatsphäre und Sicherheit in Firefox, indem Sie die Einstellungen ändern.



Andere Möglichkeiten, Session-Hijacking zu verhindern
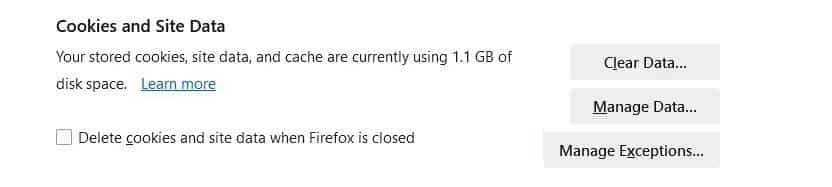
Es ist nicht möglich, Session Hijacking vollständig zu verhindern, aber gute Cybersicherheitsgewohnheiten können die Wahrscheinlichkeit eines erfolgreichen Angriffs verringern. Abgesehen vom Löschen Ihrer Browser-Cookies können Sie die folgenden Gewohnheiten befolgen, um Session-Hijacking zu verhindern.
Verwenden Sie nur HTTPS-Verbindungen
HTTPS (oder Hypertext Transfer Protocol Secure) ist ein gewaltiges Upgrade gegenüber dem unsicheren HTTP-Protokoll. Leider wird HTTP immer noch im gesamten Web verwendet – und viele Hacker nutzen es, um bösartige Skripte auszuführen, die Sitzungscookies stehlen.
Viele Antiviren-Apps und VPNs bieten eine Einstellung, mit der Sie Ihren Browser automatisch auf die HTTPS-Version von Websites umleiten können. Sie sollten prüfen, ob Sie über eine App verfügen, die diese Funktion bietet – und wenn ja, sollten Sie sie aktivieren. Verifizieren Online-Shopping-Tools, die Sie vor Ihrer nächsten Bestellung ausprobieren sollten.
Richten Sie die Multi-Faktor-Authentifizierung ein
Durch Session-Hijacking können viele Formen der Multi-Faktor-Authentifizierung umgangen werden, aber es kann nicht schaden, MFA zu Ihrem Konto hinzuzufügen. Dies kann dazu beitragen, dass Phishing und bestimmte andere Arten von Session-Hijacking-Angriffen weniger effektiv sind.
Natürlich sind nicht alle Multi-Faktor-Authentifizierungsmethoden gleich stark. Sie müssen auf jeder Website, die dies zulässt, ein physisches Authentifizierungsgerät oder eine Authentifizierungs-App verwenden. Wenn diese Optionen nicht verfügbar sind, sind E-Mail oder SMS akzeptable Authentifizierungslösungen – und immer noch besser als gar keine Zwei-Faktor-Authentifizierung! Verifizieren Was ist Hacking in drahtlosen Netzwerken und wie können Sie sich schützen?.
Überprüfen Sie aktive Sitzungen in Ihren Konten
Viele Websites bieten eine Registerkarte mit Einstellungen oder ein Datenschutzfenster an, in dem Sie alle aktiven Anmeldesitzungen für Ihr Konto sehen können. Diese Einstellungen verweisen in der Regel nur auf Sie über verschiedene Geräte hinweg – bei einem handelt es sich möglicherweise um Ihre Anmeldung auf Ihrem Smartphone, bei einem anderen um eine Sitzung, die von der Verwendung des Laptops übrig geblieben ist, den Sie sich vor einigen Wochen ausgeliehen haben.
Das regelmäßige Beenden dieser Sitzungen ist eine gute Möglichkeit, Session-Hijacking zu verhindern. Wenn diese Sitzungen gelöscht werden, wird jeder Hacker, der möglicherweise eine davon verwendet hat, sofort ausgeschaltet. Wenn Sie verdächtige aktive Sitzungen auf einer Website wie Facebook bemerken, sollten Sie Ihr Passwort sofort ändern.
Seien Sie im Internet vorsichtig
Wie bereits erwähnt, gibt es keine Möglichkeit, jede Art von Session-Hijacking-Angriff zu vermeiden – aber Sie können sich gute Gewohnheiten aneignen, um die Wahrscheinlichkeit eines erfolgreichen Angriffs zu verringern. Sie sollten über die neuesten Cybersicherheitsempfehlungen auf dem Laufenden bleiben und diese in Ihrem eigenen Leben umsetzen.
Gewohnheiten mit gesundem Menschenverstand können Sie wirksam vor Situationen schützen, in denen es zu Angriffen kommen kann. Sie sollten beispielsweise vermeiden, verdächtige E-Mails zu öffnen oder seltsame Links anzuklicken. Sie sollten die Arbeit mit sensiblen Daten in einem nicht autorisierten öffentlichen WLAN-Netzwerk vermeiden und Ihr Gerät niemals entsperrt oder unbeaufsichtigt lassen. Verifizieren Künstliche Intelligenz und Datenschutzrisiken: Schutz Ihrer Daten in einer automatisierten Welt.
Praktizieren Sie gute Cyber-Hygiene
Session-Hijacking-Angriffe werden von Tag zu Tag raffinierter. Leider lässt sich nicht vorhersagen, wie es aussehen wird oder welche Methoden ein Hacker in Zukunft anwenden könnte. Es gibt zwar keine Möglichkeit, jeden Hack zu vermeiden, aber Sie können im Internet sicher bleiben, indem Sie sich gute Gewohnheiten aneignen. Sie können es jetzt ansehen Verhaltensbasierte Sicherheitsrichtlinien, die Sie befolgen sollten, um online sicher zu bleiben.