Cyberangriffe auf das Gesundheitswesen sind in den letzten Jahren häufiger geworden. Diese Angriffe können schwerwiegende Folgen haben, darunter der Diebstahl sensibler Daten, die Unterbrechung von Diensten und sogar der Verlust von Menschenleben.
Gesundheitseinrichtungen sind aus mehreren Gründen gute Ziele für Hacker. Der wichtigste Grund ist die Vielfalt der gespeicherten detaillierten Patienteninformationen. Für Cyberkriminelle ist die erfolgreiche Ausschleusung von Patientendaten wie der Erwerb eines Topfes voll Gold. Für die von dem Hack betroffenen Einrichtungen und Patienten ist die Erfahrung ein Albtraum.
Sie werden das schlechte Erlebnis nicht so schnell vergessen, aber Sie können die Belastung dadurch reduzieren oder sogar Angriffe ganz verhindern. Verifizieren Die positiven und negativen Auswirkungen, die KI bereits auf das Gesundheitswesen hat.
Schnelle Links
Die Landschaft der Cyberangriffe auf das Gesundheitswesen
Cyberangriffe auf Gesundheitseinrichtungen sind nicht neu. Im Jahr 2017 konnte Ransomware „WannaCry„Wer hat dem National Health Service im Vereinigten Königreich den Boden unter den Füßen weggezogen? Cyberangriffe schlugen hohe Wellen, doch der NHS war nicht das Hauptziel der Bedrohungsakteure. Cyberkriminelle scheinen jedoch gelernt zu haben, dass Gesundheitseinrichtungen nur kleine Früchte tragen. Im Jahr 2021 berichtete er Büro für öffentliche Angelegenheiten Eine Hackergruppe startete einen koordinierten Cyberangriff auf mehr als 1500 Krankenhäuser, Schulen und Finanzunternehmen.
Ransomware und Phishing sind gängige Methoden, die Hacker bei diesen Angriffen verwenden: Phishing, um privilegierten Zugriff auf Server zu erhalten; Und Ransomware, um Dienstprogramme herunterzufahren und den Zugriff auf wichtige Dateien zu blockieren, um Geld zu erpressen.
Im Vergleich zu Technologieunternehmen, die auch mit wertvollen Kundendaten umgehen, sind Gesundheitseinrichtungen vor allem deshalb ein leichtes Ziel, weil Hacker über mehrere Einstiegspunkte verfügen. Da die Folgen ihrer Angriffe lebensbedrohlich sind, erwarten Hacker außerdem, dass das Management ihre Anfragen schnell genehmigt. Verifizieren Warum Sie Ihre Gesundheitsakten sicher aufbewahren sollten.
Wie passieren die meisten Cyberangriffe im Gesundheitswesen?
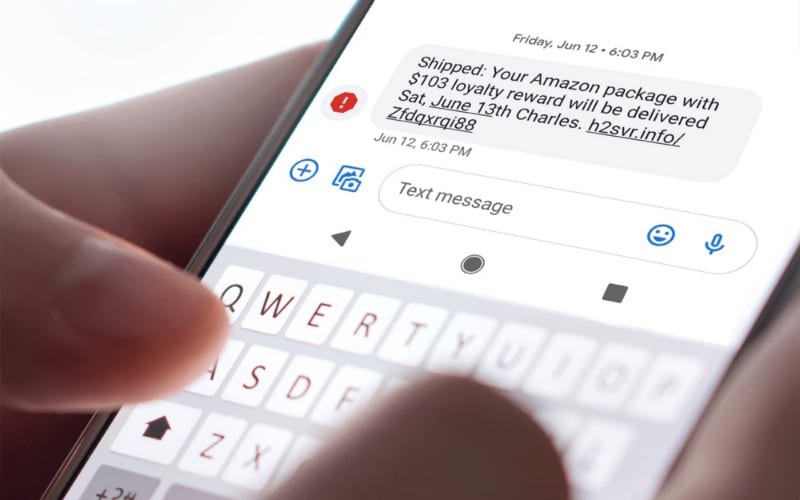
Der Haupteinfallstor für Hacker sind Phishing-E-Mails, die an medizinisches Personal gesendet werden. Obwohl Hacker es vorziehen, Mitarbeiter mit Zugriff auf Administratorebene ins Visier zu nehmen, wird dies von jedem Mitarbeiter aktiviert. Das erste Ziel besteht darin, das Gerät einer Person zu kompromittieren, indem man sie dazu verleitet, E-Mail-bezogene Malware herunterzuladen. Ein Phishing-Trick könnte auch darin bestehen, sie dazu zu bringen, auf einen falschen Link zu klicken und ihre Anmeldedaten in ein gefälschtes Dashboard einzugeben.
Da sich die Malware nun auf dem Gerät des gefährdeten Mitarbeiters befindet, besteht das nächste Ziel darin, sie in das Netzwerk der Organisation zu übertragen. Dies geschieht normalerweise, wenn ein gefährdetes Gerät eine Verbindung zu ungesicherten oder ungesicherten Geräten im Netzwerk herstellt. Die Verbindung kann über WLAN, Bluetooth, FTP oder sogar den Anschluss eines USB-Laufwerks erfolgen.
Sobald sich die Malware im Netzwerk der Zielorganisation befindet, führt sie ihre Nutzlast aus und baut ein Befehls- und Kontrollsystem mit dem Angreifer auf. Wenn diese Hintertür geöffnet ist, können Hacker seitlich vordringen und ihre Präsenz etablieren – indem sie weitere Server kompromittieren und weitere Hintertüren im Netzwerk für zukünftige Angriffe schaffen.



Warum Hacker Gesundheitseinrichtungen ins Visier nehmen
Bei diesen Angriffen geht es vor allem um die Erlangung von Geld und Identitätsdaten. Hacker sind nicht daran interessiert zu wissen, wem der Zahn gezogen wurde oder wie eine Röntgenaufnahme eines Beins aussieht. Ziel ist es, persönliche Daten und Vitaldaten der Patienten zu erhalten. Dazu gehören der vollständige Name, der Adressverlauf, Kartendetails, die Sozialversicherungsnummer, biometrische Daten, Geburtsurkunde, Sterbeurkunde und mehr.
Anhand dieser Informationen ist es möglich, die Identität einer Person zu stehlen und sie zu nutzen, um Kredite zu erhalten, Bankkonten zu eröffnen oder sich bei der Kommunikation mit Dienstleistern sogar als jemand auszugeben. Cyberkriminelle können auch wichtige Aufzeichnungen wie Sterbeurkunden nutzen, um Betrug im öffentlichen Interesse zu begehen. Für Hacker, denen die Verwendung gestohlener Daten egal ist, besteht eine Nachfrage danach auf dem Schwarzmarkt (oder auch im Dark Web).
Doch die Monetarisierung gestohlener Patientendaten ist nicht immer ein Kinderspiel. Daher ziehen es Hacker oft vor, die Krankenhausverwaltung zur Zahlung eines Lösegelds zu zwingen. Sie ziehen es oft vor, Zahlungen zu erhalten, indem sie Dateien verschlüsseln und Mitarbeiter daran hindern, Geräte zu verwenden, auf die sie am meisten angewiesen sind, um auf Patienteninformationen zuzugreifen und Pflege zu leisten.
In Zeiten wie diesen ist der Zugang für Führungskräfte im Gesundheitswesen eingeschränkt und es wird Druck auf sie ausgeübt. Sie müssen sich zwischen der Zahlung des Lösegelds und einer möglichen Geldstrafe durch die Regierung entscheiden (laut... An das US-Finanzministerium) oder mit Klagen von Patienten konfrontiert werden, deren Daten durchgesickert sind. Es ist nicht ungewöhnlich, dass das Management nachgibt und sich für die Option entscheidet, die das Markenimage schützt und weniger Geld kostet. Mangelnde Mittel führen oft dazu, dass Gesundheitsorganisationen von vornherein keine angemessenen Sicherheitsmaßnahmen umsetzen ...
Wie Sie Ihre Gesundheitsdaten vor Hackern schützen können
Krankenhäuser stehen im Fadenkreuz von Cyberangriffen im Gesundheitswesen, aber das Ziel wird sich wahrscheinlich auch auf Technologieunternehmen ausweiten, die Produkte herstellen, die Gesundheitsdaten sammeln, wie etwa Smartwatches. Hier erfahren Sie, was Sie, Ihr Arzt, Ihre medizinische Fachkraft oder jeder, der Gesundheitsdienste in Anspruch nimmt, tun können, um Ihr Risiko zu verringern.
Aktualisieren Sie alte Hardware und patchen Sie veraltete Software
Viele Gesundheitseinrichtungen verwenden immer noch Computer mit älteren Versionen von Windows-Betriebssystemen wie Windows 7 und Windows XP. Der Support für ältere Betriebssysteme ist beendet , was bedeutet, dass Hacker bestehende Schwachstellen leicht ausnutzen können. Aber auch neuere Computermodelle mit der neuesten Windows-Version können übertrumpft werden. Es ist jedoch besser, weil es Entwicklerunterstützung bietet. Sie können davon ausgehen, dass Sie Sicherheitsupdates erhalten, die Schwachstellen beheben, oft bevor Hacker sie ausnutzen können.
Darüber hinaus sind viele Gesundheitseinrichtungen auf Drittunternehmen angewiesen, die spezielle Geräte und Software bereitstellen. Die Nutzung mehrerer Anbieter erhöht die Angriffspunkte für Hacker – denn alles ist miteinander verbunden. Wenn Sie sich auf Nischenprodukte oder -dienstleistungen verlassen, ist es am besten, Unternehmen zu unterstützen, die in der Vergangenheit ihre Produkte verbessert haben.
In einer Branche, in der Haushaltsplaner Verbrauchsmaterialien und Gehaltsabrechnungen priorisieren, kann es schwierig sein, Geld für den Ersatz alter, wenn auch funktionierender Geräte beiseite zu legen. Der potenzielle Verlust durch Cyberangriffe macht diese Kosten jedoch erforderlich. Verifizieren Verschiedene Möglichkeiten, Angriffe auf die Lieferkette zu verhindern.
Vertrag mit dem blauen oder roten Team
Die IT-Abteilung in Gesundheitseinrichtungen ist in erster Linie für die Wartung der klinischen Software und die Fehlerbehebung bei defekten Geräten verantwortlich. Diese Abteilungen arbeiten in der Regel mit einem schlanken System und verfügen nur über wenige Mitarbeiter, die über die Fähigkeiten oder das Wissen verfügen, um Cyberangriffe zu verhindern. Erwägen Sie in solchen Fällen die Ernennung eines blauen, roten oder violetten Teams, um die Cybersicherheitslage Ihres Unternehmens zu bewerten.
Cybersicherheitsanalysten sind es wert. Ein Team kann Verschlüsselungsprotokolle empfehlen oder implementieren, die Ihre Dateien für Hacker unbrauchbar machen, selbst wenn sie in Ihr Netzwerk eindringen. Darüber hinaus können sie Täuschungstechnologien einrichten, um der IT-Abteilung wichtige Zeit für die Bewältigung von Cyberangriffen zu verschaffen, bevor sie Systeme lahmlegen. Verifizieren Wer ist das Blue Team und wie arbeitet es an der Verbesserung der Cybersicherheit?
Befolgen Sie die Best Practices für Cybersicherheit, um Daten zu schützen
Wir empfehlen Endpunktsicherheitspraktiken, insbesondere Zero Trust-Netzwerkzugriff und Regulierung des USB-Port-Zugriffs. Wenn Sie in der Zwischenzeit ein Gerät wie ein Telefon verwenden müssen, das häufig eine Verbindung zum Netzwerk des Unternehmens herstellt, sollten Sie darüber nachdenken, eines nur für die Arbeit zu verwenden. Vermeiden Sie es, dieses Gerät tief in Ihr Heimnetzwerk zu integrieren, da es Malware von Ihrem Unternehmen nach Hause übertragen könnte.
Wenn Sie jedoch mobile Apps nutzen, empfehlen wir, so wenig Daten wie möglich zu teilen. Eine Möglichkeit, die von einem Gerät erfasste Datenmenge zu begrenzen, besteht darin, eine Methode zu verwenden, bei der Ihre Daten lokal gespeichert werden, anstatt sie in die Cloud des Unternehmens hochzuladen. Wenn Sie Geräte verwenden, mit denen Ihr Arzt Ihre Gesundheit aus der Ferne überwachen kann, fordern Sie zum Schutz Ihrer Daten ein Gerät mit erweiterter Ende-zu-Ende-Verschlüsselung an. Verifizieren Kostengünstige Möglichkeiten zur Implementierung von Cybersicherheit im Rahmen des Budgets.
Wie sieht die Zukunft der Gesundheitssicherheit aus?
Medizinisches Fachpersonal ist in hohem Maße auf digitale Geräte angewiesen, um eine qualitativ hochwertige Pflege zu gewährleisten. Durch Cyberangriffe verursachte Stromausfälle können schnell zu Chaos führen. Die Auswirkungen von Angriffen werden in Zukunft nur noch schlimmer werden, da die Generation von Fachleuten, die mit Stift, Papier und analogen Geräten vertraut sind, in den Ruhestand geht. Es ist jedoch möglich, Risiken zu reduzieren, indem Sie Ihre Cybersicherheit stärken. Sie können es jetzt ansehen Vergleich zwischen Cybersicherheit und ethischem Hacking: Was ist der Unterschied zwischen ihnen?