Ab Chrome 68 hat Google alle Nicht-HTTPS-Websites integriert Negative Kategorie namens „Unsicher“. Wie Google sagt, sind Websites mit diesem Warnhinweis anfällig für Hackerangriffe durch andere. Ohne seine einzigartige Sperre betrachtet Chrome keine Webseite mehr als sicher genug.

Dies gilt insbesondere dann, wenn Sie Anmelde- und Zahlungsinformationen weitergeben möchten. Das eigentliche Problem tritt auf, wenn die Website mit einer großen roten Flagge als „gefährlich“ gekennzeichnet wird. Dadurch sollte es für jegliche Art des Surfens vollständig blockiert werden.

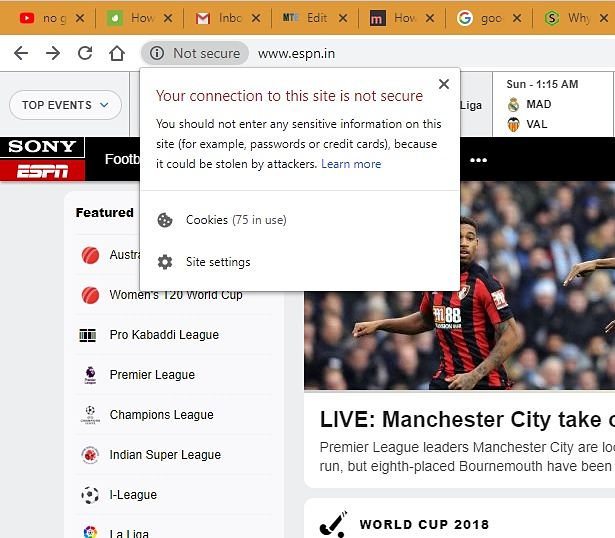
Seit die neuen SSL-Standards von Chrome eingeführt wurden, sind die Endbenutzer verwirrt. Viele sind unsicher, ob sie markierte Webseiten ganz vermeiden wollen oder nicht. Sogar eine Website wie ESPN hat derzeit das Abzeichen „Nicht sicher“. Es fühlt sich irgendwie wie eine Überschreibung an, wenn man eine solche Seite häufig besucht.
Schnelle Links
Wie behebe ich den Fehler? Stellen Sie Webseiten HTTPS voran
Die Chrome-Lösung zur Behebung des Fehlers besteht einfach darin, „https“ in der Adressleiste voranzustellen. Theoretisch sollte es den Webserver zwingen, auf eine sichere SSL-Verbindung umzuleiten. Es funktioniert jedoch nicht immer gut. Dies liegt daran, dass sich viele führende Websites nicht die Mühe gemacht haben, das neue Protokoll zu implementieren. Aus Sicht des Endbenutzers stellt der Besuch der Website möglicherweise überhaupt kein Risiko dar.
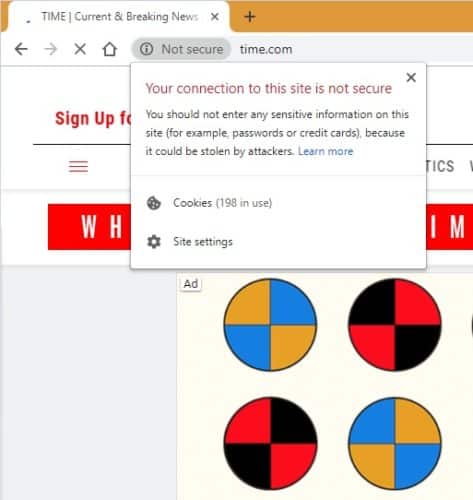
Die Wahrheit ist, dass ein „nicht sicher“-Abzeichen nicht immer bedeutet, dass eine Website tatsächlich unsicher ist. Weitere Informationen finden Sie im Abschnitt „Offensichtliche Risiken“.
So erzwingen Sie, dass Webseiten SSL erzwingen
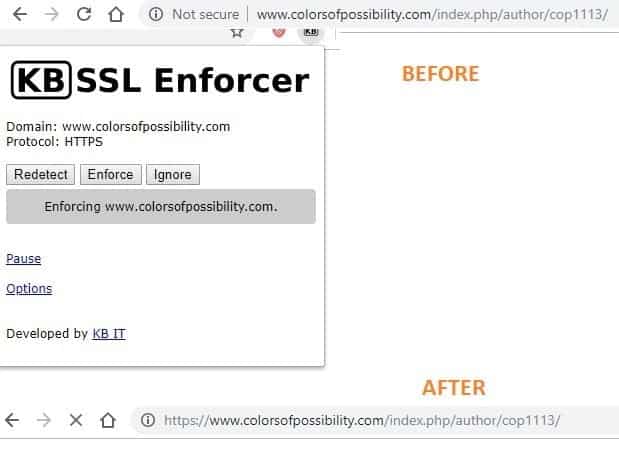
Mit einer Erweiterung namens KB-SSL-Enforcer Es ist möglich, Webseiten zu zwingen, den Benutzer auf SSL umzuleiten. In den meisten Fällen können Sie mit dem SSL-Protokoll nicht nur vermeiden, dass die Warnung angezeigt wird, sondern auch sicherer surfen.
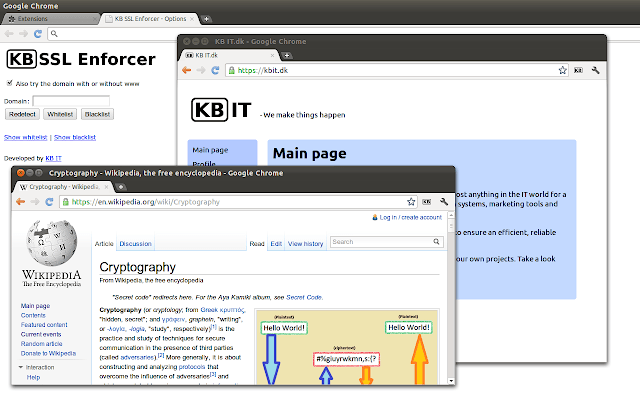
Die neuen SSL-Regeln sollten nur wie unten beschrieben durchgesetzt werden. Auch hier funktioniert es möglicherweise nicht für alle Websites, da es möglicherweise keine Möglichkeit gibt, HTTP-Seiten auf HTTPS umzuleiten.
Gehen Sie informierte Risiken ein
Wenn Sie trotz des „Unsicher“-Fehlers mit Vorsicht vorgehen möchten, gehen Sie einfach bewusste Risiken ein und surfen Sie unbesorgt. Obwohl es schön ist, dass Google auf Sie aufpasst, sind nicht alle Webadministratoren dazu da, Ihre Daten zu stehlen.
Seien wir ehrlich. Diese regulären HTTP-Webseiten sind immer verfügbar und möglicherweise sicherer, als Google behauptet. Technische Ursachen für SSL-Fehler sind abgelaufene SSL-Zertifikate, Fehler in Bildern, CSS, JavaScript und anderen Fehlern, TLS-Nichtübereinstimmung usw.
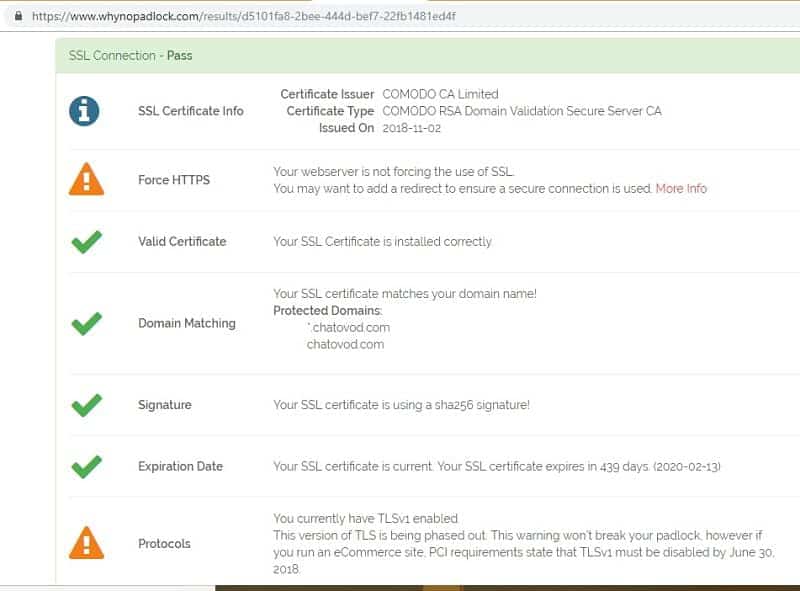
Wenn Sie einfach nur wissen möchten, ob eine Website zum gelegentlichen Surfen geeignet ist, gibt es ein Web-Tool namens Whynopadlock.com Gibt Ihnen das vollständige Bild. Im obigen Beispiel scheint die Chat-Site über eine SSL-Verbindung zu laufen, verfügt jedoch möglicherweise über veraltete TLS-Software. Aus Sicherheitsgründen müssen nicht alle Websites HTTPS erzwingen.
Fazit
SSL-Websites bieten viele Vorteile. Sie verschlüsseln nicht nur Ihre Browserinformationen von Dritten, sondern auch von ISPs, die nur Ihre Homepage sehen können. Die Warnung „Nicht sicher“ ist für normale Surfer tatsächlich beruhigend, insbesondere wenn es um Zahlungen geht.
Im Ernstfall könnte dies ernsthaft bedeuten, dass die Website gehackt wurde. Niemand mag es, wenn „andere die Informationen, die Sie über die Website senden oder empfangen, sehen oder ändern können“.
Derzeit bedeutet dies jedoch nicht, dass HTTP-Sites immer unsicher sind. Letztlich ist es eine Frage der Wahl und Sie müssen Diskretion walten lassen.