Es gibt viele Netzwerktechnologien, die jedes Mal, wenn Sie eine bestimmte Webseite laden, unauffällig sind. Während die meiste Anonymität jedoch dazu beiträgt, Webseiten bereitzustellen und Ihre Sicherheit zu gewährleisten, sind Sie bei einigen Netzwerkpraktiken, die unbemerkt bleiben, anfällig für Angreifer.
Deep Packet Inspection (DPI) ist nicht etwas, worüber der durchschnittliche Internetnutzer jeden Tag spricht. Dies kann jedoch erhebliche Auswirkungen auf Ihre Privatsphäre haben. Es wird zur Analyse von Daten verwendet, die über Netzwerke übertragen werden. Trotz seiner Vorteile bei der Verbesserung der Sicherheit und Netzwerkeffizienz kann DPI dazu verwendet werden, die Online-Aktivitäten der Benutzer auszuspionieren und so deren Privatsphäre zu gefährden. In diesem Artikel gehen wir darauf ein, wie Sie sich vor den Gefahren der Deep Packet Inspection schützen können, und geben Tipps und Tricks für die digitale Sicherheit. Verifizieren Unterschiede zwischen einem VPN und einem Proxy: Wie wählen Sie das beste aus, um Ihre Online-Privatsphäre zu schützen?

Schnelle Links
Was ist Deep Packet Inspection (DPI)?
Deep Packet Inspection (DPI), auch Packet Sniffing genannt, ist eine Methode zur Untersuchung des Inhalts von Datenpaketen, wenn diese an einem bestimmten Kontrollpunkt im Netzwerk ankommen. Es ist so, als würden Sie von der Flughafensicherheit überwacht, bevor Sie ein Flugzeug besteigen, nur dass DPI dies für Datenpakete übernimmt und sicherstellt, dass keine bösartigen Pakete in das Netzwerk gelangen oder es verlassen.
DPI funktioniert mithilfe vordefinierter Regeln Ihres Netzwerkadministrators oder ISP. Es kann nicht nur bösartige oder regelverstoßende Datenpakete erkennen, sondern auch die Anwendung oder den Dienst identifizieren, von dem das Paket stammt, genau wie ein Tool. Traceroute. Darüber hinaus kann DPI auch mit Filtern arbeiten und so Netzwerkverkehr identifizieren und umleiten, der von einem bestimmten Onlinedienst oder einer bestimmten IP-Adresse stammt.
DPI ist eine sehr effektive Methode zum Schutz Ihres Netzwerks. Aufgrund seiner Paketverfolgungsfunktionen wird es von Netzwerkadministratoren häufig als Intrusion-Detection-System oder sogar als Intrusion-Prevention-System eingesetzt. Es wird auch von Organisationen verwendet, die es Mitarbeitern ermöglichen, ihre eigenen Computer zur Arbeit mitzubringen und über ein VPN eine Verbindung zu Unternehmensservern herzustellen, um die versehentliche Verbreitung von Spyware, Malware oder Würmern zu verhindern.
Da es auch mit Filtern arbeiten kann, können Netzwerkadministratoren steuern, welche Anwendungen Daten über ihr Netzwerk senden dürfen. Darüber hinaus kann es auch dazu beitragen, den Netzwerkverkehr besser zu bewältigen, indem Datenpakete von Anwendungen mit hoher Priorität gegenüber anderen bevorzugt werden, um eine reibungslose Konnektivität sicherzustellen.
Nicht zuletzt nutzen ISPs häufig die DPI-Praxis, um Angreifer daran zu hindern, böswillige Anfragen über ihre Netzwerke zu senden, und schützen so die anfälligsten Geräte wie IoT-Geräte, die nicht unbedingt über die besten Sicherheitsmaßnahmen verfügen. Es kann ISPs auch dabei helfen, Versuche zu blockieren DDoS-Angriffe auf IoT-Geräten und organisieren Sie Webinhalte nach regionalspezifischen Datenbanken.
Wie unterscheidet sich Deep Packet Inspection (DPI) von herkömmlicher Paketfilterung?
Herkömmliche Paketfilter- oder Inspektionstechniken überprüfen nur die Informationen im Header eines Datenpakets, einschließlich Informationen wie Ziel-IP-Adresse, Quell-IP-Adresse und Portnummer.
DPI hingegen liest einen viel größeren Bereich an Metadaten sowie die Daten, die mit jedem Paket verknüpft sind, das das Gerät verarbeitet. Das bedeutet, dass DPI verschiedene Details aus dem Header des Datenpakets und den darin enthaltenen tatsächlichen Daten entnimmt. Darüber hinaus kann DPI auch den Absender und Empfänger einzelner Datenpakete identifizieren, einschließlich der Anwendung, aus der sie stammen, was mit herkömmlichen Paketfiltertechniken nicht möglich ist.



Dadurch ist DPI eine effektivere Methode zum Filtern von Netzwerkpaketen. DPI kann auch in Netzwerkdatenflüssen versteckte Bedrohungen finden und alle Datenexfiltrationsversuche, Malware-Einbrüche oder Verstöße gegen Netzwerkinhaltsrichtlinien melden. Verifizieren Wie greift ein Hacker FTP-Server an und was kann man dagegen tun?
Wie wirkt sich DPI auf Ihre Online-Privatsphäre aus?
Obwohl DPI entwickelt wurde, um Benutzer vor Netzwerkbedrohungen zu schützen, geschieht dies auf völlig invasive Weise. ISPs oder Unternehmen verwenden diese Filtermethode häufig, um bestimmte Websites oder Inhalte aus ihren Netzwerken zu blockieren.
Wenn man jedoch bedenkt, dass DPI jedes Datenpaket durchläuft, das Ihren Computer verlässt, wird es sofort zu einem Datenschutz-Albtraum. Es gibt viele dokumentierte Fälle, in denen DPI für schlechte Zwecke verwendet wurde, darunter die Zensur von Internetinformationen durch Regierungen sowie im Marketing oder in der Werbung, wo Unternehmen das Benutzerverhalten überwachen und Browsing- oder andere Daten an Marketing- oder Werbeunternehmen verkaufen können.
Dabei geht es vor allem darum, dass DPI den Empfänger oder Absender eines bestimmten Datenpakets identifizieren kann. Das heißt, wenn Ihr Netzwerk kompromittiert ist oder Sie mit einem bösartigen Netzwerk verbunden sind, das DPI auf Datenpakete ausführt, die sich über Ihre gesamten Internetaktivitäten bewegen, kann dies leicht zurückverfolgt werden.
Dies ist ein weiterer Grund, sich davon fernzuhalten Öffentliche Wi-Fi-Netzwerke Es sei denn, Sie befinden sich an einem vertrauenswürdigen Ort. Es handelt sich um eine Liste Unsere Tipps zur Netzwerksicherheit Auch nützlich, um Ihr Heimnetzwerk zu sichern.
So schützen Sie sich vor einer umfassenden Paketinspektion
Die gute Nachricht ist, dass es mehrere Möglichkeiten gibt, Ihre wertvollen Datenpakete vor DPI-Snooping zu schützen. Obwohl einige technische Kenntnisse erforderlich sind, enthalten die meisten DPI-Schutztools eine ausführliche Dokumentation und Erklärungen zur Funktionsweise des Tools. Wenn Sie also ein wenig Zeit haben, können Sie sich ziemlich gut vor DPI schützen.
DNS über HTTPS
DNS Over HTTPS (DoH) ist eine Sicherheitsmaßnahme, die ISPs daran hindern soll, DPI zur Überwachung ihrer Kunden zu verwenden und diese Daten an Marketing- oder Werbeunternehmen oder andere Unternehmen zu verkaufen, die an Ihren Internetnutzungsdaten interessiert sind.
Bei DoH werden DNS-Anfragen und -Antworten verschlüsselt, bevor sie über die Protokolle HTTP oder HTTP/2 gesendet werden. Diese Verschlüsselung stellt sicher, dass Angreifer den DNS-Verkehr nicht fälschen oder anderweitig verändern können – eine der Hauptfunktionen, die DPI ermöglicht. Da DoH außerdem Anfragen zur Namensauflösung verbirgt, kann Ihr ISP oder jemand, der Ihr Netzwerk belauscht, Ihre Online-Aktivitäten nicht sehen.
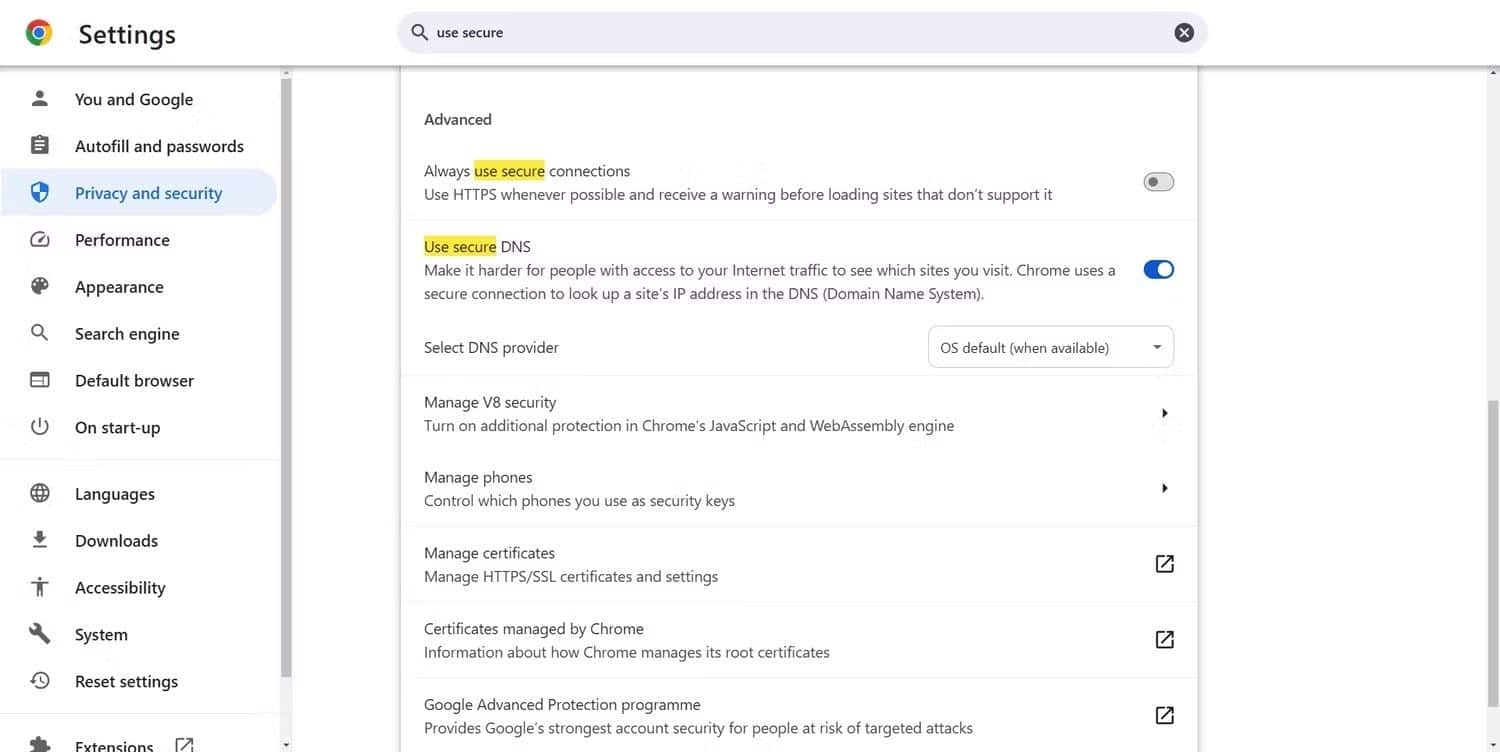
Durch Aktivieren der Option „Sicheres DNS“ lässt es sich auch problemlos in den meisten gängigen Webbrowsern verwenden, darunter Chrome, Edge, Firefox und alle anderen Chromium-fähigen Browser. Sie können es auch unter Windows, Linux oder macOS aktivieren, indem Sie einfach die von Ihrem Computer verwendete DNS-Adresse ändern. Sie sollten überprüfen Liste unserer DNS-Server Um Ihre Internetsicherheit zu verbessern, wenn Sie nach Optionen suchen.
Die anderen Optionen „Sicheres DNS“ und „DNS über HTTPS“ schützen jedoch nur DNS-Anfragen. Es kann nicht vor anderen Formen der Deep Packet Inspection schützen.
Auf WiedersehenDPI
GoodByeDPI ist ein kostenloses Open-Source-Dienstprogramm zur DPI-Umgehung für Windows. Es kann mit Windows 7, 8, 8.1, 10 oder 11 funktionieren, vorausgesetzt, Sie gewähren ihm Administratorzugriff auf Ihrem Computer. Es verarbeitet DPI-Verbindungen über optische Splitter oder Portspiegelung, wodurch keine Daten blockiert werden, da es schneller als das angeforderte Ziel reagiert.
Es blockiert sowohl passive als auch aktive DPI und sollte bei den meisten ISPs ohne zusätzliche Konfiguration funktionieren. Wenn die Standardkonfiguration des Tools jedoch die DPI Ihres Internetdienstanbieters nicht umgehen kann, wird die Auf WiedersehenDPI GitHub bietet hilfreiche Anweisungen zur Umgehung des Problems.
Spoof-DPI-Simulation
Wenn Sie Linux oder macOS verwenden, können Sie Spoof-DPI anstelle des vorherigen Tools verwenden. Ähnlich wie GoodByeDPI ist Spoof-DPI ein einfaches, leichtes DPI-Blockierungsdienstprogramm, das Open Source ist und kostenlos verwendet/heruntergeladen werden kann.
Je nachdem, ob Sie Linux oder macOS verwenden, gibt es mehrere Möglichkeiten, das Tool zu installieren, wie auf unserer GitHub-Seite beschrieben Spoof-DPI. Beachten Sie auch, dass Spoof-DPI die DPI von HTTP-Anfragen nicht überschreibt, aber dennoch eine Proxy-Verbindung für alle HTTP-Anfragen bereitstellt. Es entschlüsselt auch keine HTTPS-Anfragen und erfordert daher keine SSL-Zertifikate.
Deep Packet Inspection (DPI) kann eine Bedrohung für Ihre Online-Privatsphäre darstellen, da Ihre Daten ohne Ihr Wissen analysiert werden. Um sich zu schützen, können Sie Verschlüsselungstools wie virtuelle private Netzwerke (VPNs) und starke Verschlüsselungsanwendungen verwenden. Es ist auch wichtig, über die Datenschutzrichtlinien und Sicherheitspraktiken der von Ihnen genutzten Netzwerke auf dem Laufenden zu bleiben. Wenn Sie diese Tipps befolgen, können Sie Risiken wirksam reduzieren und Ihre digitale Privatsphäre schützen. Sie können es jetzt ansehen Die wichtigsten Merkmale effektiver Datenschutzlösungen.