Prozesse sind ein wesentlicher und unvermeidbarer Bestandteil von Windows, und es ist nicht ungewöhnlich, Dutzende oder Hunderte davon im Task-Manager zu sehen. Jeder Prozess ist eine Anwendung oder ein Teil davon, der ausgeführt wird. Leider wissen Schadsoftware-Entwickler dies und sind dafür bekannt, fehlerhaften Code hinter legitimen Prozessnamen zu verstecken.
Hier sind einige der häufigsten Prozesse, die gekapert oder dupliziert werden, zusammen mit dem Ort, an dem sie sich befinden sollten, und wie man eine bösartige Version erkennt. Verifizieren Wie gelangt Schadsoftware in App Stores?
Schnelle Links
1. svchost.exe
Service Host oder Svchost.exe ist ein gemeinsam genutzter Dienstprozess. Es ermöglicht vielen anderen Windows-Diensten, Prozesse gemeinsam zu nutzen. Dies trägt dazu bei, den Ressourcenverbrauch zu reduzieren und das System effizienter zu machen. Sie werden mit ziemlicher Sicherheit mehr als eine Instanz von Svchost.exe im Task-Manager sehen, aber das ist normal. Wenn eine oder mehrere dieser Dateien durch Schadsoftware kompromittiert werden, kann es zu deutlichen Leistungseinbußen kommen.
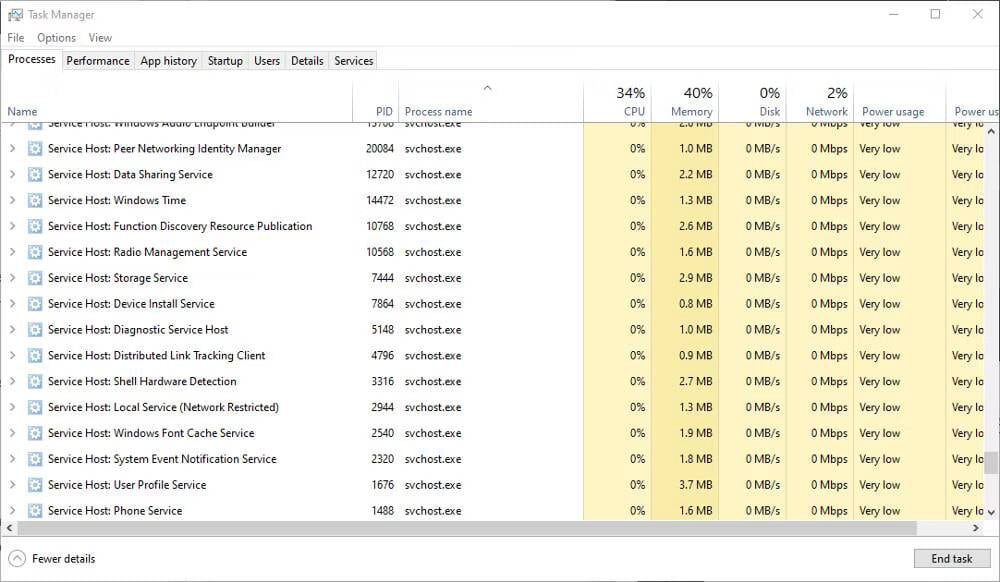
Zulässige svchost-Dateien sollten im folgenden Pfad gefunden werden:
C: \ Windows \ System32
Wenn Sie vermuten, dass der Prozess kompromittiert wurde, überprüfen Sie den folgenden Pfad:
C: \ Windows \ Temp
Wenn Sie hier Svchost.exe sehen, handelt es sich möglicherweise um eine schädliche Datei. Scannen Sie die Datei mit Ihrer Antivirenanwendung und stellen Sie sie bei Bedarf unter Quarantäne. Verifizieren Was ist der Prozess Svchost.exe und ist er sicher oder sollte er gestoppt werden?
2. explorer.exe
Explorer.exe ist für die angezeigte grafische Shell verantwortlich. Ohne sie gäbe es keine Taskleiste, kein Startmenü, keinen Dateimanager und nicht einmal einen Desktop. Daher ist es ein wesentlicher Bestandteil von Windows und kann nicht deaktiviert werden.
Viele Viren können sich hinter dem Dateinamen Explorer.exe verstecken, darunter auch trojan.w32.ZAPCHAST. Die legitime Datei befindet sich im folgenden Pfad:
C: \ Windows-
Wenn Sie es in System32 finden, sollten Sie es unbedingt mit der Antivirenanwendung Ihrer Wahl überprüfen.
3.winlogon.exe
Der Winlogon.exe-Prozess ist ein wesentlicher Bestandteil von Windows. Es kümmert sich um Dinge wie das Laden des Benutzerprofils während der Anmeldung und das Sperren des Computers, wenn der Bildschirmschoner läuft. Da es sich um Sicherheitselemente handelt, sind die Windows-Anmeldung und der Prozess winlogon.exe leider häufige Ziele von Bedrohungen.
Viele Trojaner-Viren, einschließlich Vundo, können in einer Datei versteckt oder als winlogon.exe getarnt werden. Der übliche Speicherort für Winlogon.exe ist der folgende Pfad:
C: \ Windows \ System32
Wenn Sie feststellen, dass der Pfad unterschiedlich ist, kann dies schädlich sein, z. B.:
C:\Windows\WinSecurity
Ein klarer Hinweis darauf, dass ein Prozess gekapert wurde, ist eine ungewöhnlich hohe Speichernutzung.
Viren und Malware verstecken sich nicht nur hinter Windows-Prozessen. Hier sind einige andere Möglichkeiten, wie dies geschehen kann Unentdeckte und versteckte Malware auf Ihrem Computer.
4.Csrss.exe
Das Client/Server-Laufzeitsubsystem oder Csrss.exe ist einer der Kernprozesse von Windows. Obwohl sie in modernen Windows-Versionen nicht weit verbreitet sind, werden sie dennoch vom System benötigt und können nicht deaktiviert werden.
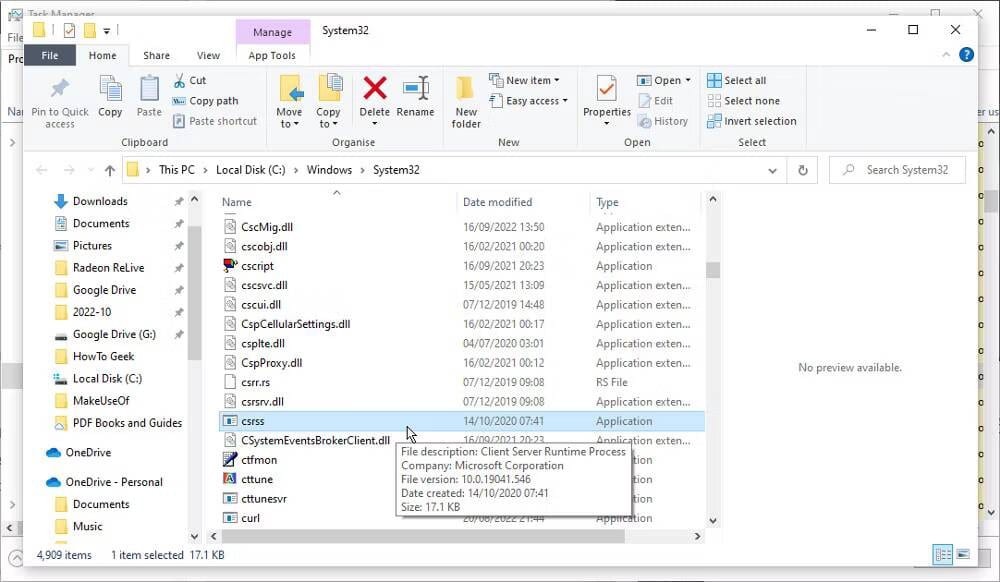
Es ist bekannt, dass der Nimda.E-Virus den Prozess Csrss.exe nachahmt, obwohl dies nicht die einzige potenzielle Bedrohung ist. Die legitime Datei muss sich in den Ordnern System32 oder SysWOW64 befinden. Klicken Sie im Task-Manager mit der rechten Maustaste auf den Prozess Csrss.exe und wählen Sie Dateispeicherort öffnen. Wenn sie sich irgendwo anders befindet, handelt es sich wahrscheinlich um eine schädliche Datei. Verifizieren Was ist der Csrss.Exe-Prozess in Windows und ist er sicher?
5. Lsass.exe
lsass.exe ist ein wesentlicher Prozess, der für die Sicherheitsrichtlinien unter Windows verantwortlich ist. Es überprüft neben anderen Sicherheitsmaßnahmen den Anmeldenamen und das Passwort. Es ist unwahrscheinlich, dass die Operation gekapert wurde. Wenn diese nicht ordnungsgemäß funktionieren, werden Sie in der Regel automatisch von Ihrem Computer abgemeldet. Es ist jedoch bekannt, dass Viren den Dateinamen zum Verstecken nutzen.
Suchen Sie die Datei Lsass.exe im folgenden Pfad:
C: \ Windows \ System32
Dies ist der einzige Ort, an dem Sie es finden sollten. Wenn Sie es woanders gesehen haben, z. B. ... C:\Windows\system أو C: \ Program Files , handeln Sie misstrauisch und scannen Sie die Datei mit einem Antivirenprogramm. Verifizieren Was ist Hardware-Hacking und sollten Sie sich darüber Sorgen machen?
6.Services.exe
Der Prozess Services.exe ist für das Starten und Stoppen vieler wichtiger Windows-Dienste verantwortlich. Wie andere Windows-Prozesse auf dieser Liste zielen Viren und Malware auf sie ab, weil sie es ihnen ermöglichen, sich vor den Augen der Öffentlichkeit zu verstecken.
Wenn die Datei kompromittiert ist, können beim Starten und Herunterfahren des Computers Probleme auftreten. Suchen Sie die echte Services.exe-Datei im System32-Ordner. Wenn es irgendwo anders existiert, wie im folgenden Pfad:
C:\Windows\ConnectionStatus
Möglicherweise handelt es sich bei der Datei um einen Virus.
Die hier genannten Prozesse sind für den reibungslosen Betrieb von Windows unerlässlich. Aber nicht alle und sogar viele nicht wesentliche Prozesse können geschlossen werden, um die Leistung zu verbessern.
7.Spoolsv.exe
Der Windows-Druckspoolerdienst oder Spoolsv.exe ist ein wichtiger Bestandteil der Druckschnittstelle. Es läuft im Hintergrund und wartet darauf, bei Bedarf Dinge wie die Druckwarteschlange zu verwalten. Da der Vorgang nicht vom Anschließen eines Druckers abhängt, sollten Sie sich nicht wundern, wenn er im Task-Manager angezeigt wird.
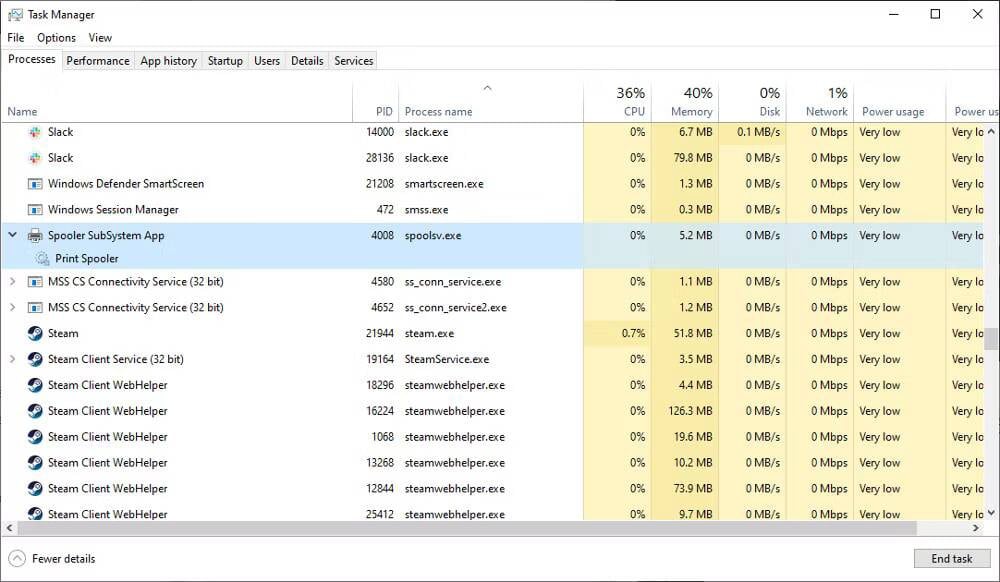
Vielleicht weil Spoolsv.exe so leicht übersehen wird, kann der Virus den Namen annehmen, um sich selbst legitim erscheinen zu lassen. Die echte Spools-Datei finden Sie im folgenden Pfad:
C: \ Windows \ System32
Die gefälschte Datei erscheint häufig in C: \ Windows- , oder im Benutzerprofilordner. Verifizieren Welche Windows-Prozesse können Sie sicher beenden, um die Leistung zu verbessern?
Wie kann man überprüfen, ob der Vorgang legitim ist?
Der Task-Manager ist Ihr Freund bei der Suche nach verdächtigen Aktivitäten. Infizierte Prozesse verhalten sich häufig unregelmäßig und verbrauchen mehr Strom, Speicher und CPU als gewöhnlich. Da dies jedoch nicht immer der Fall ist, finden Sie hier einige andere Möglichkeiten, die Legitimität der Operation zu überprüfen.
Die meisten der hier aufgeführten grundlegenden Prozesse sollten nur im System32-Ordner erscheinen. Sie können den Speicherort einer verdächtigen Datei ganz einfach im Task-Manager überprüfen. Klicken Sie mit der rechten Maustaste auf den Prozess und wählen Sie ihn aus Dateispeicherort öffnen. Überprüfen Sie den Pfad des geöffneten Ordners, um sicherzustellen, dass sich die Datei am richtigen Ort befindet.
Eine andere Möglichkeit, festzustellen, ob eine Datei legitim ist, besteht darin, die Größe zu überprüfen. Die meisten EXE-Dateien sind . Für diese Grundoperationen weniger als 200 KB. Klicken Sie im Task-Manager mit der rechten Maustaste auf den Prozessnamen und wählen Sie ئصائص Und schauen Sie sich die Größe an. Wenn es ungewöhnlich groß erscheint, schauen Sie genauer hin, um festzustellen, ob es sicher ist.
Sie können auch das Zertifikat der EXE-Datei überprüfen. Die Originaldatei verfügt über ein von Microsoft ausgestelltes Sicherheitszertifikat. Wenn Sie etwas anderes sehen, ist es wahrscheinlich schädlich.
Als letztes müssen Sie verdächtige Dateien mit einem aktualisierten Antivirenscanner scannen. Sie sollten alle als infiziert markierten Dateien isolieren und entfernen. Glücklicherweise ist Microsoft Defender in modernen Windows-Versionen bereits integriert, also machen Sie sich damit vertraut So scannen Sie eine Datei Oder einen einzelnen Ordner mit Microsoft Defender, um alle gefundenen verdächtigen Dateien zu überprüfen. Verifizieren So speichern Sie eine Liste laufender Prozesse in Windows.
Windows-Prozesse, die möglicherweise einen Virus verbergen
Um Ihren Windows-Computer vor Malware und Viren zu schützen, müssen Sie wissen, wo sie sich verstecken. Manchmal verhält sich die Schaddatei seltsam und beansprucht viel CPU und Speicher. Aber nicht immer. Daher ist es eine nützliche Fähigkeit, eine verdächtige Datei auf andere Weise zu erkennen. Sie können es jetzt ansehen Erreicht die GPU-Auslastung unter Windows 100 %? Wie man es repariert.