Passwörter sind zur ersten Verteidigungslinie zum Schutz Ihrer digitalen Konten geworden, aber haben Sie sich jemals gefragt, wie leicht sie zu hacken sind? Das Erstellen sicherer, einzigartiger Passwörter ist nicht nur ein flüchtiger Tipp, sondern eine Notwendigkeit, um Ihre Daten zu schützen.
Um sicherzustellen, dass die von mir verwendeten Passwörter effektiv sind, habe ich beschlossen, mit einem Open-Source-Tool meine eigenen Passwörter zu knacken. Ich habe drei verschiedene Passwörter getestet, um zu verstehen, wie häufige Angriffe funktionieren und um herauszufinden, was ein Passwort sicherer gegen Hacker macht.
In diesem Artikel teile ich meine Erkenntnisse und praktische Tipps, um die Sicherheit Ihrer Passwörter zu verbessern und Ihre Daten zu schützen.

Schnelle Links
Was bedeutet es, ein Passwort zu knacken?

Wenn Sie über einen Onlinedienst ein Konto erstellen, verschlüsselt der Anbieter normalerweise (und hoffentlich) Ihre Anmeldedaten auf seinem Server. Dies geschieht mithilfe eines Algorithmus zur Erstellung von „Zersplitterung„, eine zufällige Zeichenfolge aus Buchstaben und Zahlen, die nur für Ihr Passwort gilt. Natürlich ist es nicht wirklich zufällig – es handelt sich um eine ganz bestimmte Zeichenfolge, die nur Ihr Passwort generieren kann –, aber für das ungeübte Auge sieht es wie ein Durcheinander aus.
Das Konvertieren eines Wortes in einen Hash ist viel schneller und einfacher, als den Hash erneut in ein Wort zu „dekonstruieren“. Wenn Sie also ein Passwort festlegen, führt der Dienst, bei dem Sie sich anmelden, das Passwort durch einen Hash aus und speichert das Ergebnis dann auf seinem Server.
Wenn die angegebene Passwortdatei geleakt wird, versuchen Hacker, ihren Inhalt mithilfe eines Passwort-Cracks herauszufinden. Da das Verschlüsseln eines Passworts schneller ist als das Entschlüsseln, richten Hacker ein System ein, das potenzielle Passwörter als Eingabe verwendet, sie mit derselben Methode verschlüsselt, die der Server verwendet, und das Ergebnis dann mit einer Passwortdatenbank vergleicht.
Wenn der Hashwert eines potenziellen Passworts mit irgendwelchen Einträgen in der Datenbank übereinstimmt, weiß der Hacker, dass alle Ergebnisse übereinstimmen Mögliches Passwort Was versucht wurde.
Wie ich meine Passwörter mit HashCat gehackt habe
Nun, beginnen wir damit, einige der von Ihnen erstellten Passwörter aufzuschlüsseln, um zu sehen, wie einfach es ist. Dazu verwende ich Hashcat, eine kostenlose Open-Source-Anwendung zum Knacken von Passwörtern, die für jedermann verfügbar ist.
In diesen Tests werde ich folgende Passwörter knacken:



- 123456123456 ist ein klassisches Passwort und ein Albtraum der Cybersicherheit. Es ist das am häufigsten verwendete Passwort der Welt. Sie zählte Nordpass 3 Millionen Konten nutzten 123456 Passwörter, 1.2 Millionen davon dienten dem Schutz von Konten auf Unternehmensebene.
- Susan48!: Ein Passwort, das den Mustern folgt, die die meisten Benutzer zum Erstellen eines sicheren Passworts verwenden. Dieses Schlüsselwort erfüllt in der Regel grundlegende Anforderungen an die Passworthygiene, weist jedoch, wie wir später noch sehen werden, einige kritische Schwachstellen auf, die ausgenutzt werden können.
- t9^kJ$2q9a: Ein Passwort, mit dem Sie erstellt haben Bitwarden-Generator. Es ist so eingestellt, dass ein Passwort mit einer Länge von 10 Zeichen aus Groß- und Kleinbuchstaben, Symbolen und Zahlen generiert wird.
Da wir nun unsere Passwörter hatten, habe ich sie mit MD5 verschlüsselt. So werden die Passwörter angezeigt, wenn sie sich in einer auf dem Server gespeicherten Passwortdatei befinden:
- 123456: e10adc3949ba59abbe56e057f20f883e
- Susan48!: df1ce7227606805745ee6cbc644ecbe4
- t9^kJ$2q9a: 450e4e0ad3ed8766cb2ba83081c0a625
Jetzt ist es an der Zeit, es aufzuschlüsseln.
Führen Sie einen einfachen Bruch mit einem Wörterbuchangriff durch
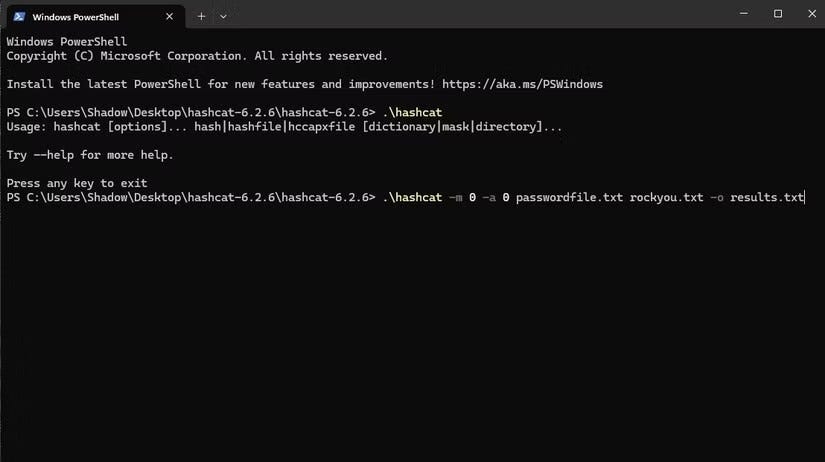
Fangen wir an, fangen wir an WörterbuchangriffDies ist eine der häufigsten Methoden zum Angriff auf Passwörter. Es handelt sich um einen einfachen Angriff, bei dem ich eine Liste möglicher Passwörter erstelle, Hashcat anweise, sie in MD5 zu konvertieren, und prüfe, ob eines davon mit den drei obigen Einträgen übereinstimmt. Für dieses Experiment verwende ich die Datei „rockyou.txt“ als Wörterbuch, die eines der größten Passwortlecks in der Geschichte war.
Um den Hacking-Vorgang zu starten, gehe ich zu dem Ordner, in dem sich Hashcat befindet, klicke mit der rechten Maustaste auf eine leere Stelle und drücke dann auf „Im Terminal öffnen“. Da Terminal nun geöffnet und auf das Hashcat-Verzeichnis eingestellt ist, rufe ich die Hashcat-Anwendung mit dem folgenden Befehl auf:
.hashcat -m 0 -a0 Passwortdatei.txt rock dich.txt -o Ergebnisse.txtFolgendes bewirkt der Befehl:
- .\hashcat Ruft Hashcat auf.
- -m 0: Gibt die Verschlüsselung an, die wir verwenden werden. In diesem Fall verwenden wir MD5, der im Hashcat-Hilfedokument als 0 aufgeführt ist.
- und 0: Gibt den Angriff an, den wir ausführen möchten. Das Hashcat-Hilfedokument listet den Wörterbuchangriff als 0 auf, daher nennen wir ihn hier.
- passwortdatei.txt rockyou.txtDie erste Datei enthält die drei verschlüsselten Passwörter, die wir zuvor vorbereitet haben. Die zweite Datei ist die gesamte Rockyou-Passwortdatenbank.
- -o Ergebnisse.txt: Diese Variable bestimmt, wo wir das Ergebnis platzieren. Der Befehl, den ich ausgeführt habe, fügt die gehackten Passwörter in eine TXT-Datei mit dem Namen „Ergebnisse“ ein.
Trotz der enormen Größe von rockyou hat Hashcat den gesamten Inhalt in sechs Sekunden gescannt. In der Ergebnisdatei gab Hashcat an, dass das Passwort 123456 geknackt werden konnte, die Passwörter von Susan und Bitwarden blieben jedoch ungeknackt. Dies liegt daran, dass das Passwort 123456 von jemand anderem in der rockyou.txt-Datei verwendet wurde, aber niemand anderes die Passwörter von Susan oder Bitwarden verwendet hat, was bedeutet, dass sie einzigartig genug waren, um vor diesem Angriff sicher zu bleiben.
Führen Sie komplexere Hacking-Angriffe mit Brute-Force-Angriffen und -Masken durch
Wörterbuchangriffe funktionieren, wenn jemand dasselbe Passwort in einer größeren Liste von Passwörtern verwendet. Es ist schnell und einfach zu machen, aber es geht nicht Passwort-Hacking Nicht im Wörterbuch gefunden. Wenn wir unsere Passwörter wirklich testen wollen, müssen wir sie verwenden Brute-Force-Angriffe.
Während es bei Wörterbuchangriffen darum geht, eine vordefinierte Liste einzeln umzuwandeln, bewirken Brute-Force-Angriffe dasselbe, allerdings mit allen möglichen Kombinationen. Es ist schwieriger zu implementieren und dauert länger, aber es wird letztendlich jedes Passwort knacken. Wie wir gleich sehen werden, kann diese Möglichkeit manchmal sehr lange dauern.
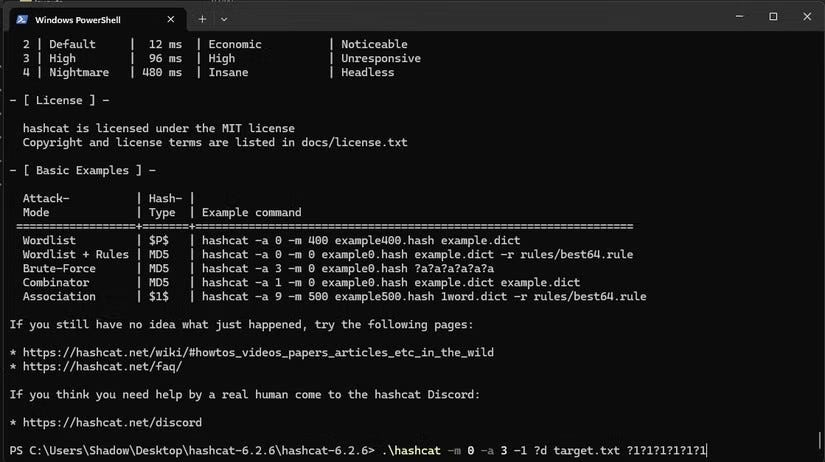
Dies ist der Befehl, mit dem ich den „echten“ Brute-Force-Angriff durchgeführt habe:
.hashcat -m 0 -a3 Ziel.txt--Zuwachs ?a?a?a?a?a?a?a?a?a?a -o Ausgabe.txtDas macht der Befehl:
- -um 3: Diese Variable gibt den Angriff an, den wir ausführen möchten. In der Hashcat-Hilfedokumentation werden Brute-Force-Angriffe als 3 aufgeführt, daher nennen wir sie hier.
- target.txt: Die Datei, die das verschlüsselte Passwort enthält, das wir hacken möchten.
- - Zuwachs: Dies weist Hashcat an, alle Passwörter auszuprobieren, die aus einem Buchstaben, dann zwei, dann drei usw. bestehen, bis wir die Lösung erhalten.
- ?a?a?a?a?a?a?a?a?a?a?a?a?a: Dies wird als „Maske“ bezeichnet. Mithilfe von Masken können wir Hashcat mitteilen, welche Zeichen wo verwendet werden sollen. Jedes Fragezeichen gibt die Position eines Buchstabens im Passwort an, und der Buchstabe gibt an, was wir an jeder Position tun möchten. Der Buchstabe „a“ steht für Groß- und Kleinbuchstaben, Zahlen und Symbole, daher steht auf dieser Maske: „Probieren Sie alles in jeder Box aus.“ Es ist eine schreckliche Maske, aber wir werden sie später gut gebrauchen.
- -o Ausgabe.txt: Diese Variable bestimmt, wo wir das Ergebnis platzieren. Mein Befehl fügt die gebrochenen Passwörter in eine TXT-Datei namens „output“ ein.
Selbst mit dieser schrecklichen Maske wurde das Passwort 123456 innerhalb von 15 Sekunden geknackt. Obwohl es das gebräuchlichste Passwort ist, ist es auch eines der schwächsten.
Das Passwort war „Susan48!“ Viel besser – mein Computer sagte, es würde vier Tage dauern, bis es blind kaputt geht. Allerdings gab es ein Problem. Erinnern Sie sich, als ich sagte, dass Susans Passwort einige kritische Mängel aufwies? Der größte Nachteil ist, dass das Passwort vorhersehbar gestaltet ist.
Wenn wir ein Passwort erstellen, platzieren wir normalerweise bestimmte Elemente an bestimmten Stellen. Sie können sich vorstellen, dass die Person, die das Passwort erstellt hat, Susan ist, die zunächst versucht hat, „susan“ zu verwenden, aber gebeten wurde, Großbuchstaben und Zahlen hinzuzufügen. Um es leichter zu merken, schrieb er den ersten Buchstaben groß und fügte am Ende Zahlen hinzu. Dann hat einer der Anmeldedienste möglicherweise nach einem Code gefragt, den unser Passwortgenerator am Ende eingefügt hat.
Daher können wir die Maske verwenden, um Hashcat anzuweisen, nur bestimmte Zeichen an bestimmten Stellen auszuprobieren, um auszunutzen, wie vorhersehbar Menschen beim Erstellen eines Passworts sind. In dieser Maske verwendet „?u“ an dieser Position nur Großbuchstaben, „?l“ verwendet nur Kleinbuchstaben und „?a“ steht für einen beliebigen Buchstaben:
.hashcat -m 0 -a3 -1 ?a Ziel.txt ?u?l?l?l?l?a?a?a -o Ausgabe.txtMit dieser Maske knackt Hashcat das Passwort in drei Minuten und zehn Sekunden, was viel schneller ist als vier Tage.
Das von Bitwarden generierte Passwort ist zehn Zeichen lang und verwendet keine vorhersehbaren Muster, daher muss ich einen Brute-Force-Angriff ohne Maske durchführen, um es zu knacken. Als ich Hashcat dazu aufforderte, gab es leider einen Fehler aus, der besagte, dass die Anzahl der möglichen Kombinationen das Ganzzahllimit überschritten habe. Er sagt IT-Sicherheitsguru Es würde drei Jahre dauern, ein Bitwarden-Passwort zu knacken, das reicht mir also.
So schützen Sie Ihre Konten vor dem Knacken von Passwörtern
Was können wir also aus all dem lernen? Die Hauptgründe, die mich daran hinderten, ein Bitwarden-Passwort zu knacken, waren seine Länge (10 Zeichen) und seine Unvorhersehbarkeit. Versuchen Sie daher beim Erstellen von Passwörtern, diese so lang wie möglich zu gestalten und dem gesamten Passwort Symbole, Zahlen und Großbuchstaben hinzuzufügen. Dies verhindert, dass Hacker Masken verwenden, um den Standort jedes Gegenstands vorherzusagen, und erschwert das Hacken.
Sie kennen wahrscheinlich bereits alte Sprichwörter zu Passwörtern wie „Verwenden Sie eine Reihe von Zeichen“ und „Machen Sie es so lang wie möglich“. Wir hoffen, Sie wissen, warum Menschen diese hilfreichen Tipps empfehlen – sie machen den Unterschied zwischen einem schnell geknackten und einem sicheren Passwort aus. Sie können es jetzt ansehen Wie diese einfachen Optimierungen meine Passwörter sicherer und einfacher machten.