Wenn Sie die Netzwerksicherheit und die Verbesserung des Schutzes ernst nehmen, ist die Installation von Intrusion Detection and Prevention-Systemen (IPS oder IDS) ein Muss, um den Netzwerkumfang zu sichern und unerwünschten Netzwerkverkehr abzuwehren.
Snort ist eine beliebte IPS/IDS-Lösung, die für den persönlichen Gebrauch kostenlos und Open Source ist. Erfahren Sie, wie Sie Snort unter Linux installieren und einrichten können, um Ihr Netzwerk vor Cyberangriffen zu schützen. Verifizieren Was passiert, wenn Ihr Telefon Sie ausspioniert?
Schnelle Links
Was ist Snort?
Snort ist eine Open-Source-Anwendung zur Erkennung und Verhinderung von Netzwerkeinbrüchen (NIDS/IPS), die, wie der Name schon sagt, zur Sicherung Ihres Netzwerkperimeters beiträgt, indem sie Regeln und Filter durchsetzt, die in Ihr Netzwerk eingeschleuste bösartige Pakete erkennen und verwerfen.
Mit Snort können Sie eine erweiterte Protokollierung des Netzwerkverkehrs, Paket-Sniffing und -Analyse durchführen und ein leistungsstarkes Intrusion-Prevention-System einrichten, das Ihr Netzwerk vor unerwünschtem und potenziell bösartigem Datenverkehr schützt.
Grundvoraussetzungen für die Installation von Snort
Vor der Installation von Snort müssen einige Ersteinstellungen vorgenommen werden. Dabei geht es vor allem darum, Ihr System zu aktualisieren und zu aktualisieren und die Abhängigkeiten zu installieren, die Snort benötigt, um ordnungsgemäß zu funktionieren.
Beginnen Sie mit der Aktualisierung und Aufrüstung Ihres Systems.
Auf Ubuntu- und Debian-basierten Linux-Distributionen:
sudo apt update && apt upgrade -y
Auf Arch Linux und den darauf basierenden Distributionen:
Sudo Pacman -Syu
Auf RHEL und Fedora:
Sudo DNF Upgrade
Während Ihr System aktualisiert wird, fahren Sie mit der Installation der für Snort erforderlichen Abhängigkeiten fort. Hier sind die Befehle, die Sie ausführen müssen:
Führen Sie unter Ubuntu und Debian Folgendes aus:
sudo apt install -y build-essential autotools-dev libdumbnet-dev libluajit-5.1-dev libpcap-dev zlib1g-dev pkg-config libhwloc-dev cmake liblzma-dev openssl libssl-dev cpputest libsqlite3-dev libtool uuid-dev git autoconf bison flex libcmocka-dev libnetfilter-queue-dev libunwind-dev libmnl-dev ethtool libjemalloc-dev libpcre++-dev
Führen Sie unter Arch Linux Folgendes aus:
sudo pacman -S gperftools hwloc hyperscan ibdaqlibdnet libmnl libpcap libunwind luajit lz4 openssl pcre pulledporkxz zlib cmake pkgconf
Geben Sie für RHEL und Fedora den folgenden Befehl ein:
sudo dnf install gcc gcc-c++ libnetfilter_queue-devel git flex bison zlib zlib-devel pcre pcredevel libdnet tcpdump libnghttp2 wget xz-devel -y
Darüber hinaus müssen Sie die Datenerfassungsbibliothek LibDAQ für Snort manuell installieren, damit Snort ordnungsgemäß funktioniert, und auch gperftools zum Generieren der Build-Dateien.
Laden Sie zunächst die LibDAQ-Quelldateien mit dem Befehl von der offiziellen Website herunter wget. Als nächstes extrahieren Sie die ZIP-Datei und navigieren mit cd in das Verzeichnis. Führen Sie im Verzeichnis die Start- und Konfigurationsskripts aus und bereiten Sie dann die Dateien mit dem Befehl weiter vor make install.
wget https://www.snort.org/downloads/snortplus/libdaq-3.0.11.tar.gz tar -xzvf lib* cd lib* ./bootstrap ./configure make sudo make install
Wenn LibDAQ installiert ist, müssen Sie eine letzte Abhängigkeit installieren: gperftools. Beginnen Sie mit dem Abrufen der Quelldateien aus dem GitHub-Repository. Extrahieren Sie die Dateien, navigieren Sie zum Verzeichnis und führen Sie das Konfigurationsskript aus. Installieren Sie abschließend das Paket mithilfe von Befehlen make install.
wget https://github.com/gperftools/gperftools/releases/download/gperftools-2.10/gperftools-2.10.tar.gz tar -xvzf gper* && cd gper ./configure make sudo make install
Sobald diese Abhängigkeiten installiert sind, können Sie mit den nächsten Schritten zur Installation von Snort fortfahren.
Installieren Sie Snort von der Quelle unter Linux
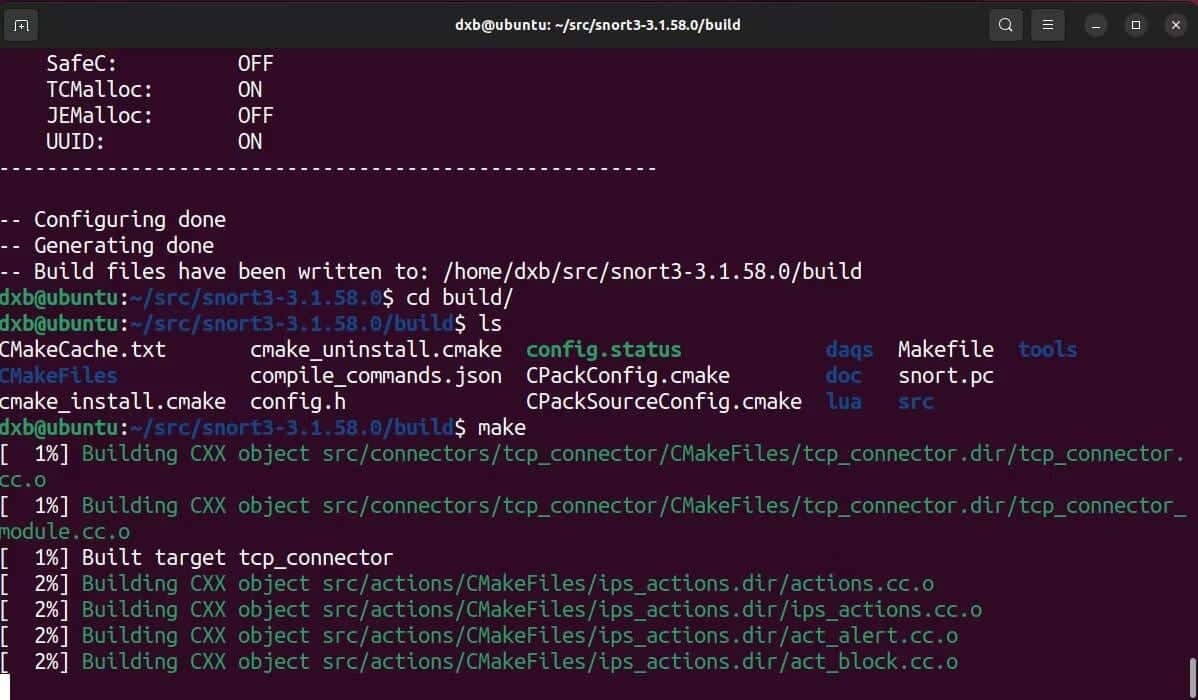
Nachdem die Ersteinrichtung abgeschlossen ist, können Sie sich nun auf die Installation der eigentlichen App konzentrieren. Sie erstellen es aus dem Quellcode, besorgen Sie sich also zuerst die erforderlichen Build-Dateien.
Verwenden Sie den Befehl wget oder laden Sie die Dateien manuell von der offiziellen Download-Seite herunter:
wget https://www.snort.org/downloads/snortplus/snort3-3.1.58.0.tar.gz
herunterladen: Schnauben
Sobald der Download der ZIP-Datei mit den Build-Dateien abgeschlossen ist, extrahieren Sie sie mit dem Befehl Teer:
tar -xzvf snort*
Navigieren Sie zum extrahierten Ordner, führen Sie das Konfigurationsskript aus und verwenden Sie den Befehl um Bereiten Sie die Dateien vor und installieren Sie sie schließlich mit make install:
cd snort* ./configure_cmake.sh --prefix=/usr/local --enable-tcmalloc cd build make sudo make install
Snort wird nun erfolgreich auf Ihrem System installiert. Es gibt jedoch noch einen weiteren Schritt, den Sie ausführen müssen. Bei der manuellen Installation einer neuen Anwendung werden das Installationsverzeichnis und die erforderlichen Bibliotheken möglicherweise nicht automatisch in den Standardpfad des Systems aufgenommen. Daher kann es beim Starten der Anwendung zu Fehlern kommen.
Um dieses Problem zu vermeiden, müssen Sie den Befehl ausführen ldconfig. Der Cache der gemeinsam genutzten Bibliothek des Systems wird mit neu installierten Bibliotheken und Binärdateien synchronisiert. Führen Sie den Befehl aus ldconfig Mit Root-Rechten oder mit einem Präfix sudo:
sudo ldconfig
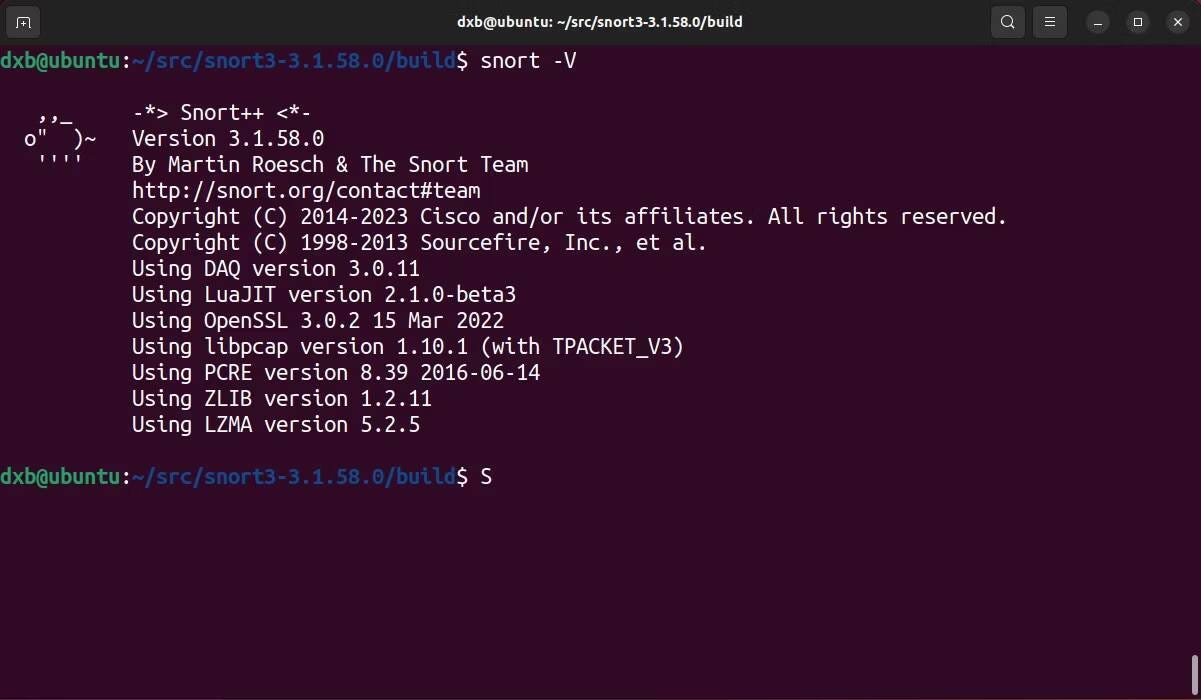
Jetzt haben wir alle wichtigen Schritte zur Installation von Snort abgedeckt. Um die Installation zu überprüfen, führen Sie den Snort-Befehl mit Flag aus -V , und Sie sollten eine Ausgabe sehen, die den Versionsnamen und andere Daten zurückgibt.
snort -V
Sobald Sie überprüft haben, dass Snort installiert ist, fahren Sie mit den nächsten Schritten fort, um es als voll funktionsfähiges IDS/IPS einzurichten.
Erstkonfiguration von Snort unter Linux
Die Effizienz von Snort hängt fast ausschließlich von der Qualität der Regelsätze ab, mit denen es ausgestattet ist.
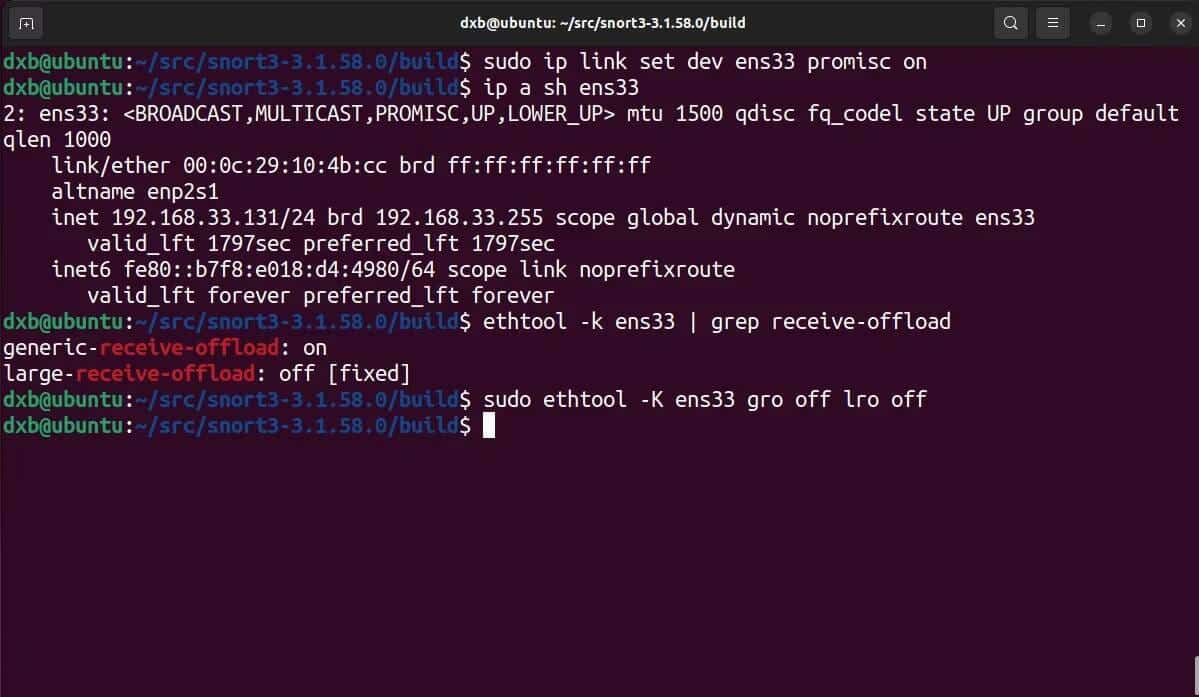
Bevor Sie jedoch mit dem Einrichten von Regeln beginnen, müssen Sie die Netzwerkkarten für die Zusammenarbeit mit Snort konfigurieren und außerdem testen, wie Snort mit der Standardkonfiguration umgeht. Beginnen Sie mit der Konfiguration von Netzwerkkarten.
Sie müssen die Netzwerkschnittstelle auf den Promiscuous-Modus einstellen:
sudo ip link set dev interface_name promisc on
mit ethtool Deaktivieren Sie Global Receive Offload (GRO) und Large Receive Offload (LRO), um zu verhindern, dass größere Netzwerkpakete verworfen werden:
sudo ethtool -K interface_name gro off lro off
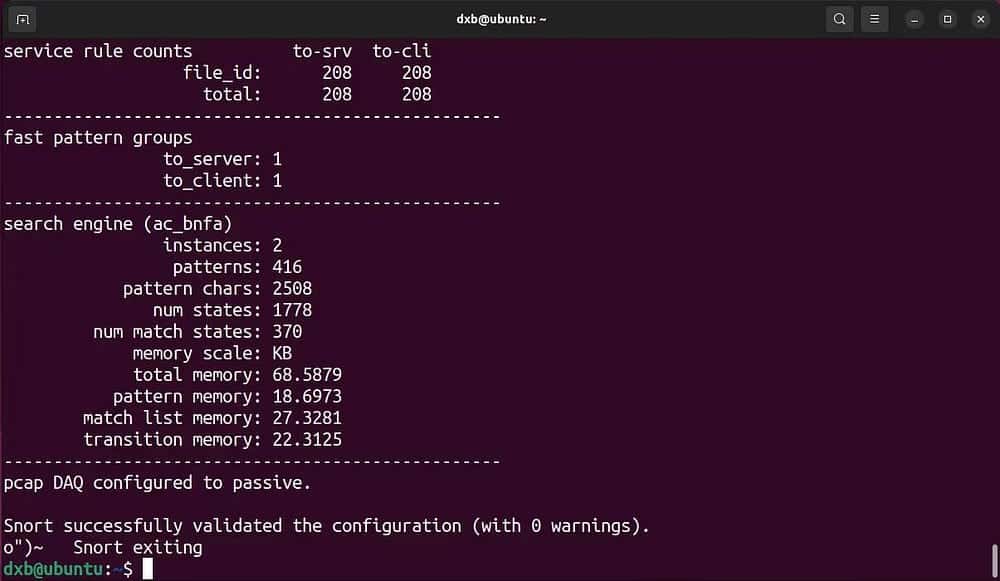
Testen Sie, wie Snort mit der Standardkonfiguration funktioniert:
snort -c /usr/local/etc/snort/snort.lua
Dies sollte eine erfolgreiche Ausgabe zurückgeben, die anzeigt, dass Sie Snort ordnungsgemäß in Ihrem System installiert und konfiguriert haben. Sie können jetzt die Funktionen optimieren und verschiedene Konfigurationen ausprobieren, um die besten Regeln zur Sicherung Ihres Netzwerks zu finden.
Richten Sie Regeln mit Snort ein und setzen Sie sie durch
Nachdem die Grundeinstellungen vorgenommen wurden, ist Snort nun bereit, Ihren Umkreis zu verteidigen. Wie Sie wissen, benötigt Snort Regelsätze, um die Gültigkeit des Datenverkehrs zu bestimmen. Bereiten wir einige kostenlose, von der Community erstellte Regelsätze für Snort vor.
Snort liest Regelsätze und Konfigurationen aus vorgegebenen Verzeichnissen. Also zuerst die Verwendung von Befehlen mkdir و aufnehmen Erstellen Sie einige wichtige Verzeichnisse zum Speichern von Regeln und anderen relevanten Daten für Snort:
sudo mkdir -p /usr/local/etc/{lists,so_rules,rules} sudo touch /usr/local/etc/rules/local.rules sudo touch /usr/local/etc/lists/default.blocklistDurch die Erstellung dieser Anleitungen können Sie den Community-Regelsatz mit dem Befehl von der offiziellen Website herunterladen wget:
wget https://www.snort.org/downloads/community/snort3-community-rules.tar.gz
Sobald der Regelsatz heruntergeladen wurde, extrahieren Sie ihn und kopieren Sie ihn in das Verzeichnis /usr/local/etc/rules/.
tar -xvzf snort3-com* cd snort3-com* cp * /usr/local/etc/rules/
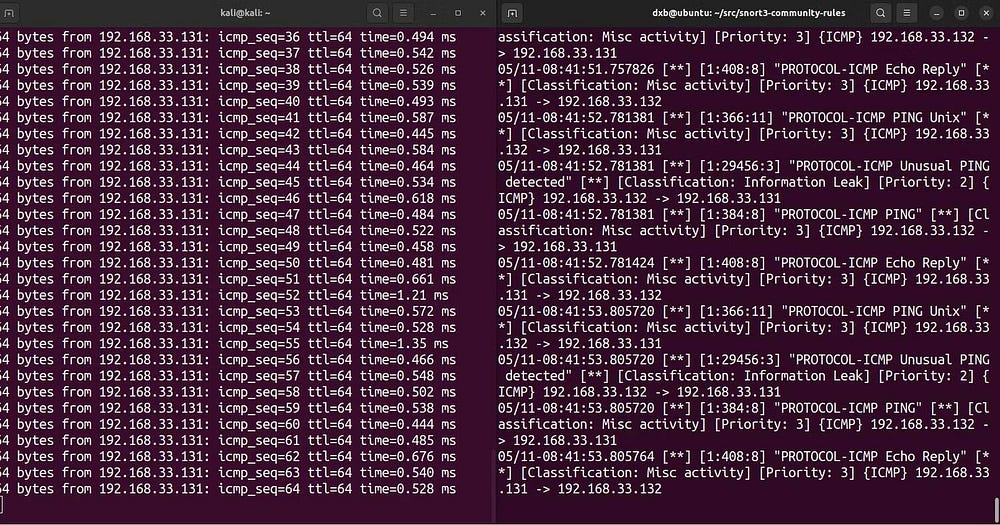
Um Snort mit dem Regelsatz auszuführen, führen Sie diesen Befehl aus:
sudo snort -c /usr/local/etc/snort/snort.lua -R /usr/local/etc/rules/snort3-community.rules -i interface_name -s 65535 -k none
Interpretation des Befehls:
- -c Gibt den Pfad zur Standardkonfigurationsdatei an.
- -R Gibt den Pfad zur durchzusetzenden Regel an.
- -i Definiert die Schnittstelle.
- -s Ignoriert das Snaplen-Limit.
- -k Prüfsumme wird ignoriert.
Dadurch sollte die Konfiguration validiert und alle Regelsätze auf Snort durchgesetzt werden. Sobald eine Netzwerkstörung festgestellt wird, werden Sie mit einer Konsolenmeldung darauf aufmerksam gemacht.
Wenn Sie Ihren eigenen Regelsatz erstellen und implementieren möchten, können Sie unter mehr darüber erfahren Offizielle Dokumentationsseiten. Verifizieren Beste Webanwendungs-Firewall-Dienste zum Sichern von Websites.
Einrichten von Protokollen mit Snort
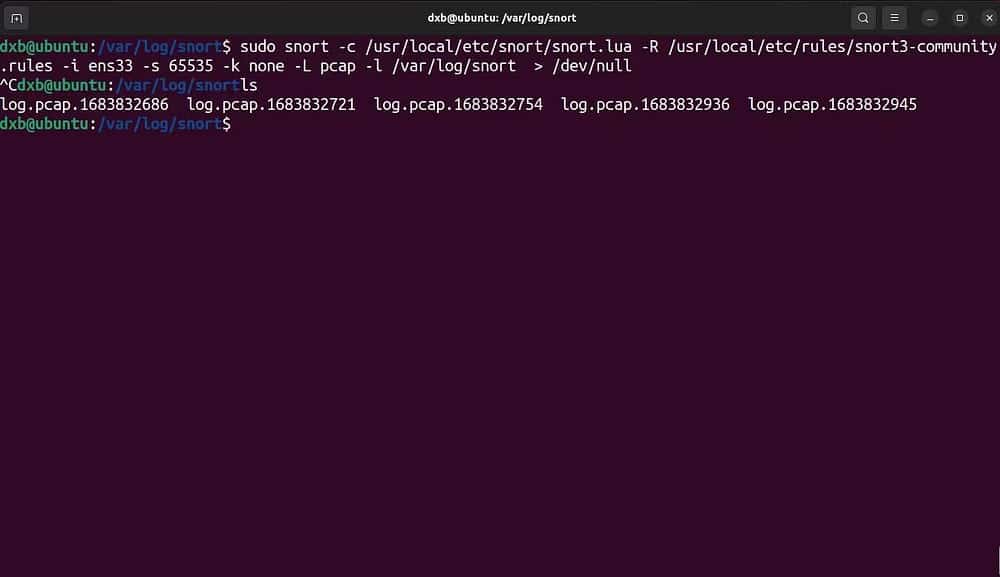
Standardmäßig gibt Snort keine Protokolle aus. Sie müssen mithilfe des Tags auswählen -L Um Snort im Protokollierungsmodus zu starten, wählen Sie den Protokolldateityp und die aus -l Legt das Protokollierungsverzeichnis für Snort fest, um Protokolle auszugeben.
Hier ist der Befehl zum Starten von Snort mit aktivierten Protokollen:
sudo snort -c /usr/local/etc/snort/snort.lua -R /usr/local/etc/rules/snort3-community.rules -i interface_name -s 65535 -k none -L file_type -l /var/log/snort
Interpretation des Befehls:
- -c Gibt den Pfad zur Standardkonfigurationsdatei an.
- -R Gibt den Pfad zur durchzusetzenden Regel an.
- -i Definiert die Schnittstelle.
- -s Ignoriert das Snaplen-Limit.
- -k Prüfsumme wird ignoriert.
- -L Aktiviert den Protokollierungsmodus und wählt den Protokolldateityp aus.
- Er präzisiert -l Speicherpfad aufzeichnen.
Beachten Sie, dass im vorherigen Befehlsbeispiel das Registrierungsverzeichnis auf festgelegt wurde /var/log/snort. Obwohl dies eine empfohlene Vorgehensweise ist, steht es Ihnen frei, Ihre Unterlagen an einem anderen Ort zu speichern.
Sie können Protokolldateien von Snort aus dem von Ihnen angegebenen Verzeichnis lesen oder sie zur weiteren Analyse an eine SIEM-Anwendung wie Splunk übergeben.
Fügen Sie Snort als Daemon-Prozess hinzu, um es mit dem System zu starten
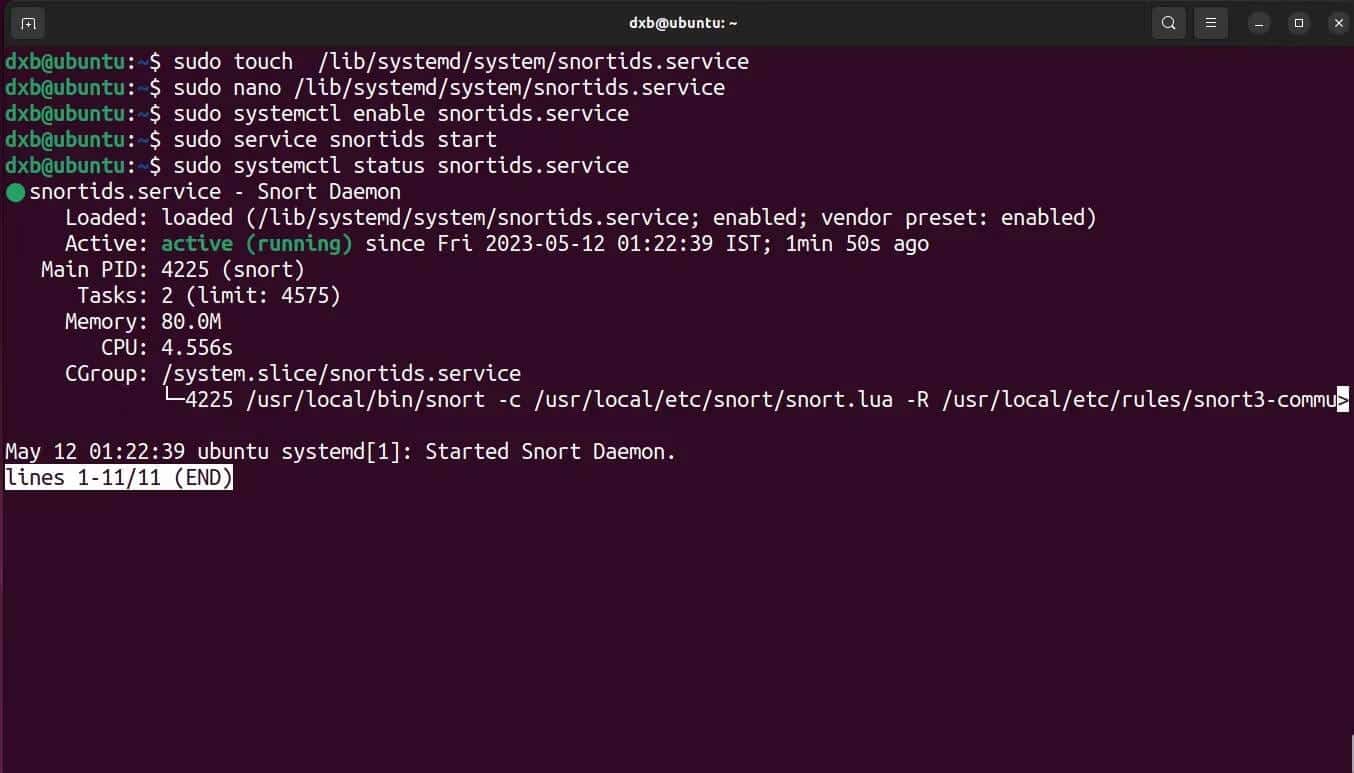
Auch wenn Sie Snort installiert und eingerichtet haben, müssen Sie sicherstellen, dass es beim Start ausgeführt wird und als Hintergrundserver ausgeführt wird. Durch das Hinzufügen als automatisch startender Systemdienst wird sichergestellt, dass Snort jederzeit ausgeführt wird und Ihr System verteidigt, wenn es online ist.
So fügen Sie den Daemon-Prozess hinzu, um Snort unter Linux zu starten:
- Beginnen Sie mit der Erstellung einer Servicedatei systemd neu:
touch /lib/systemd/system/snort.service
- Öffnen Sie die Datei in einem Texteditor Ihrer Wahl und füllen Sie sie mit den folgenden Daten. Sie können die Tags an Ihre Bedürfnisse anpassen:
[Unit] Description=Snort Daemon After=syslog.target network.target [Service] Type=simple ExecStart=/usr/local/bin/snort -c /usr/local/etc/snort/snort.lua -R /usr/local/etc/rules/snort3-community.rules -s 65535 -k none -l /var/log/snort -D -L pcap -i ens33 [Install] WantedBy=multi-user.target
- Speichern und beenden Sie die Datei. Als nächstes verwenden Sie die beiden Befehle و systemctl , aktivieren und starten Sie das Skript:
sudo systemctl enable snort. service sudo snort start
Der Snort-Daemon-Prozess sollte jetzt ausgeführt werden. Mit dem Befehl können Sie den Status des Skripts überprüfen. Es sollte eine positive Ausgabe zurückgeben.
systemctl status snort
Jetzt wissen Sie, wie Sie Ihr Netzwerk mit Snort IDS schützen
Die Implementierung von IDS ist zwar eine gute Praxis, es handelt sich jedoch eher um eine passive als um eine aktive Maßnahme. Der beste Weg, die Sicherheit Ihres Netzwerks zu verbessern und sicherzustellen, besteht darin, es ständig zu testen und nach Fehlern zu suchen, die behoben werden müssen.
Penetrationstests sind eine hervorragende Möglichkeit, ausnutzbare Schwachstellen zu finden und zu beheben. Sie können es jetzt ansehen Die besten Penetrationstest-Tools für Cybersicherheitsexperten.