Du hast deinem Sohn gesagt, er solle es nicht tun Bis spät in die Nacht am Computer spielen. Er muss es um sieben Uhr schließen, um zu lernen, weil die Prüfungen kurz bevorstehen. Also versichert er dir, dass er es tun wird und am nächsten Morgen sagt er dir, dass er es getan hat.
Woher wissen Sie, ob dies tatsächlich der Fall war und wann der Computer gestartet werden muss?
Oder wenn Sie daran interessiert sind Grund für das Ausschalten des Computers Und was genau während des Herunterfahrens passiert ist, werden Sie froh sein zu erfahren, wozu Windows in der Lage ist Verfolgen Sie den Herunterfahrvorgang Schreiben Sie eine Reihe von Ereignissen in das Systemprotokoll. In diesem Artikel erfahren Sie, wie Sie es finden.
Da das Betriebssystem das Standardprotokollformat verwendet, können alle Ereignisse im Zusammenhang mit dem Herunterfahren mit dem Befehl „Ereignisanzeige"Kompakt." Für diese Aufgabe sind keine externen Tools erforderlich.

Verwenden Sie die Windows-Ereignisanzeige, um Start- und Herunterfahrzeiten zu extrahieren
Bereiten Windows-Ereignisanzeige Ein großartiges Tool, das alle möglichen Dinge speichert, die auf dem Computer passieren. Bei jedem Ereignis zeichnet die Ereignisanzeige einen Eintrag auf. Die Ereignisanzeige wird vom Ereignisprotokolldienst verwaltet, der nicht manuell gestoppt oder deaktiviert werden kann, da es sich um einen zentralen Windows-Dienst handelt. Die Ereignisanzeige zeichnet auch die Start- und Stoppzeiten des Ereignisprotokolldienstes auf. Wir können diese Zeiten nutzen, um zu wissen, wann Ihr Computer gestartet oder gestoppt werden muss.
Ereignisse des Event Log Service werden mit Ereigniscodes protokolliert. Ereignis zeigt an 6005 Zeigt an, dass der Ereignisprotokolldienst gestartet wurde, und das Ereignis zeigt an 6009 Um Ereignisprotokolldienste zu stoppen. Lassen Sie uns den gesamten Prozess zum Extrahieren dieser Informationen aus der Ereignisanzeige durchgehen.
1. Öffnen Ereignisanzeige (Klicke auf Strg + R Und tippe eventvwr).
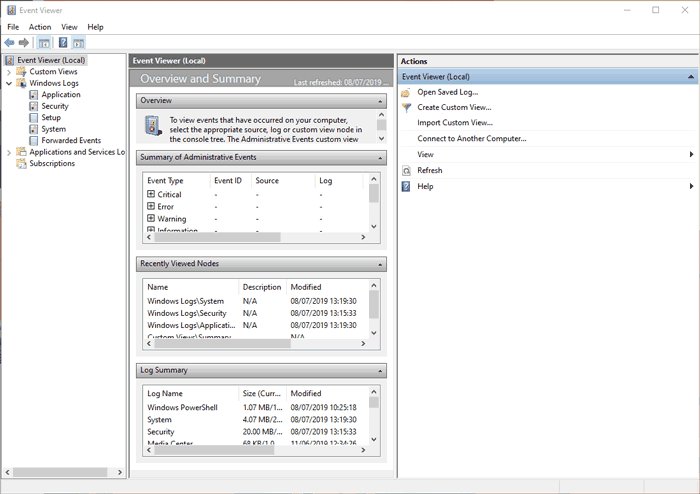
2. Öffnen Sie im linken Bereich Windows-Protokolle -> System.
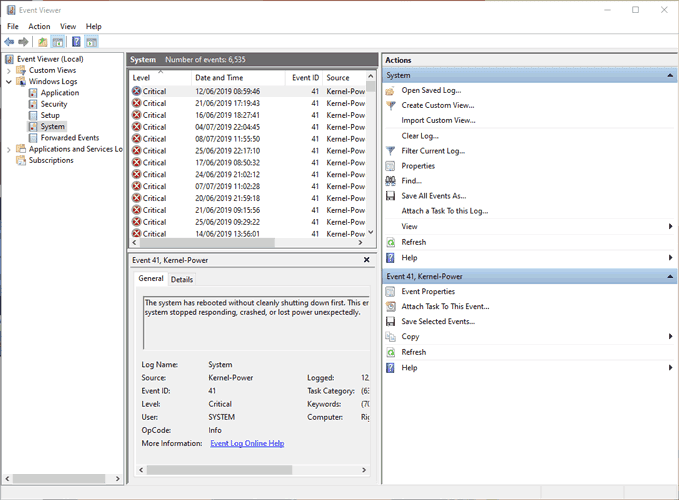
3. Im mittleren Bereich erhalten Sie eine Liste der Ereignisse, die während der Ausführung von Windows aufgetreten sind. Unser Ziel ist es, nur drei Veranstaltungen zu sehen. Sortieren wir zunächst das Ereignisprotokoll nach Ereignis-ID. Klicken Sie auf die Beschriftung „Ereignis-ID“, um die Daten in Bezug auf die Spalte „Ereignis-ID“ zu sortieren.
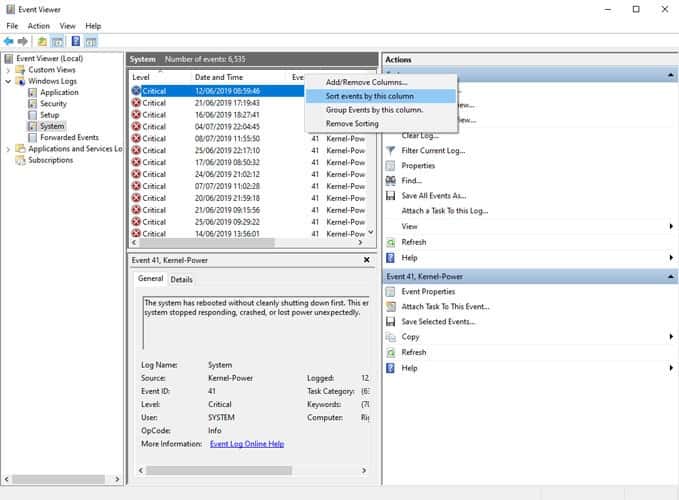
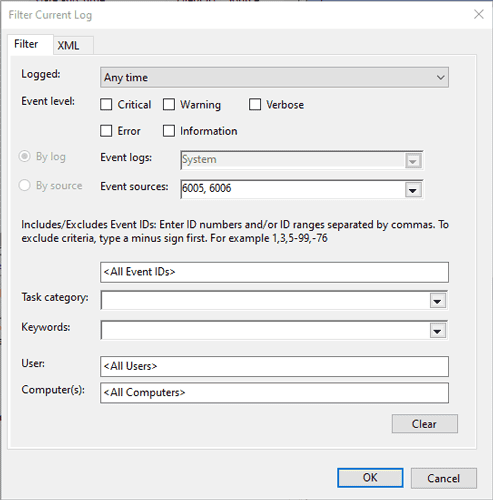
4. Wenn Ihr Ereignisprotokoll sehr groß ist, funktioniert die Sortierung nicht. Sie können auch im Aktionsbereich auf der rechten Seite einen Filter erstellen. Klicken Sie einfach auf „Aktuellen Verlauf filtern“.
5. Schreiben 6005 ، 6006 Im mit gekennzeichneten Feld „Ereignis-IDs“. . Sie können auch den Zeitraum für die Aufzeichnung festlegen.
- Die Event-ID wird benannt 6005 „Der Ereignisprotokolldienst wurde gestartet.“ Dies ist gleichbedeutend mit dem Systemstart, also dem Zeitpunkt, zu dem der Computer startet.
- Die Event-ID wird benannt 6006 Als „Ereignisprotokolldienst gestoppt“. Dies ist gleichbedeutend mit dem Herunterfahren des Systems.
Wenn Sie das Ereignisprotokoll weiter überprüfen möchten, können Sie zur Ereignis-ID gehen 6013 Dadurch werden die Startzeit des Computers und die Ereignis-ID angezeigt 6009 An Prozessorinformationen, die während des Startvorgangs erkannt wurden. Sie werden über die Ereignis-ID informiert 6008 Dass das System gestartet wurde, nachdem es nicht ordnungsgemäß heruntergefahren wurde.
Verwenden von TurnedOnTimesView
TurnedOnTimesView Es handelt sich um ein einfaches, portables Tool zur Analyse des Ereignisprotokolls hinsichtlich Start- und Abschaltzeiten. Mit dem Dienstprogramm kann eine Liste der Abschalt- und Startzeiten für lokale Computer oder jeden mit dem Netzwerk verbundenen Remotecomputer angezeigt werden. Da es sich um ein portables Tool handelt, müssen Sie lediglich die Datei TurnedOnTimesView.exe entpacken und ausführen. Es listet sofort die Startzeit, die Abschaltzeit, die Betriebszeit zwischen jedem Start und Herunterfahren, den Grund für das Herunterfahren und den Abschaltcode auf.
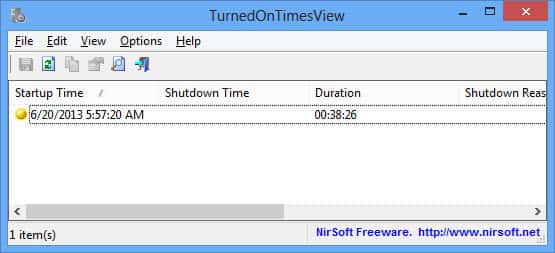
Der Grund für das Herunterfahren hängt normalerweise mit der Windows Server-Hardware zusammen, bei der wir einen Grund angeben müssen, wenn wir den Server herunterfahren.
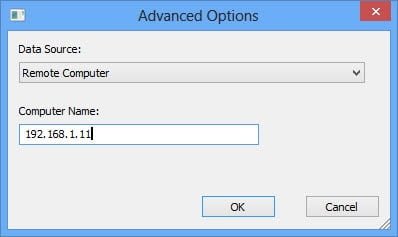
Um die Start- und Herunterfahrzeiten eines Remote-Computers anzuzeigen, gehen Sie zu „Optionen -> Erweitert“ und wählen Sie „Datenquelle als Remote-Computer“. Geben Sie die IP-Adresse oder den Computernamen im Feld Computername ein und klicken Sie auf die Schaltfläche OK. Nun erscheint die Liste mit den Details des Remote-Computers.
Obwohl Sie die Ereignisanzeige jederzeit für eine detaillierte Analyse der Start- und Abschaltzeiten verwenden können, erfüllt TurnedOnTimesView diesen Zweck mit einer sehr einfachen Benutzeroberfläche und detaillierten, auf den Punkt gebrachten Daten. Zu welchem Zweck überwachen Sie die Start- und Herunterfahrzeiten Ihres Computers? Welche Methode bevorzugen Sie zur Überwachung?