Bluetooth-Smartwatches sind zu einem integralen Bestandteil vieler Aufgaben in unserem täglichen Leben geworden. Sie ermöglichen den einfachen Zugriff auf Benachrichtigungen, helfen dabei, die Fitness zu verfolgen und sogar Anrufe zu tätigen – und das alles bequem vom Handgelenk aus. Da sich diese tragbaren Geräte ständig weiterentwickeln, ist es von entscheidender Bedeutung, dass einige Datenschutzprobleme angegangen werden.
Sie fragen sich vielleicht, ob Smartwatches anfällig für Hackerangriffe sind. Tatsächlich können Bluetooth-Smartwatches gehackt werden, wodurch Ihre persönlichen Daten gefährdet werden könnten. Ein Hacker kann diese Informationen nutzen, um Ihre persönlichen Daten wie Passwörter, Kontakte und Anruflisten zu stehlen. Es kann auch dazu verwendet werden, Sie auszuspionieren oder Ihr damit verbundenes Telefon oder Ihren Computer zu kontrollieren.
In diesem Artikel besprechen wir, wie Sie Ihre Bluetooth-Smartwatch vor Hackerangriffen schützen können. Wir werfen einen Blick auf die Risiken von Bluetooth-Smartwatches und geben Ihnen einige Tipps, die Sie befolgen können, um sie sicher zu halten. Verifizieren Gründe, warum Ihre Smartwatch ein Sicherheitsrisiko darstellen kann.
Schnelle Links
Wie funktionieren Bluetooth-Smartwatches?
Bluetooth-Smartwatches stellen die Verbindung zu Ihrem Smartphone über eine Technologie namens Bluetooth Low Energy (BLE) her, die dasselbe Band wie normales Bluetooth verwendet, jedoch unterschiedliche Kanäle zur Datenübertragung verwendet. Im Detail werden 40 Kanäle mit 2300 bis 2.4835 MHz verwendet.
Der Hauptunterschied zwischen normalem Bluetooth und BLE besteht darin, dass es viel weniger Strom verbraucht als das reguläre Protokoll, wie man am Namen selbst erkennen kann. BLE-basierte Geräte, in diesem Zusammenhang Ihre Smartwatch, kommunizieren durch das Senden von Datenpaketen, sogenannten Beacons.
Diese Signale kündigen Geräten in Reichweite die Anwesenheit Ihrer Smartwatch an. Das Gerät, das auf diese Signale wartet, in diesem Fall Ihr Smartphone, antwortet mit einem Datenpaket mit einer SCAN-Anfrage. Die Smartwatch antwortet dann mit weiteren Daten auf die SCAN-Anfrage.
Wie Daten zwischen Ihrer Smartwatch und Ihrem Smartphone organisiert werden, wird durch das Global Attribute Profile (GATT) bestimmt. GATT enthält eine Liste von Gerätefunktionen, -eigenschaften und -diensten, die es dem Abhörgerät ermöglichen, die Funktionalität des Werbegeräts festzustellen und verschiedene Aktionen auszulösen. Gelingt es einem Angreifer, die Signale des Werbegeräts abzufangen, könnte er auch die Informationen in der GATT-Datei einsehen und diese dann strategisch missbrauchen.
Häufige Sicherheitsbedrohungen und Schwachstellen
Bluetooth-Smartwatches unterliegen vielen Bedrohungen und Schwachstellen. Hier sind einige häufige Angriffe:



- bösartige AppsAuch interessant: Bei Smartwatches geht es darum, Anwendungen im großen Stil zu nutzen. Eine Anwendung auf Ihrer Smartwatch bestimmt, wie Ihre Smartwatch funktioniert. Zwischen der App und der Smartwatch ist ein Verhältnis von Herrschaft und Versklavung entstanden. Ihre Smartwatch vertraut allen von der Konsolen-App gesendeten Befehlen und führt sie aus. Wenn ein Angreifer die App kompromittiert und Schadcode einfügt, könnte er möglicherweise die Daten und Funktionen der Smartwatch manipulieren.
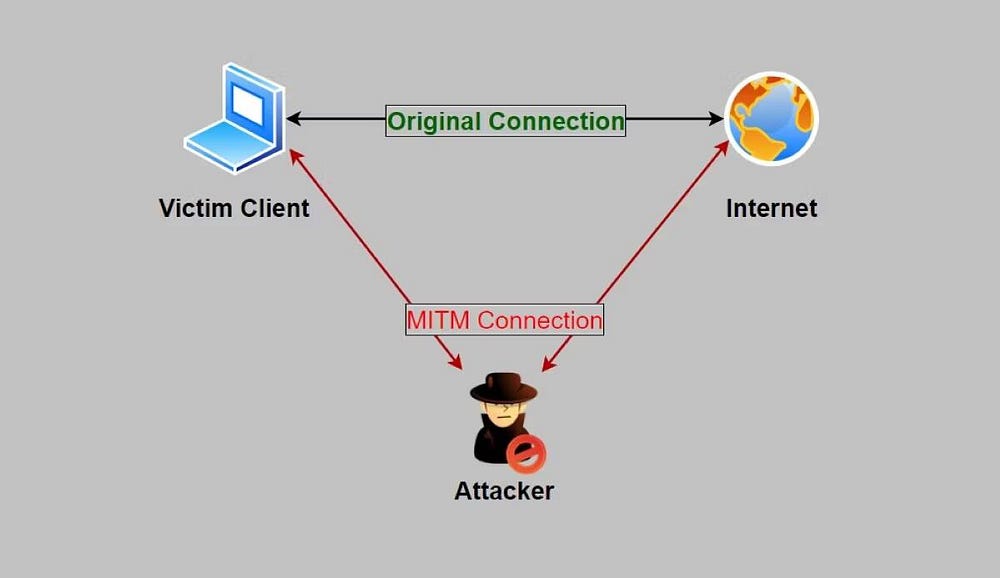
- Man-in-the-Middle-Angriffe (MITM)Günstige Smartwatches implementieren im Allgemeinen keine Form der Verschlüsselung der zwischen Ihrem Telefon und der Smartwatch ausgetauschten Daten, was es einem Angreifer erleichtert, einen Man-in-the-Middle-Angriff (MITM) durchzuführen, die Daten abzufangen und zu überprüfen Information.
- Darüber hinaus kann ein Angreifer, sobald er herausgefunden hat, wie er bestimmte Funktionen auf Ihrer Smartwatch bedient, schädliche Pakete an Ihre Smartwatch senden, um sie zu manipulieren. Ein Angreifer könnte beispielsweise leicht das Datum und die Uhrzeit Ihrer Smartwatch ändern oder, schlimmer noch, ein Firmware-Update Ihrer Smartwatch erzwingen.
- Sicherheitslücke in der FirmwareFirmware: Bei der Firmware handelt es sich um eine nicht veränderbare Low-Level-Software, die dafür verantwortlich ist, dass Ihre Smartwatch ordnungsgemäß funktioniert. Es steuert alles auf Ihrer Smartwatch. Manchmal gibt es Schwachstellen in der Firmware, die ausgenutzt werden können, um weitreichenden Schaden anzurichten.
Wie Sie sich schützen können
Stellen Sie vor dem Kauf einer Smartwatch sicher, dass Sie sich gründlich über die Schwachstellenhistorie und Sicherheitsimplementierungen sowie über die anderen Funktionen informieren. Vermeiden Sie den Kauf von Smartwatches der unteren Preisklasse und versuchen Sie in diesem Fall, die Smartwatch nicht zu koppeln, wenn Sie das Haus verlassen. Neben diesen Praktiken sind hier einige wichtige Schritte zu befolgen:
- Halten Sie die Firmware Ihrer Geräte auf dem neuesten Stand. Sobald ein neues Firmware-Update verfügbar ist, installieren Sie es unbedingt.
- Stellen Sie sicher, dass Sie keine unbekannten Apps von verdächtigen Websites installieren oder Raubkopien verwenden, da nicht verifizierte Apps Ihr Gerät hacken können.
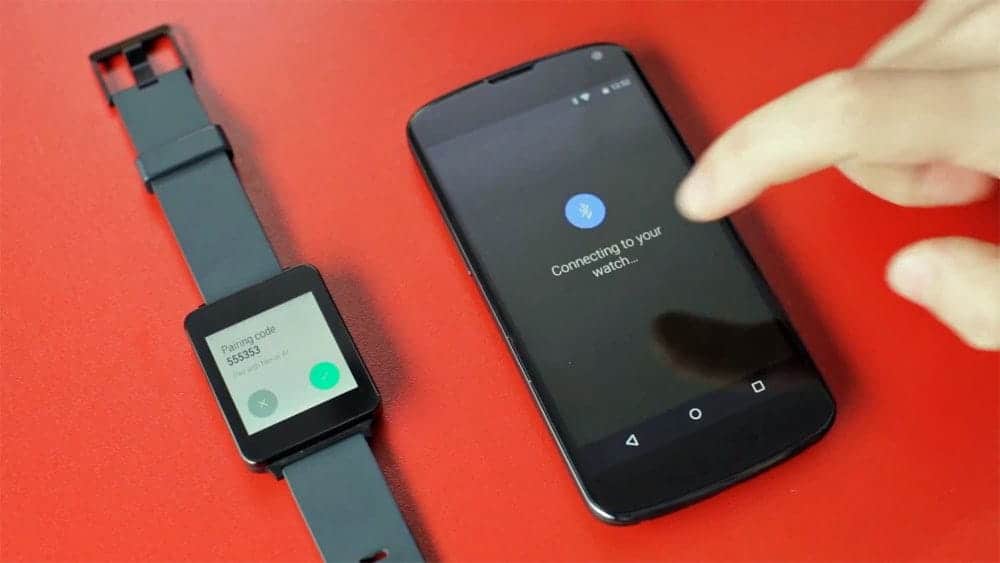
- Wenn möglich, aktivieren Sie die Kopplung per PIN, damit Ihre Smartwatch für zusätzliche Sicherheit erst nach Eingabe Ihrer PIN eine Kopplung mit Ihren vertrauenswürdigen Geräten herstellt.
Verifizieren Lohnen sich Luxus-Smartwatches?
Jetzt wissen Sie, wie Sie Ihre Bluetooth-Smartwatch schützen
Smartwatches sind großartige Geräte, mit denen Sie Ihre Produktivität steigern, Ihre Gesundheit überwachen oder sie einfach als modisches Statement tragen können. Ohne die Einhaltung geeigneter Vorgehensweisen kann Ihre Smartwatch jedoch zum Opfer von Angreifern werden. Das Hauptproblem bei den meisten Smartwatches ist das Fehlen einer Verschlüsselungsschicht für den Datenverkehr. Die Bluetooth-Verschlüsselung ist für die Sicherheit Ihrer Daten von entscheidender Bedeutung. Sie können es jetzt ansehen Was ist Bluetooth-Verschlüsselung und wie funktioniert sie?