Docker ist eine der am weitesten verbreiteten Containerplattformen und erfreut sich bei Softwareentwicklern und Entwicklern großer Beliebtheit. Es verfügt über ein leistungsstarkes CLI-Tool zur Verwaltung von Docker-Containern und anderen damit verbundenen Aufgaben.
Standardmäßig benötigen Sie Root-Rechte, um alle Docker-bezogenen Befehle unter Linux auszuführen. Natürlich können Sie diese Einstellung ändern, um die Ausführung komfortabler zu gestalten und Docker-Befehle ohne Root-Benutzerrechte auszuführen, Sie sollten sich jedoch der Auswirkungen auf die Sicherheit bewusst sein. Verifizieren So verwenden Sie Docker-Container unter Linux.
Schnelle Links
Was ist die Angriffsfläche in Docker?
Die „Angriffsfläche“ ist die Anzahl der Angriffspunkte, beispielsweise die Anzahl der Fenster, die ein böswilliger Benutzer nutzen könnte, um in Ihr System einzudringen und Chaos anzurichten. Generell sollten IT-Systeme über minimale Angriffsflächen verfügen, um Sicherheitsrisiken zu reduzieren.
Generell ist die Angriffsfläche bei Docker sehr gering. Container werden in einer sicheren, isolierten Umgebung ausgeführt und haben keine Auswirkungen auf das Host-Betriebssystem, sofern nicht anders eingerichtet. Darüber hinaus führen Docker-Container nur minimale Dienste aus, was sie sicherer macht.
Sie können ein Linux-System so konfigurieren, dass es Docker ohne Sudo-Berechtigungen steuert. Dies mag in Entwicklungsumgebungen praktisch sein, kann in Produktionssystemen jedoch eine ernsthafte Schwachstelle darstellen. Aus diesem Grund wird Docker niemals ohne Sudo implementiert.
1. Die Möglichkeit, Docker-Container zu steuern
Ohne Sudo-Berechtigungen kann jeder, der Zugriff auf Ihr System oder Ihren Server hat, jeden Aspekt von Docker steuern. Es hat Zugriff auf Ihre Docker-Protokolldateien und kann Container nach Belieben oder versehentlich anhalten und löschen. Möglicherweise verlieren Sie auch kritische Daten, die für die Geschäftskontinuität von entscheidender Bedeutung sind.
Wenn Sie Docker-Container in Produktionsumgebungen verwenden, führen Ausfallzeiten zu verschiedenen Daten- und Vertrauensverlusten.
2. Erhalten Sie die Kontrolle über die Verzeichnisse des Host-Betriebssystems
Docker Volumes ist ein leistungsstarker Dienst, mit dem Sie Containerdaten freigeben und aufbewahren können, indem Sie sie in einen bestimmten Ordner auf dem Host-Betriebssystem schreiben.
Eine der größten Bedrohungen bei der Implementierung von Docker ohne sudo besteht darin, dass jeder auf Ihrem System die Verzeichnisse des Host-Betriebssystems, einschließlich des Home-Verzeichnisses, kontrollieren kann.
Sie müssen lediglich ein Linux-Docker-Image, beispielsweise ein Ubuntu-Image, ausführen und es mit dem folgenden Befehl im Home-Ordner mounten:
Docker run -ti -v /:/hostproot Ubuntu Bash
Da Linux-Docker-Container als Root-Benutzer ausgeführt werden, bedeutet dies im Wesentlichen, dass Sie Zugriff auf den gesamten Home-Ordner haben.
Der obige Befehl lädt das neueste Ubuntu-Image herunter, führt es aus und installiert es in Ihrem Home-Verzeichnis.
Navigieren Sie im Terminal Ihrer Docker-Container zum Verzeichnis /hostproot mit dem .-Befehl cd:
cd /hostproot
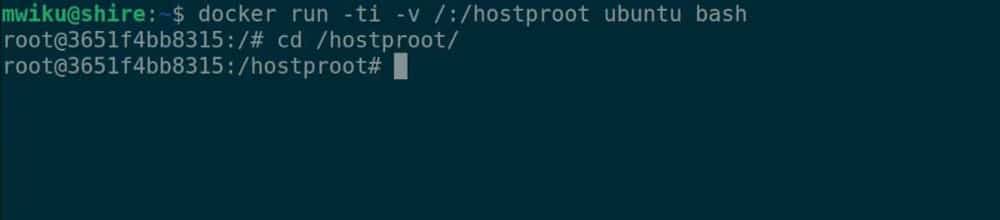
Listen Sie den Inhalt dieses Verzeichnisses mit dem Befehl auf ls Alle Host-Betriebssystemdateien befinden sich jetzt in Ihrem Container. Jetzt können Sie Dateien bearbeiten, geheime Dateien anzeigen, Dateien ein- und ausblenden, Berechtigungen ändern usw.
3. Installieren Sie Malware
Ein gut gestaltetes Docker-Image kann im Hintergrund laufen und Ihr System manipulieren oder sensible Daten sammeln. Schlimmer noch: Ein böswilliger Benutzer kann über Docker-Container Schadcode in Ihrem Netzwerk bereitstellen.
Es gibt viele praktische Anwendungsfälle für Docker-Container, und mit jeder Anwendung gehen unterschiedliche Sicherheitsbedrohungen einher. Verifizieren So installieren Sie das Docker-Tool unter Linux.
Sicherung von Docker-Containern unter Linux
Docker ist eine leistungsstarke und sichere Plattform. Die Ausführung von Docker ohne sudo erhöht die Angriffsfläche und macht Ihr System angreifbar. In Produktionsumgebungen wird dringend empfohlen, sudo mit Docker zu verwenden.
Bei so vielen Benutzern im System wird es sehr schwierig, jedem Benutzer Berechtigungen zuzuweisen. In solchen Fällen kann Ihnen die Befolgung bewährter Methoden zur Zugriffskontrolle dabei helfen, die Sicherheit Ihres Systems zu gewährleisten. Sie können es jetzt ansehen Was ist Zugangskontrolle und warum brauchen Sie sie?