Haben Sie kürzlich eine E-Mail zum Zurücksetzen Ihres Passworts von Roku erhalten? Wenn ja, ist es eine gute Idee, auch Ihre verschiedenen anderen Online-Konten zu überprüfen.
Im März 2024 enthüllte der Streaming- und Smart-TV-Dienst Roku, dass mehr als 15.000 Konten durch einen Credential-Stuffing-Angriff kompromittiert wurden – was bedeutet, dass jedes Konto, das Sie mit demselben Passwort verwendet haben, ebenfalls angreifbar war. Verifizieren Welchen Wert haben Ihre Social-Media-Kontodaten im Dark Web?
Schnelle Links
Was ist mit Roku passiert? Wie wurde es gehackt?
Offizielle Bekanntmachung einer Datenschutzverletzung veröffentlicht für Roku [PDF] Verdächtige Aktivitäten auf mehr als 15000 mit Roku verknüpften Konten gemeldet.
Obwohl Roku die Hauptlast des Problems trug, lag die alleinige Schuld nicht bei ihm. Alle Konten scheinen durch Credential Stuffing kompromittiert worden zu sein:
Durch unsere Untersuchung haben wir festgestellt, dass nicht autorisierte Akteure wahrscheinlich bestimmte Benutzernamen und Passwörter von Verbrauchern aus externen Quellen erhalten haben (z. B. durch Datenschutzverletzungen bei Diensten Dritter, die nichts mit Roku zu tun haben). Es ist wahrscheinlich, dass dieselben Kombinationen aus Benutzername und Passwort als Anmeldeinformationen für Dienste Dritter sowie für einzelne Roku-Konten verwendet wurden.
Ein Credential-Stuffing-Angriff, also ein Angriff, bei dem die gleichen Benutzernamen- und Passwortinformationen über mehrere Dienste hinweg wiederverwendet werden, ist ein schwerwiegender Benutzerfehler und ein großes Problem im Zeitalter massiver Datenschutzverletzungen.
Bei der Benutzerauthentifizierung ist Credential Stuffing eine Cybersicherheitsbedrohung, bei der gestohlene oder kompromittierte Benutzernamen- und Passwort-Anmeldeinformationen (die aus verschiedenen Quellen wie Datenschutzverletzungen, Phishing-Angriffen oder Passwort-Dumps gesammelt wurden) automatisch in eine Anmeldung, die Zielanwendung oder den Zieldienst eingeschleust werden versucht, sich auf betrügerische Weise Zugriff auf Benutzerkonten zu verschaffen. Diese Cyber-Angriffstechnik macht sich die weit verbreitete Praxis der Wiederverwendung von Passwörtern zunutze, bei der ein Benutzer dieselben Kombinationen aus Benutzername und Passwort über mehrere Online-Dienste hinweg wiederverwendet, was die Risiken nach einem Datenverstoß erhöht.
In diesem Fall nutzten die Angreifer die Informationen, um Einkäufe über die auf dem Roku gespeicherten Bankdaten zu tätigen. Aber selbst dann gab Roku keine Sozialversicherungsnummern, keine vollständigen Zahlungskontoinformationen (alle Einkäufe waren auf Roku beschränkt) oder andere identifizierende Informationen bekannt.
Haben Sie eine E-Mail zum Zurücksetzen des Passworts von Roku erhalten? Sie sollten Ihre anderen Konten überprüfen
Nun ist Credential Stuffing gefährlich, da Menschen für mehrere Dienste dieselbe Kombination aus Benutzername und Passwort verwenden. Wenn Sie also nach dem Hack eine E-Mail zum Zurücksetzen Ihres Passworts von Roku erhalten haben, ist es sinnvoll, einen Blick auf Ihre anderen Konten zu werfen.



Überall dort, wo Sie dieselbe Kombination aus Benutzername und Passwort verwenden, besteht ein Risiko, auch wenn Sie keine häufig verwendeten schwachen Passwörter verwenden. (Sie sollten diese Passwörter niemals verwenden!)
So überprüfen Sie, ob Ihr Benutzername und Ihr Passwort gehackt wurden
Es gibt zwei Möglichkeiten herauszufinden, ob Ihre Zugangsdaten aus Ihrer E-Mail-Adresse und Ihrem Passwort während eines Hacks preisgegeben wurden.
Die erste besteht darin, zu einer Site zu navigieren HaveIiebenPwnedTroy Hunt (Sicherheitsforscher und Softwareentwickler) ist eine nützliche und kostenlose Website zur Überprüfung von Datenschutzverletzungen. Geben Sie einfach Ihre E-Mail-Adresse ein und drücken Sie gepwned?, und es erkennt alle Datenschutzverletzungen, die Ihre E-Mail-Adresse betreffen. Verifizieren Schnelle Strategien zur Überprüfung und Verhinderung der Weitergabe Ihrer Daten und persönlichen Informationen.
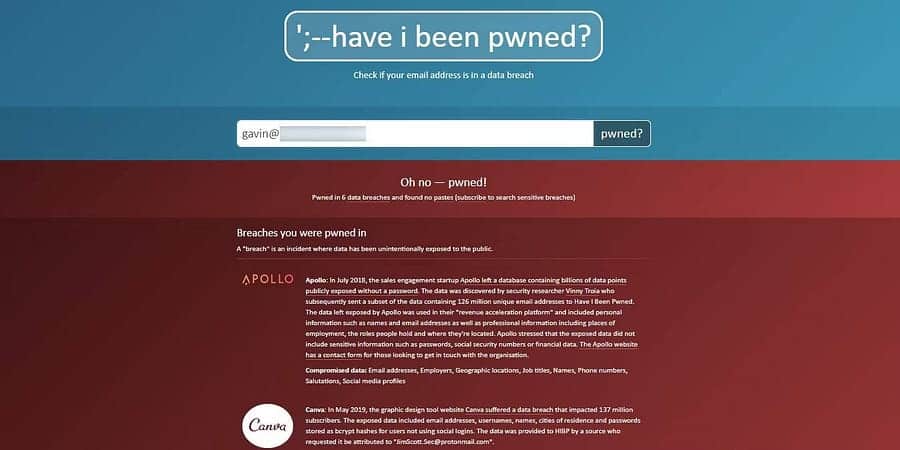
Dies ist ein guter Ausgangspunkt, spezifiziert jedoch keine Benutzernamen, Kontonamen, Passwörter usw. (aus gutem Grund!). Um herauszufinden, wo Sie eine Kombination aus Benutzername und Passwort verwendet haben, müssen Sie manuell tiefer graben. Wir haben erläutert, wie Sie es finden Mit einer E-Mail-Adresse verknüpfte Konten Ausführlich, aber hier ist ein kurzer Überblick über die Methoden, die Sie verwenden können:
- Verknüpfte E-Mail-Konten kostenlos finden: E-Mail-Konten wie Gmail und Outlook verfolgen verknüpfte Konten und Sie können die Informationen dort finden.
- Finden Sie soziale Logins über Facebook und Twitter: Durchsuchen Sie alle Apps und Websites, bei denen Sie über Ihre Social-Media-Konten angemeldet sind.
- Durchsuchen Sie Ihren Posteingang nach Nachrichten zur Kontobestätigung: Scrollen Sie durch Ihre E-Mail-Nachrichten und suchen Sie nach diesen Registrierungsnachrichten.
- Verwenden Sie Tools zum Löschen von Konten von Drittanbietern: Diese können Ihre Konten verfolgen und löschen.
- Finden Sie alle Online-Konten mit Namechk: Dieser Dienst durchsucht Websites nach verfügbaren Benutzernamen. Wenn Ihr regulärer Name verwendet wird, haben Sie möglicherweise dort ein Konto.
- Überprüfen Sie gespeicherte Konten in Ihrem Browser: Obwohl dies nicht die sicherste Methode zum Verwalten von Passwörtern ist, funktioniert sie für viele Menschen gut. Verifizieren So zeigen Sie gespeicherte Passwörter in Google Chrome an (und verhindern, dass andere darauf zugreifen).
- Verwenden Sie einen Passwort-Manager: Sie verwenden wahrscheinlich sichere, eindeutige Passwörter mit einem Passwort-Manager, aber vielleicht hatten Sie einen schlechten Tag, an dem Sie einige Duplikate oder schwache Passwörter hinterlassen haben.
Wenn Sie den Überblick über Ihre alten Konten behalten, ändern Sie die Einstellungen so, dass sie ein sicheres, eindeutiges Passwort enthalten. Dadurch wird sichergestellt, dass Ihre Konten nicht nur vor Credential-Stuffing-Angriffen, sondern auch vor anderen Arten von Kontoverstößen, Passwortbetrug und vielem mehr geschützt sind.
Nehmen Sie sich also eine Minute Zeit, um Ihren Posteingang nach einer E-Mail zum Zurücksetzen Ihres Passworts von Roku zu durchsuchen, und ergreifen Sie Maßnahmen, um auf der sicheren Seite zu bleiben, wenn sie dort vorhanden ist! Sie können es jetzt ansehen So erkennen Sie, ob Ihre Passwörter online verkauft werden.