Die Zwei-Schritt-Verifizierung (2FA) ist mittlerweile zum neuen Goldstandard in Sachen Sicherheit geworden. Zum ersten Mal begegnete sie mir auf der Website meiner Bank. Damals, als Student ohne Geld, verstand ich nicht, warum sie wichtig war. Ich bin immer noch Student ohne Geld, aber jetzt verstehe ich, warum ein Online-Banking-Dienst die Zwei-Schritt-Verifizierung benötigt. Was ich immer noch nicht verstehe, ist, warum mein Grammarly-Konto darauf besteht.

Zwei-Schritt-Verifizierung (2FA) Das passiert, wenn Sie Ihren Benutzernamen und Ihr Passwort eingeben und dann von der gefürchteten Meldung überrascht werden: „Bitte geben Sie den Code ein, der an [Ihre E-Mail-Adresse] gesendet wurde.“ Theoretisch ist dies eine zusätzliche Sicherheitsebene. Selbst wenn jemand Ihre Anmeldedaten hat, benötigt er dennoch Zugriff auf Ihre E-Mail oder Ihr Telefon. In der Praxis ist die zweistufige Verifizierung jedoch für den Benutzer ein größeres Problem als für den Hacker.
Schnelle Links
Der Zugang ist zu kompliziert.
Sie sollten Ihre Bremsen nicht vor jeder Fahrt überprüfen müssen.
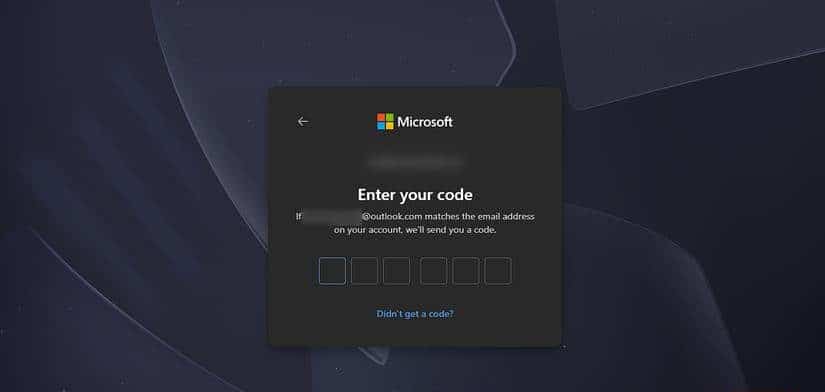
Im Grunde besteht der Sinn der Zwei-Schritt-Verifizierung darin, den Zugriff zu erschweren. Und ja, sie funktioniert – nicht nur für Hacker, sondern auch für mich. Die Wahrscheinlichkeit, dass sich nicht ich, sondern ein Hacker anmeldet, ist gering, und trotzdem bin ich derjenige, der mit dem Aufwand bestraft wird. Ich muss jetzt mindestens zwei Fenster öffnen, um mich irgendwo anmelden zu können. Zuerst die Website. Dann meine E-Mail, um den Code zu erhalten. Schlimmer noch: Wenn die Zwei-Schritt-Verifizierung per SMS erfolgt, muss ich mein Handy griffbereit haben.
Es ist das gleiche Dilemma, das jeder Sicherheitsmaßnahme innewohnt. Sie können Bremsversagen Ihres Autos verhindern, indem Sie sie vor jeder Fahrt überprüfen. Das ist sinnvoll: Wer Bremsversagen vermeiden, Unfälle vermeiden und länger leben möchte, sollte die Bremsen seines Autos jedes Mal überprüfen. Aber niemand tut das, weil es unpraktisch ist. Genau das passiert bei der Zwei-Faktor-Authentifizierung.
Die Verwendung eines VPN macht die Sache noch schlimmer. Ich habe fast immer ein VPN laufen. Das bedeutet, dass der naive Kontrollpunkt der zweistufigen Verifizierung „…“ ist.Handelt es sich hierbei um dieselbe IP-Adresse?„Das ist mir fast jedes Mal eine Lehre. Die Nutzung eines VPNs beeinträchtigt die Privatsphäre, aber ohne VPN bin ich in diesem endlosen Kreislauf des Code-Einlösens gefangen. Was soll man also tun, außer jedes Mal, wenn man sich einloggen möchte, seine E-Mail-Adresse oder sein Telefon zu greifen?
falsches Sicherheitsgefühl
Gute Gewohnheiten sind wichtiger als ständige Wiederholung.
Es besteht offensichtlich ein Unterschied zwischen Gute E-Mail-Sicherheitsgewohnheiten Ganz zu schweigen von dem Aufwand, den Sie bei jedem Login betreiben müssen. Mit einem guten Qualitätssicherungssystem brauchen Sie keine strenge Qualitätskontrolle. Wenn Sie bereits verantwortungsbewusst fahren und Ihre Bremsen regelmäßig austauschen, müssen Sie diese nicht vor jeder Fahrt überprüfen lassen; hier gilt die gleiche Logik.
Ich kann gar nicht zählen, wie oft ich versucht habe, mich auf meinem Handy bei meinem Google-Konto anzumelden, nur um dann eine Bestätigungsaufforderung direkt auf das Gerät zu erhalten. Wenn jemand mein Handy hat, ist das Spiel vorbei – er braucht nicht einmal mein Passwort. Ein E-Mail- oder SMS-Code gibt ihm die Schlüssel. Die Zwei-Faktor-Authentifizierung per SMS ist allerdings immer noch weit verbreitet. SIM-Swapping ist eine bekannte und aktive Bedrohung.Die Zwei-Faktor-Authentifizierung per SMS ist zwar praktisch, aber unglaublich unsicher. Keine Website kann ernsthaft behaupten, Ihr Konto erstellt zu haben. Sicherer Durch Hinzufügen einer Zwei-Faktor-Authentifizierung per SMS.
Unzuverlässig
Die Zwei-Faktor-Authentifizierung basiert auf wackeligen Bereitstellungsmethoden.



Obwohl die Zwei-Faktor-Authentifizierung als Eckpfeiler moderner Sicherheit gilt, ist sie alles andere als zuverlässig. Meine Erfahrungen mit Google waren gut, aber die Zwei-Faktor-Authentifizierung von Meta ist inkonsistent und die von Microsoft schlichtweg schrecklich (darauf komme ich später noch zu sprechen). Wenn große Technologieunternehmen die Zwei-Faktor-Authentifizierung nicht beherrschen, welche Hoffnung haben dann kleine Unternehmen? Und wenn sie auf einen Drittanbieter-Dienst angewiesen sind, was passiert, wenn dieser ausfällt – verlieren wir plötzlich den Zugriff auf Dutzende von Konten gleichzeitig?
Mein Dienstanbieter hatte letzte Woche einen Ausfall. Ich konnte mich nicht in mein Control Panel einloggen, weil der SMS-Code nicht angekommen war. Bei der SMS-basierten Zwei-Faktor-Authentifizierung kann selbst die kleinste Netzwerkstörung den Text komplett verschlucken.
Anbieter betrachten die Zwei-Faktor-Authentifizierung als optionales Sicherheitsnetz, nicht als Kernfunktion. Das bedeutet, dass sie sich nicht um robuste Backup-Mechanismen kümmern. Wenn mittlerweile jedes passwortbasierte Konto eine Zwei-Faktor-Authentifizierung erfordert, warum funktioniert das System dann nicht in beide Richtungen? Auch Konten, die nur per Telefon oder E-Mail eingerichtet werden, sollten ein Backup-Passwort erfordern. Denn wenn die Zwei-Faktor-Authentifizierung schiefgeht – und das passiert häufig –, geraten Sie in Schwierigkeiten.
Unordnung im Posteingang und Datenschutz
Token sind mit versteckten Kosten verbunden.
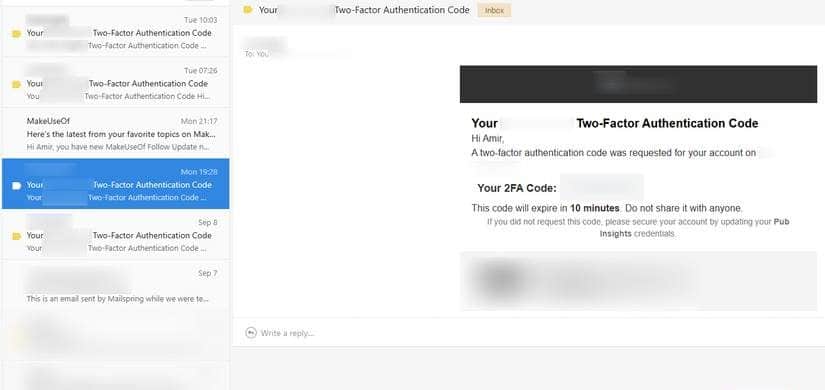
Jeder Anmeldeversuch wird zu einer E-Mail oder einem anderen Text, den ich nie angefordert habe. Die Zwei-Faktor-Authentifizierung macht das unvermeidlich. Ich gebe meine E-Mail-Adresse oder Telefonnummer ständig an Unternehmen weiter, die ich lieber nicht kennen würde. Erinnern Sie sich noch an die Zeit, als Sie sich nur mit Benutzername und Passwort anmelden konnten? Damals musste man sein Passwort bestätigen; heute bestätigt man stattdessen seine E-Mail-Adresse. Passwörter sind nicht mehr in Mode.
Es gibt ein tieferes Datenschutzproblem. Wenn mein E-Mail-Anbieter Zwei-Faktor-Authentifizierungscodes verarbeitet, überwacht er praktisch jeden Anmeldeversuch. Gmail weiß, wann ich versuche, mich bei PayPal anzumelden. Ich möchte nicht, dass Gmail das weiß.
Die Aktivierung der 2-Schritt-Verifizierung per SMS ist schlimmer als Sie denkenMein Telekommunikationsanbieter, der meine Nummer und meinen Standort bereits kennt, weiß nun auch, welche Apps ich wann nutze. Obwohl er diese Codes nicht für meine Anmeldung verwendet, ist das sehr beunruhigend.
Auch wenn Sie sich nicht allzu viele Gedanken um Ihre Privatsphäre machen, möchten Sie auf jeden Fall beruhigt sein. Ich möchte nicht bei jeder Website, bei der ich mich anmelde, meine Telefonnummer angeben und dann mit lästigen Werbebotschaften bombardiert werden. Ich möchte nicht auf einen Kurzcode mit „Stopp“ antworten müssen und dann dafür bezahlen müssen.
Ich schätze einen sauberen Posteingang sehr, insbesondere meine iPhone-Nachrichten. Deshalb war ich von iOS 26 begeistert – denn es brachte endlich Junk-Ordner auf iPhones. Im schlimmsten Fall verwendet der Dienst jedoch dieselbe Nummer sowohl für die Zwei-Schritt-Verifizierung als auch für Junk-Nachrichten. Wenn Sie eine Nummer blockieren, wird Ihr Konto gesperrt. Was für eine perfekte Lösung!
Dauerhafte Schließungen
Ich bin noch nicht darüber hinweg, dass ich mein Outlook-Konto verloren habe.
Wenn Sie nicht auf Ihre E-Mail-, Telefon- oder Geräte-Backups zugreifen können, kann dies zu einem dauerhaften Ausschluss wichtiger Konten führen, und die Wiederherstellung ist äußerst schwierig. Ich habe diesen Albtraum mit Microsoft erlebt, und mehr als ein Jahr später zahle ich immer noch den Preis dafür.
Ich hatte eine Outlook-E-Mail-Adresse, die mit meiner Universität und meiner Arbeit verknüpft war. Alle wichtigen Konten – Asana, Slack, CMS, Unternehmenswebsites, LinkedIn, mein Universitäts-Dashboard, mein VPN – waren mit dieser Adresse verknüpft.
Ich wollte nur einen Entwurf meiner Abschlussarbeit an meinen Professor schicken. Doch Outlook hatte andere Pläne und zwang mich zu einer erneuten Authentifizierung. Kein Problem. Ich gab zwar meine E-Mail-Adresse und mein Passwort ein, aber das reichte nicht. Ein Code zur Zwei-Schritt-Verifizierung wurde an meine Ersatz-E-Mail-Adresse gesendet. Leider handelte es sich bei dieser Ersatz-E-Mail um eine weitere Outlook-E-Mail, die ebenfalls eine Zwei-Schritt-Verifizierung erforderte.
Meine Backup-E-Mail war mein Yahoo-Konto. Sie können sich schon denken, was passiert ist. Das gesamte System brach wie Dominosteine zusammen. Da mir die Zeit und die Geduld ausgingen, klickte ich auf „Passwort zurücksetzen“. Ich beantwortete zwei Sicherheitsfragen richtig, bekam aber die Meldung, dass mein Konto „aufgrund verdächtiger Aktivitäten gesperrt“ sei.
Als ich endlich wieder Zugriff auf mein sekundäres Yahoo- und Outlook-Konto hatte, war das Hauptkonto weg. Microsofts Wiederherstellungssystem wollte meine letzten E-Mail-Betreffzeilen (kein Problem), meine letzten Kontakte (kein Problem) und das Land, aus dem ich mich angemeldet hatte (unmöglich – ich habe immer ein VPN verwendet). Ich hatte das Land falsch erraten. Microsofts Reaktion war, mir die Möglichkeit zu entziehen, es noch einmal zu versuchen. Das Konto wurde dauerhaft gesperrt.
Ich musste meine E-Mail-Adresse überall ändern, sie Professoren und Kollegen erklären und mich für das Chaos entschuldigen. Einige Dienste erlauben mir immer noch nicht, meine Anmeldedaten ohne diese Outlook-Adresse zu aktualisieren. Wenn ich mich abmelde, sind diese Konten für immer verloren.
Ja, meine Sicherheitsgewohnheiten waren nicht ideal. Ich hätte Outlook nicht als Backup für Outlook verwenden sollen. Ich hätte meine Backups regelmäßiger überprüfen sollen. Aber diese Strafe ist zu hart. Sicherheit sollte Benutzer schützen, ohne sie an ihre eigenen Konten zu binden. Stattdessen hat mich 2FA aus meinem Leben ausgeschlossen. Und im Jahr 2025 ist Kundensupport eigentlich keine Option mehr. Stattdessen bekommt man einen KI-gestützten Chatbot.
Die Heilung ist schlimmer als die Krankheit
Angesichts all dessen verstehe ich, warum die Zwei-Faktor-Authentifizierung (2FA) als Bollwerk gegen unbefugten Zugriff dargestellt wird. Doch in der Praxis hat sich gezeigt, dass ihre Anwendung mehr Probleme verursacht, als sie wert ist. Die übermäßige Komplexität des Zugriffs, die Unzuverlässigkeit der Code-Übermittlung, die Unordnung und Datenschutzverletzungen in unseren Posteingängen und die Gefahr beängstigender dauerhafter Abschaltungen – überwiegen die Kosten dieser zusätzlichen Sicherheitsebene wirklich den beabsichtigten Nutzen?