Es gibt einen konkreten Stichtag im Zusammenhang mit der Windows Secure Boot-Funktion, der Mitte 2026 näher rückt und der Sie betreffen könnte. Bevor Windows geladen wird, überprüft die Funktion „Sicherer Start“ den Systemstartvorgang.Dafür benötigt es jedoch Verschlüsselungszertifikate, und leider laufen viele dieser alten Secure-Boot-Zertifikate im Juni 2026 ab.

Das bedeutet, dass Systeme, die nicht rechtzeitig migriert werden, zukünftige Boot-Updates möglicherweise nicht mehr empfangen können. Bei Computern, deren zukünftige Firmware- oder Sicherheitsupdates von den neuesten Secure-Boot-Zertifikaten abhängen, starten manche Geräte unter Umständen gar nicht mehr. Microsoft hat bereits mit der Verteilung neuerer Zertifikate begonnen, daher besteht kein Grund zur Panik. Dennoch ist es wichtig, die Funktionsweise zu verstehen, um unangenehme Überraschungen zu vermeiden.
Schnelle Links
Welche Funktion haben Secure-Boot-Zertifikate beim Windows-Start?
Das Vertrauenssystem, das entscheidet, ob Ihr Computer hochfahren darf.

Bevor Treiber und Antivirensoftware überhaupt aktiv werden, führt Secure Boot seine Arbeit aus. Bei jedem Systemstart überprüft die Systemfirmware anhand einer Reihe vertrauenswürdiger Zertifikate, die direkt in der UEFI-Firmware gespeichert sind, ob kritische Startkomponenten, insbesondere der Windows Boot Manager, von einer vertrauenswürdigen Zertifizierungsstelle signiert wurden. Kann die Signatur nicht anhand eines vertrauenswürdigen Zertifikats verifiziert werden, wird der Startvorgang sofort abgebrochen.
Diese Verifizierung ist ein entscheidender Schritt in der Vertrauenskette. Die privaten Schlüssel von Microsoft signieren die Windows-Startkomponenten, und die zugehörigen Zertifikate werden in der Firmware-Datenbank (Dependent Signatures Database, DB) gespeichert. Diese Zertifikate definieren die vertrauenswürdigen Startlader für den Betrieb. Die Key Exchange Database (KEK) stellt sicher, dass nur eine vertrauenswürdige Instanz die autorisierten Startlader ändern kann, indem sie die Zertifikate verwaltet, die steuern, wer die Datenbank aktualisieren darf.
Entscheidend ist, dass Secure-Boot-Zertifikate ein Ablaufdatum haben. Nach deren Ablauf kann die Firmware Ihres Computers nicht mehr auf die abgelaufenen Zertifikate als vertrauenswürdige Quelle zurückgreifen. Dies ist ein bewusster Sicherheitsmechanismus, der die langfristige Gefährdung durch kompromittierte oder veraltete Signaturschlüssel begrenzen soll.
Zertifikate, die ablaufen
Die älteren Microsoft-Signaturschlüssel, auf die Windows seit über einem Jahrzehnt angewiesen ist.
Viele der betroffenen Zertifikate wurden 2011 erstellt und laufen im Laufe des Jahres 2026 ab. Folgende Zertifikate werden eingestellt und ersetzt:
| Ablaufdatum | Das Zertifikat wird schrittweise abgeschafft. | Alternative Zertifikate | Was wird durch dieses Zertifikat geregelt? |
|---|---|---|---|
| Juni 2026 | Microsoft Corporation KEK CA 2011 | Microsoft Corporation KEK CA 2023 | Es autorisiert Aktualisierungen der Secure Boot-Vertrauensdatenbanken. |
| Juni 2026 | Microsoft UEFI CA 2011 | Microsoft UEFI CA 2023 und Microsoft Option ROM UEFI CA 2023 | Es ermöglicht die Ausführung von Bootloadern, Treibern und optionalen ROMs. |
| Oktober 2026 | Microsoft Windows Production PCA 2011 | Windows UEFI CA 2023 | Signiert den Windows Boot Manager und die wichtigsten Bootkomponenten |
Seit Windows 8 bilden diese drei Zertifikate die Grundlage für Secure Boot auf Windows-Computern. Microsoft UEFI CA 2011 wird durch zwei Zertifikate ersetzt, um die Sicherheitsgenauigkeit zu verbessern. Auch wenn man nicht erwarten sollte, dass jedes System, das nicht die neuesten Zertifikate verwendet, plötzlich ausfällt, könnte es von zukünftigen Secure-Boot-Updates oder -Schutzmaßnahmen ausgeschlossen werden.
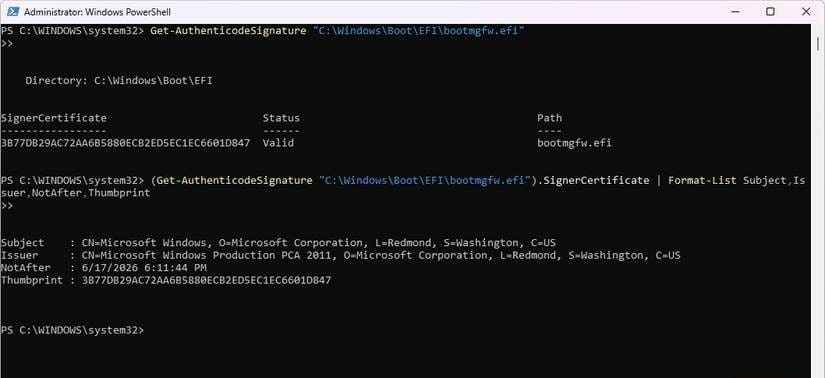
Sie können das aktuelle Zertifikat auf Ihrem Computer anzeigen, indem Sie den folgenden PowerShell-Befehl ausführen: (Get-AuthenticodeSignature “C:WindowsBootEFIbootmgfw.efi”).SignerCertificate | Format-List Subject,Issuer,NotAfter,Thumbprint



Warum starten betroffene Computer nach dem Update möglicherweise nicht mehr?
Wie können Zertifikatsübertragungen und -widerrufe das Vertrauen in ein Startup untergraben?
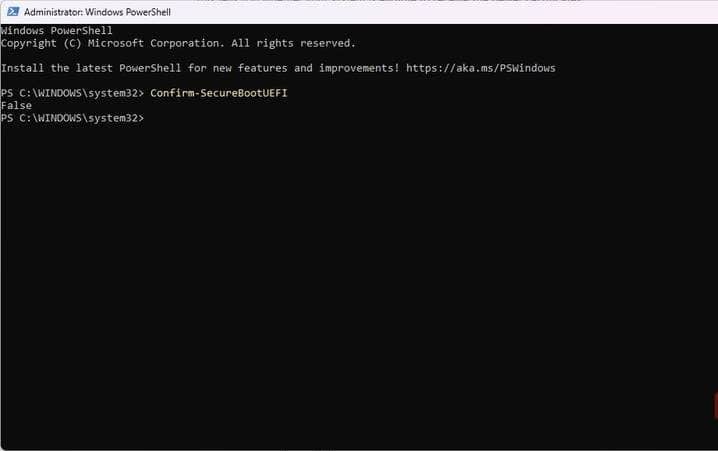
Es ist unwahrscheinlich, dass Secure-Boot-Fehler am Tag des Zertifikatsablaufs auftreten. Allerdings kann ein Firmware- oder Sicherheitsupdate die Vertrauenswürdigkeit Ihres Computers beeinflussen, und in solchen Fällen können Fehler auftreten. Dieses Verhalten wurde nach Microsofts Antwort Beim BlackLotus UEFI Bootkit ermöglichte dies das Ausführen bösartiger Bootloader selbst auf Systemen, bei denen Secure Boot aktiviert war.
Der von Microsoft bereitgestellte Patch für diese Sicherheitslücke reichte nicht aus. Im Zuge einer gründlicheren Untersuchung begann Microsoft, anfällige Boot-Komponenten zu deaktivieren. Zudem wurden die Anforderungen an einen sicheren Startvorgang verschärft.
Die neuesten Zertifikate von 2023 sind nun unerlässlich für den zukünftigen Schutz und die Aufhebung von Secure Boot-Zertifikaten. Konkret bedeutet dies, dass Secure Boot den Start blockieren kann, selbst wenn Ihr Computer scheinbar einwandfrei funktioniert, falls das Update das Vertrauen in neuere Zertifikate erfordert, die nicht vorhanden sind. Möglicherweise bleiben Ihnen in dieser Phase nur noch wenige Rückerstattungsmöglichkeiten..
Wie Microsoft Computer auf die neuesten Secure-Boot-Zertifikate migriert
Automatische Updates, Teilnahmebedingungen und warum manche Geräte übersprungen werden
Microsoft hat vor 2026 mit der schrittweisen Einführung der neuen Zertifizierung begonnen, zunächst auf sogenannten „hochvertrauenswürdigen“ Systemen. Diese Systeme verfügen über aktuelle Firmware, eine stabile Update-Historie und aktivierten Secure Boot. Berechtigte Systeme erhalten die neue Zertifizierung über Windows Update, können sie aber nur zusammen mit der Systemfirmware installieren.
Windows-basierte virtuelle Maschinen (VMs), die UEFI Secure Boot verwenden, nutzen in der Regel dasselbe Vertrauensmodell und erhalten die Zertifizierung über denselben Prozess wie physische Maschinen. Dies gilt auch für VMs, die Hyper-V und Azure ausführen. Jede VM, die die neuesten Zertifizierungen nicht akzeptiert, erleidet dasselbe Schicksal wie physische Maschinen.
Die Windows-Updates KB5074109 und KB5073455 für 2026 haben bereits mit der Bereitstellung dieser Zertifikate begonnen. Aufgrund von Firmware-Beschränkungen kann die Bereitstellung auf bestimmten Geräten jedoch nur manuell abgeschlossen werden.
Sie können diesen Befehl in PowerShell ausführen, und er bestätigt den Wert ungleich Null. Verfügbare Updates Ihr Computer ist berechtigt, Zertifikatsaktualisierungen zu erhalten: Get-ItemProperty -Path “HKLM:SYSTEMCurrentControlSetControlSecureBoot” | Format-List
Was unternehmen Sie jetzt, um sicherzustellen, dass Ihr Computer auch im Jahr 2026 noch funktioniert?
Es gibt zwei wichtige Dinge, die Sie jetzt tun müssen: Stellen Sie sicher, dass Secure Boot aktiviert ist und Ihre Systemfirmware auf dem neuesten Stand ist. Das Windows-Systeminformationstool zeigt Ihnen an, ob Secure Boot aktiviert ist. Firmware-Updates sollten jedoch ausschließlich vom Computerhersteller oder der Plattform, die die virtualisierte Firmware verwaltet, bezogen werden.
Wenn Ihr System die Voraussetzungen erfüllt, erfolgt das Update in der Regel unauffällig im Hintergrund. Besondere Aufmerksamkeit sollten Sie Geräten mit Dual-Boot-Einstellungen oder Computern mit Resten des alten Bootvorgangs widmen, da diese seltener automatisch aktualisiert werden. Gegebenenfalls müssen Sie folgenden Registrierungspfad aufrufen: HKEY_LOCAL_MACHINESYSTEMCurrentControlSetControlSecureBoot Und das Festlegen des Registrierungswerts Verfügbare Updates Auf einen Wert ungleich Null. Sie könnten einen sichereren Editor verwenden, um Registrierungswerte zu ändern..