In Zeiten immer häufigerer Cyber-Angriffe und -Verstöße ist es für jedes Unternehmen wichtig, seine Sicherheit zu verbessern und Maßnahmen zu ergreifen, um die Sicherheit seiner Vermögenswerte zu gewährleisten. Die Informationssicherheits-Triade ist ein wichtiges Modell zur Verbesserung der Sicherheitslage jedes Unternehmens und jeder Infrastruktur. Was genau ist also die CIA-Triade? Wie hilft es Ihnen, ein sicheres System zu erstellen und aufrechtzuerhalten? Verifizieren Cybersicherheitsrisiken der Fernarbeit und wie man ihnen begegnet.
Schnelle Links
Was ist die CIA-Triade?
Die Information Security Triad (CIA) ist eine Abkürzung für Confidentiality, Integrity und Availability. Es handelt sich um ein Modell, das als Leitfaden für die Sicherheit jedes Systems oder Unternehmens dient.
Die CIA-Triade konzentriert sich auf Informationssicherheit oder Datensicherheit, mit anderen Worten, es handelt sich um ein Modell der Informationssicherheit, das drei Grundkomponenten umfasst: Vertraulichkeit, Integrität und Verfügbarkeit. Dieses Modell definiert die Ziele und Zielsetzungen von Daten- und Informationssicherheitsanwendungen und hilft Unternehmen bei der Abwehr digitaler Bedrohungen wie Daten-Hacking/Datenlecks, Malware-Angriffe, Phishing, Verstöße gegen Anmeldedaten, webbasierte Angriffe und mehr.
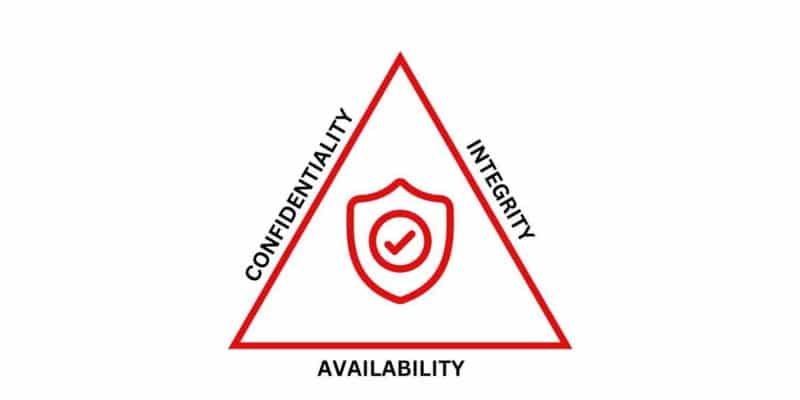
Die CIA-Triade kann mit einem Dreieck verglichen werden. Es stellt eine Reihe von drei zusammenhängenden Regeln und Prinzipien bereit, die eingehalten werden müssen, um ein sicheres System zu schaffen. Wenn eine der Schlüsselkomponenten der CIA-Triade nicht erfüllt ist, ist das System nicht sicher.
Die CIA-Triade dient als Grundlage für eine wirksame Sicherheitsinfrastruktur und -politik. Damit wird es für Sicherheitsexperten einfacher, Richtlinien zu erstellen und die Sicherheitslücken einer Person zu analysieren.
Vertraulichkeit
Bei der Vertraulichkeit geht es um den Schutz der Daten und Vermögenswerte Ihres Unternehmens. Das bedeutet, dass nur autorisierte Mitarbeiter und Konten Zugriff auf private Daten haben sollten. Ein nicht autorisiertes Konto sollte nicht in der Lage sein, Daten oder Befehle im System zu lesen, zu schreiben oder auszuführen.
Wenn Sie ein Konto bei einem Unternehmen haben, müssen Sie sich zunächst anmelden, bevor Sie auf die Daten in Ihrem Konto zugreifen oder diese ändern können. Der Prozess der Eingabe Ihrer Daten dient der Überprüfung Ihrer Identität in der Datenbank des Unternehmens. Dies geschieht, um die Vertraulichkeit Ihres Vermögens zu wahren. Wenn ein Hacker Zugriff auf Ihr Konto und seine Daten erhält, liegt eine Verletzung Ihrer Vertraulichkeit vor.
Einige Beispiele für Vertraulichkeitsverletzungen sind Man-in-the-Middle-Angriffe (MitM), Packet Sniffing, SQL-Injection, direkte Cyberangriffe auf ein Unternehmen oder unbeabsichtigte Datenlecks.
Oft wird die Vertraulichkeit verletzt, weil Passwörter nicht sicher gespeichert werden. Das Verschlüsseln von Passwörtern und der Einsatz passwortloser Authentifizierung wie Passwort-Manager und Single-Sign-On-Anbieter tragen dazu bei, die Vertraulichkeit Ihrer Vermögenswerte und damit Ihre Sicherheit zu verbessern. Darüber hinaus sollte im gesamten Unternehmen eine Multi-Faktor-Authentifizierung implementiert werden, um die Identität jedes Benutzers zu überprüfen und sicherzustellen, dass er berechtigt ist, auf Daten zuzugreifen und diese zu ändern.



نزاهة
In der Cybersicherheit bezieht sich Integrität auf die Vertrauenswürdigkeit, Zuverlässigkeit und Authentizität der in einem System gespeicherten Vermögenswerte und Daten. Wenn jemand Ihre Website oder App zum Übertragen von Daten nutzt, erreichen diese Daten ihn ohne jegliche Manipulation?
Integrität stellt sicher, dass alle Vermögenswerte, die Sie besitzen oder mit deren Pflege Sie betraut sind, jederzeit korrekt, vollständig und konsistent sind. Die Integrität kann durch Cyberkriminelle gefährdet werden, die das System angreifen und wichtige Daten, Aufzeichnungen und Informationen ändern.
Zu den Möglichkeiten, die Integrität Ihres Systems sicherzustellen, gehören Verschlüsselung, die Verwendung von Nachrichtenauszügen und digitalen Wasserzeichen. Mit diesen Methoden können Sie die Daten zu Beginn und am Ende der Übertragung überprüfen, um sicherzustellen, dass keine Änderungen vorgenommen wurden. Andere Methoden umfassen die Verwendung von Versionskontroll- und Intrusion-Detection-Systemen.
Integrität weicht einem anderen wichtigen Konzept der Cybersicherheit: der Nichtabstreitbarkeit.
Unter Ablehnung versteht man die Ablehnung oder den Einspruch gegen die Gültigkeit eines Vertrags oder einer Transaktion. Durch die Nichtabstreitbarkeit wird sichergestellt, dass der Absender das Senden einer Nachricht an den Empfänger und umgekehrt nicht ablehnen kann. Der Absender erhält einen Zustellnachweis und der Empfänger einen Identitätsnachweis des Absenders. Auf diese Weise sind beide Parteien von der Sicherheit der übertragenen Daten überzeugt. Zur Nichtabstreitbarkeit kommen auch Kryptographie und digitale Signaturen zum Einsatz.
Verfügbarkeit
Wenn die Vertraulichkeit und Integrität von Daten gewährleistet ist und sie dennoch nicht zugänglich sind, ist das alles sinnlos, oder?
Verfügbarkeit bedeutet in der CIA-Triade, dass alle Daten und Vermögenswerte in einem Unternehmen oder System jederzeit für autorisierte Benutzer zugänglich sein müssen. Um dies zu erreichen, müssen alle Datenbanken, technischen Infrastrukturen und Systeme – sowohl Software als auch Hardware – regelmäßig gewartet und am Laufen gehalten werden.
Ein Beispiel für eine Verfügbarkeitsverletzung ist ein Denial-of-Service-Angriff (DoS). Ein Denial-of-Service-Angriff (DoS) liegt vor, wenn ein Cyberkrimineller ein System mit zu viel Datenverkehr überlastet und es für Benutzer unzugänglich macht. Weitere Beispiele für Verfügbarkeitsverletzungen sind Angriffe Pufferüberlauf Geräteversagen und einfache menschliche Fehler.
Um Verfügbarkeitsverletzungen zu begrenzen, sollten Sie jederzeit über mehrere Sicherungskopien Ihrer Daten verfügen. Es ist auch notwendig, das Konzept der Redundanz über Hardware- und Software-Infrastrukturen wie Server, Datenbanken und Anwendungsnetzwerke hinweg umzusetzen. Redundanz ist eine Praxis, bei der mehrere Instanzen derselben Speicherinfrastruktur aufrechterhalten werden, um die jederzeitige Verfügbarkeit sicherzustellen. Im Falle eines Angriffs kann das nächste Gerät bzw. Gerät das angegriffene Gerät problemlos bedienen. Verifizieren Was ist Cloud Security Posture Management und warum ist es wichtig?
Warum ist die CIA-Triade wichtig?
Die CIA-Triade ist ein sehr wichtiges Konzept in der Cybersicherheit, da sie als Leitfaden und Checkliste für die Sicherung von Systemen und Vermögenswerten dient. Mit der CIA-Triade ist es für Unternehmen und Sicherheitspersonal einfacher geworden, zuverlässige und sichere Systeme zu schaffen.
Bei der Reaktion auf Vorfälle ist die CIA-Triade von wesentlicher Bedeutung für die Identifizierung der genauen Teile der Triade, die kompromittiert wurden, und hilft dem Team, entsprechend zu reagieren. Verifizieren Die besten Möglichkeiten, Menschen zu ermutigen, im Bereich Cybersicherheit zu arbeiten.
Vertraulichkeit, Integrität und Verfügbarkeit: Was ist am wichtigsten?
Es wäre schwierig, die drei wichtigsten Konzepte auszuwählen, da jedes sehr unterschiedlich und für die Sicherheit jedes Systems von entscheidender Bedeutung ist. In bestimmten Fällen kann das eine dem anderen vorgezogen werden. Um beispielsweise bei einem Cyberangriff die Vertraulichkeit des Systems zu wahren, kann es sein, dass die Verfügbarkeit aufgegeben werden muss.
Aber denken Sie daran: Wenn eine Komponente der CIA-Triade gehackt wird, ist die Sicherheit dieses Systems unzureichend. Verifizieren Kostengünstige Möglichkeiten zur Implementierung von Cybersicherheit im Rahmen des Budgets.
Verbessern Sie Ihre Sicherheitslage mithilfe der CIA-Triade
Die CIA-Triade spielt eine große Rolle bei der Verbesserung und Aufrechterhaltung der allgemeinen Sicherheitslage Ihres Unternehmens. Mit diesen drei Schlüsselkomponenten kann Ihr Unternehmen vor Bedrohungsakteuren und Cyberkriminellen geschützt bleiben. Sie können auch als Leitfaden bei der Durchführung von Sensibilisierungs- und Sicherheitsschulungen für Ihr Unternehmen dienen. Sie können es jetzt ansehen Die besten Online-Kurse für den Start einer Karriere im Bereich Cybersicherheit.