Plötzlich erhalten Sie eine bedrohliche Nachricht. Der anonyme Absender behauptet, dass Sie Geld schulden oder dass ein geliebter Mensch in Schwierigkeiten ist. Sofern Sie den Betrag nicht bezahlen oder persönliche Daten angeben, drohen Ihnen Konsequenzen. Beunruhigend, um es gelinde auszudrücken.
Cyber-Bedrohungen nehmen mit dem Übergang in die digitale Welt ständig zu, da Angreifer nach Möglichkeiten suchen, schwache Sicherheitsmaßnahmen auszunutzen und vertrauliche Informationen zu stehlen. Unter diesen Bedrohungen sticht der Quid Pro Quo-Angriff als eine der bösartigen Formen hervor, mit denen Angreifer das Opfer manipulieren und Informationen stehlen. Haben Sie schon einmal von dieser Art von Angriff gehört? Wissen Sie, wie Sie sich effektiv davor schützen können?
In diesem Artikel erfahren Sie mehr über den Quid Pro Quo-Angriff und seine Funktionsweise. Wir werden die Details dieser Art von Angriff untersuchen und wie er von Angreifern ausgeführt wird. Aber keine Sorge, auch wir haben einen genauen Plan zur Abwehr dieses bösartigen Angriffs. Verifizieren Was ist Prozess-Malware-Injection und wie kann man sie verhindern?
Schnelle Links
Erklärung des Quid Pro Quo-Angriffs
Der lateinische Ausdruck „Quid Pro Quo“ bezieht sich auf einen Werteaustausch – den Austausch einer Sache gegen eine andere. Im Zusammenhang mit Angriffen oder Betrug weist das Tauschhandelssystem einige Unterschiede auf:
- Erpressung: Der Angreifer greift auf vertrauliche persönliche Daten wie Fotos, Nachrichten oder den Browserverlauf zu oder behauptet, über diese zu verfügen. Er droht damit, die Informationen öffentlich zu veröffentlichen, sofern das Opfer kein Lösegeld zahlt.
- Soziale Entwicklung: Der Angreifer erstellt ein dringendes Szenario, beispielsweise eine Notfallrechnung oder eine zeitkritische Rechnung. Es wird versucht, das Opfer dazu zu manipulieren, sofort Geld zu senden oder persönliche Informationen preiszugeben.
- Bestechung/Geschenke: Der Angreifer bietet dem Opfer finanzielle Zahlungen, Geschenke, Zugang zu exklusiven Möglichkeiten oder andere Vorteile im Austausch für sensible Daten, unangemessene Fotos/Videos, Treffen usw. an.
Der gemeinsame Nenner besteht darin, dass der Angreifer das Opfer auffordert, etwas Wertvolles aufzugeben, um eine Gegenleistung zu erhalten, was häufig zu Finanzbetrug, Identitätsdiebstahl oder Ausbeutung führt.
Wie zielen Quid Pro Quo-Angriffe auf Opfer ab?
Obwohl diese Angriffe häufig über das Internet erfolgen, können Angreifer mehrere Methoden anwenden.
1. Telefonanrufe
Leider sind Telefonaustauschangriffe immer noch weit verbreitet. Der Anrufer gibt vor, eine Autoritätsperson zu sein und drängt das Opfer, etwas Unangemessenes oder Illegales zu tun. Hier sind einige Beispiele:
- Gefälschter Anruf eines IRS-Agenten: Diese Person sagt, es sei der IRS und Sie schulden Steuern zurück. Er droht Ihnen mit Verhaftung oder anderen rechtlichen Problemen, wenn Sie den Betrag nicht sofort am Telefon bezahlen. Kompletter Betrug! Der IRS gibt solche Telefondrohungen nicht aus.
- Fake-Dienstanbieter-Anruf: Jemand ruft an und gibt vor, von einem Versorgungsunternehmen oder einem anderen Dienstleister zu sein. Angeblich wird Ihr Dienst eingestellt, es sei denn, Sie zahlen sofort eine überfällige Rechnung oder geben persönliche Daten an. Am besten legen Sie auf und wenden sich direkt an das Unternehmen.
- Gefälschter Familiennotruf: Der Betrüger gibt vor, ein Familienmitglied oder Freund zu sein, der einen Unfall oder rechtliche Probleme hatte. Sie werden gebeten, umgehend Geld zu überweisen, um zu helfen. Überprüfen Sie immer, ob ein Notfall vorliegt, indem Sie die andere Familie oder das Krankenhaus anrufen, bevor Sie Geld senden.
Der gemeinsame Nenner besteht darin, dass der Anrufer ein Gefühl der Dringlichkeit und Angst erzeugt, sodass Sie voreilig handeln, bevor Sie die Details überprüfen. Verifizieren Die besten Anrufaufzeichnungs-Apps für Android, die Sie verwenden sollten.
2. E-Mail- und Messaging-Anwendungen



E-Mail ist eine der häufigsten Gegenleistungsangriffsmethoden. Ein Angreifer kann leicht eine große Anzahl von Opfern ins Visier nehmen.
Eine häufige Nachricht an einen Angreifer ist eine E-Mail mit der Aussage, dass er oder sie über peinliche oder private Informationen über Sie verfügt. Normalerweise droht er damit, es der Öffentlichkeit zugänglich zu machen, es sei denn, Sie zahlen oder tun, was er von Ihnen verlangt. Dabei handelt es sich höchstwahrscheinlich um nichts weiter als Erpressung. Es ist am besten, diese Art von Nachricht zu löschen und die Interaktion mit ihr zu vermeiden. Der Angreifer täuscht möglicherweise und möchte Sie lediglich durch Angst und Schrecken dazu bringen, sich an die Vorschriften zu halten.
Ein weiterer Trick ist das Phishing nach sensiblen Informationen wie Passwörtern oder Kreditkartendaten. In der E-Mail wird möglicherweise behauptet, dass es ein Problem mit einem Ihrer Konten gibt, das Sie dringend überprüfen müssen. Doch in Wirklichkeit möchte der Hacker nur, dass Sie Ihre Daten auf seiner gefälschten Website eingeben. Nehmen Sie nicht den Köder! Melden Sie sich direkt auf der offiziellen Website der Plattform an, anstatt auf die per E-Mail bereitgestellten Links zu klicken.
Manche Hacker spielen mit Sympathie und bitten um Geschenkkarten oder Geldtransfers, um in Notfällen oder Unglücksfällen zu helfen. Sie sagen, dass sie es Ihnen zurückzahlen werden, wenn sie können, aber Sie können sich von dem Geld verabschieden, sobald Sie es ihnen schicken.
Messaging-Anwendungen bieten Angreifern wie E-Mails ein Mittel zur effektiven Massenkommunikation. Sie können Drohungen und Zahlungsanweisungen direkt an Ihr Telefon senden. Intime Kommunikation per SMS kann dazu führen, dass diese Angriffe verletzender und belastender wirken.
Die Hauptsache ist, niemals Geld oder sensible Informationen per SMS oder E-Mail an zufällige Personen zu senden.
3. Social-Networking-Sites und Dating-Sites
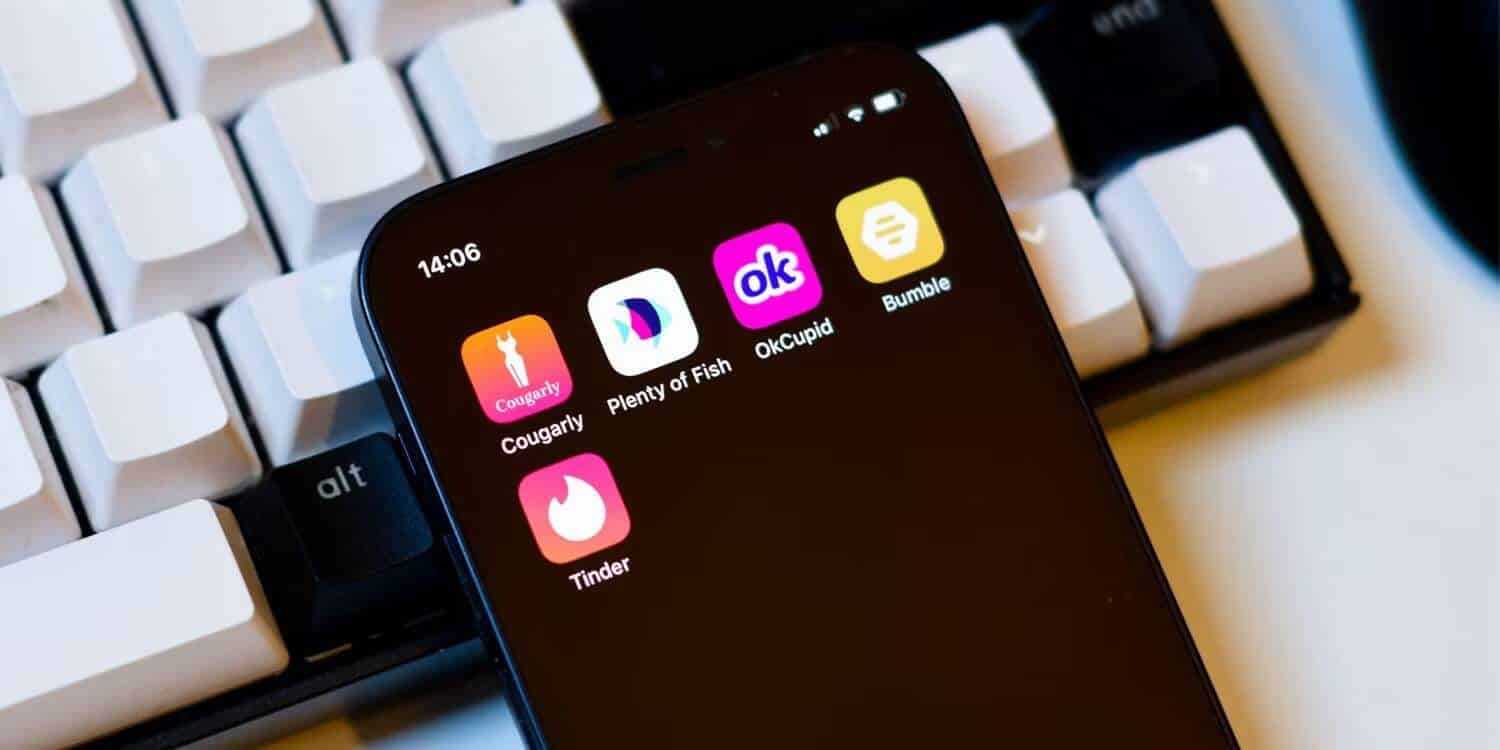
Soziale Medien und Dating-Plattformen sind eine Goldgrube für das Sammeln sensibler und kritischer Daten verschiedener Personen. Ein „Kompromiss“-Angreifer kann Ihre Profile und Aktivitäten ausspionieren, um auf potenziell peinliche Inhalte zuzugreifen.
Er kann Ihnen einschüchternde Direktnachrichten senden, in denen er Ihnen im Austausch für private Fotos, Chats, Treffen usw. Gefälligkeiten oder Vorteile verspricht. Es ist am besten, solche verdächtigen Anfragen nicht zu bearbeiten. Es kann nichts Gutes daraus entstehen, Menschen mit schlechten Absichten einen Streich zu spielen.
Möglicherweise stoßen Sie auch auf Konten, die Geschenke, Spenden, Werbeaktionen oder die Einführung einflussreicher Personen anbieten, allerdings nur, wenn Sie zuerst etwas unternehmen. Seien Sie vorsichtig, denn diese unglaublichen Angebote sind höchstwahrscheinlich Versuche, Sie auszunutzen.
Gefälschte Konten, die sich als Marken, Prominente oder andere Organisationen ausgeben und im Austausch für kostenlose Produkte, Dienstleistungen, Einfluss usw. um Likes, Shares und Reposts bitten, können attraktiv erscheinen. Aber normalerweise ist es am besten, diese manipulativen Taktiken zu vermeiden, selbst wenn es um kostenlose Inhalte geht.
Sogar Freunde oder Bekannte können Sie unter Druck setzen, unangemessene Dienste anzubieten, bevor sie Sie mit Followern, Likes, Kommentaren und mehr unterstützen. Wenn Unterstützung mit ungesunden Bedingungen einhergeht, ist es möglicherweise an der Zeit, diese Beziehungen zu überdenken.
So schützen Sie sich vor Quid Pro Quo-Angriffen
Heutzutage gibt es im Internet viele mysteriöse Menschen. Daher ist es wichtig zu wissen, wie man sich vor Tauschhandelsangriffen schützen kann.
Das Wichtigste zuerst: Wachsamkeit ist der Schlüssel. Seien Sie sehr vorsichtig bei zufälligen E-Mails, Anrufen, Direktnachrichten usw., die mutige Angebote oder Drohungen enthalten. Suchen Sie nach offensichtlichen Anzeichen eines Betrugs, wie Dringlichkeit, unklaren Details, Rechtschreib- und Grammatikfehlern usw.
Frag dich selbst: Würde ein seriöses Unternehmen oder eine seriöse Person wirklich auf diese Weise kommunizieren? Das Finanzamt wird Sie nicht anrufen und eine sofortige Zahlung verlangen, und kein nigerianischer Prinz wird Ihnen plötzlich Reichtümer schenken. Es geht darum, die Wahrscheinlichkeit des Eintretens der Situation abzuwägen. check n Die beliebtesten Online-Betrügereien aller Zeiten.
Apropos Anrufe: Geben Sie keine persönlichen oder sensiblen Informationen an unerwünschte Anrufer weiter. Offizielle Stellen wie Ihre Bank verfügen über Ihren Namen und Ihre Daten. Er wird Sie nicht plötzlich anrufen und Sie bitten, etwas zu bestätigen. Es ist sicherer, aufzulegen und eine offizielle Nummer erneut zu wählen.
Das Gleiche gilt für Links und Anhänge. Gehen Sie mit äußerster Vorsicht vor. Phisher sind hinterhältig und erstellen gefälschte E-Mails, die legitim aussehen. Bewegen Sie den Mauszeiger also über die Links und überprüfen Sie die tatsächlichen URLs, bevor Sie darauf klicken. Stellen Sie sicher, dass es mit der echten Website übereinstimmt. Öffnen Sie keine Anhänge von Spam-Absendern, da diese möglicherweise Malware ausführen.
Halten Sie auch Ihre Social-Media-Konten gesperrt. Betrüger suchen dort nach Informationen, die sie für Angriffe nutzen können. Deaktivieren Sie Direktnachrichten von Personen, denen Sie nicht folgen, und vermeiden Sie die übermäßige öffentliche Weitergabe persönlicher Daten. Je weniger sie finden können, desto besser.
Verwenden Sie sichere, eindeutige Passwörter und aktivieren Sie die Zwei-Faktor-Authentifizierung, wo immer Sie können. Dies schützt Ihre Konten, falls jemand Ihre Anmeldeinformationen erhält. Nutzen Sie unbedingt auch einen Passwort-Manager!
Sichern Sie auch regelmäßig Ihre Daten. Da Hacker Ihre Dateien sperren und eine Zahlung für den Entschlüsselungsschlüssel verlangen können, können Sie sie mit Backups wiederherstellen, ohne ein Lösegeld zu zahlen.
Senden Sie natürlich aus keinem Grund online Geld, Geschenkkarten oder vertrauliche Informationen an Fremde. Seriöse Hilfsorganisationen werden Ihnen auf diese Weise keine Nachrichten senden. Sie sollten nur an Gruppen spenden, die über die offizielle Website verifiziert wurden.
Halten Sie zu guter Letzt Ihre Antivirenanwendungen, Firewalls und Geräte auf dem neuesten Stand. Hacker versuchen, vorhandene Sicherheitslücken auszunutzen. Es ist am besten, Software-Updates nach Möglichkeit zu automatisieren, damit Sie nicht darüber nachdenken müssen. Verifizieren Wie Cyberkriminelle künstliche Intelligenz für emotionalen und romantischen Betrug nutzen.
Hüten Sie sich vor Eindringlingen, die Geschenke mitbringen
Wir alle lieben es, kostenlose Inhalte oder Zugang zu exklusiven Inhalten zu erhalten. Aber lassen Sie nicht zu, dass Gier Sie zum leichten Ziel für diese betrügerischen Kriminellen macht!
Denken Sie daran: Wenn ein Angebot online zu gut klingt, um wahr zu sein, ist es fast immer nicht wahr. Gehen Sie auf Nummer sicher und gehen Sie sparsam mit Ihren persönlichen Daten um. Sie können es jetzt ansehen Tipps zum Schutz der Privatsphäre Ihrer Kinder beim Posten auf Social-Media-Websites.