Sicherheit ist der wichtigste Aspekt eines jeden Betriebssystems. Sie ist der Unterschied zwischen Datenschutz und Datenmissbrauch. Deshalb verwenden viele Menschen Antivirenprogramme oder Sie aktualisieren einige integrierte Sicherheitseinstellungen. Zur Verbesserung der Sicherheit verfügt Windows 11 über eine Reihe integrierter Sicherheitsfunktionen, die dazu beitragen, dass Ihr Computer weniger anfällig für Sicherheitsverletzungen oder Ausnutzung ist.

Es gibt jedoch einige Sicherheitsfunktionen, die zwar bestimmte Mängel beheben, aber selbst Sicherheitsrisiken bergen können. Dies kann sich aus der Art und Weise ergeben, wie sie implementiert werden oder wie Sie mit ihnen interagieren. Es empfiehlt sich möglicherweise, einige dieser Funktionen zu deaktivieren.
Schnelle Links
Eingabeaufforderungen der Benutzerkontensteuerung (UAC)
Ständige Popups, die Benutzer dazu anleiten, echte Risiken zu ignorieren.

Eingabeaufforderungen der Benutzerkontensteuerung (UAC) sind typisch für Windows. Diese grundlegende Sicherheitsfunktion verhindert unbefugte Änderungen an Ihrem Computer. Die Idee dahinter ist, dass jede auf Ihrem Computer ausgeführte Anwendung über möglichst geringe Berechtigungen verfügen muss, um ihre Funktion ausführen zu können.
Aber hier ist das Problem. Sie erhalten für fast alles UAC-Eingabeaufforderungen. Sogar offiziell signierte Microsoft-Programme wie das Visual Studio-Installationsprogramm lösen diese aus. Mit der Zeit führen diese Bedingungen dazu, dass die Anfragen automatisch genehmigt werden. Mit dieser Konditionierung steigt die Wahrscheinlichkeit, dass eine Person böswillige Anfragen genehmigt, da der Prozess zur Routine geworden ist.
Darüber hinaus ist die Implementierung der Benutzerkontensteuerung (UAC) fehlerhaft. Die Dialogfelder erklären nicht, warum die Anwendung Administratorrechte benötigt; sie geben lediglich an, dass dies der Fall ist. Das ist vage, und Unklarheiten können von schädlichen Anwendungen ausgenutzt werden. Und als ob das nicht schon schlimm genug wäre, handelt es sich um eine Sicherheitsfunktion, die viele moderne Anwendungen durch benutzerspezifische Installationen (in AppData) umgehen können. Dies kann die Benutzerkontensteuerung für viele Anwendungen überflüssig und unnötig machen.
Intelligente Anwendungssteuerung
Zu viele Fehlalarme machen Warnungen zu Hintergrundrauschen.
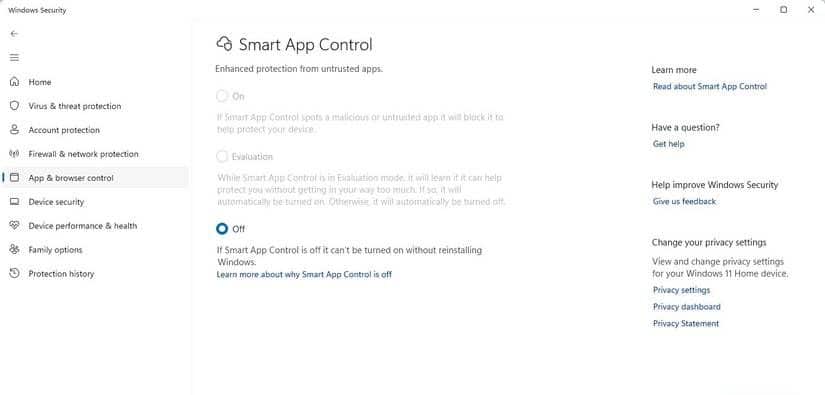
Der vorherige Mechanismus war Windows SmartScreen. In Windows 11 wurde er durch Smart App Control ersetzt. Diese Funktion ermöglicht die Ausführung von Apps nur dann, wenn sie als „wahrscheinlich sicher“ gelten.
Vor Kurzem habe ich ein Windows-Debloater-Programm entwickelt. Als ich die unsignierte ausführbare Datei ausführte, wurde sie als unbekannt markiert. Die einzige Möglichkeit, sie auszuführen, bestand darin, die Intelligent App Control zu deaktivieren. Dabei fiel mir ein inhärenter Fehler auf.
Anders als Gatekeeper in macOS, das eine Überschreibungsoption bietet, besteht die einzige Möglichkeit, eine nicht erkannte App unter Windows auszuführen, darin, Smart App Control zu deaktivieren.
Und es wird noch komplizierter. Um Smart App Control erneut zu aktivieren, muss in manchen Fällen Windows zurückgesetzt oder neu installiert werden. Das ist seltsam, denn früher war es einfacher. Deaktivieren und Aktivieren des älteren SmartScreen-FiltersDiese Komplexität bei der erneuten Aktivierung einer Funktion führt dazu, dass sie deaktiviert bleibt, was sie zu einer redundanten Sicherheitsfunktion macht.
Virtualisierungsbasierte Sicherheit
Unternehmensschutz, der Ihre tägliche Windows-Nutzung verlangsamt
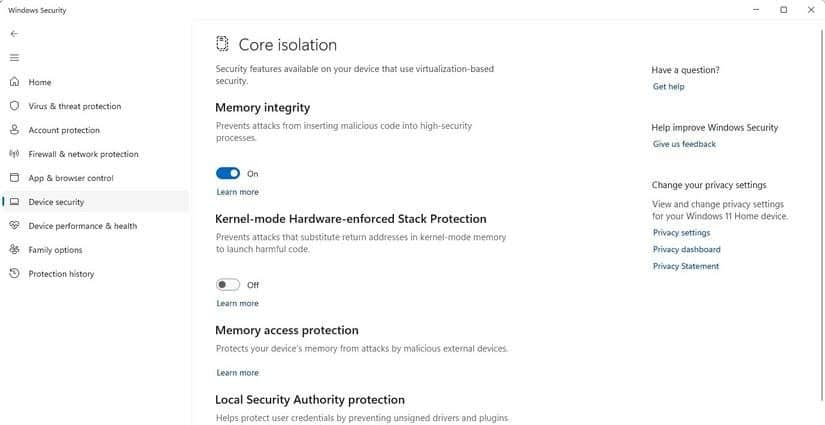
Credential Guard und Virtualization-Based Security (VBS) sind zwei separate Sicherheitsfunktionen, die jedoch in ihrer Funktionsweise miteinander verknüpft sind. Sie eignen sich ideal für Active Directory-Konfigurationen in Unternehmen und schützen vertrauliche Informationen, selbst wenn Ihr Computer kompromittiert ist. Sie sind zwar effektiv, aber ressourcenintensiv und können die CPU- und Speicherauslastung deutlich erhöhen.
In neueren Versionen von Windows 11 sind sie standardmäßig aktiviert. Obwohl sie Ihren Computer effektiv schützen, besteht ein Anreiz, diese Funktionen zu deaktivieren. Erwähnung der PC Gamer-Website Bei vielen Spielen kam es bei aktiviertem VBS zu erheblichen Einbrüchen der Framerate.
Eine mögliche Reaktion ist, dass viele Windows 11-Spieler die Sicherheitsfunktion deaktivieren, um ein besseres Spielerlebnis zu erzielen, was ihre Computer möglicherweise weniger sicher macht.
Windows-Sicherheitsbenachrichtigungen
Verschwommene Grenzen zwischen Warnungen und Upsells von Microsoft
Benachrichtigungen sind auf jedem Gerät unerlässlich. Sie enthalten häufig wichtige Informationen, die Ihnen helfen, wachsam zu bleiben und sich in manchen Fällen Bedrohungen bewusst zu machen. Microsoft Defender Antivirus gibt erwartungsgemäß eine kleine Anzahl von Benachrichtigungen aus. Unerwartet ist jedoch, dass nicht alle Benachrichtigungen Sicherheitswarnungen sind.
Einige Benachrichtigungen sind lediglich Upselling-Angebote für Produkte. Beispielsweise wird im selben Benachrichtigungsbereich, in dem blockierte Malware angezeigt wird, auch „OneDrive-Setup“ angezeigt. Dieses Upselling verringert die Dringlichkeit. Es kann auch zu überlappenden Benachrichtigungen kommen.
Daher können sich Defender-Benachrichtigungen mit Systemaktualisierungsaufforderungen überschneiden. Dies erhöht die Belastung des Benachrichtigungscenters und kann den Benutzer dazu veranlassen, alle Defender-Benachrichtigungen zu deaktivieren. Letztendlich macht dieser Implementierungsfehler den Computer weniger sicher als er sein sollte.
Sicherheitsfunktionen sollten keine Belastung darstellen.
Sicherheitsfunktionen in Windows erhöhen in der Regel die Sicherheit Ihres Computers. Diese Funktionen müssen jedoch lange genug aktiviert bleiben, um Bedrohungen zu blockieren. Wenn die Implementierung eine Sicherheitsfunktion umständlich macht, besteht die Gefahr, dass Benutzer sie deaktivieren. In diesem Fall schwächen die Funktionen, die die Sicherheit der Daten auf Ihrem Computer gewährleisten sollen, Ihre Abwehr und machen Sie anfälliger für Malware.
Ich kann das Beste empfehlen Windows-Bedrohungsschutztools, wie beispielsweise Nord Antivirus, aber es liegt in der Verantwortung von Microsoft, seinen Teil dazu beizutragen, die Implementierung integrierter Funktionen zu verbessern. Viele dieser Funktionen führen zu einer sogenannten „Sicherheitsmüdigkeit“. Dabei handelt es sich um einen echten psychologischen Zustand, bei dem eine Person von ständigen Sicherheitswarnungen und -entscheidungen so überwältigt werden kann, dass sie falsche Entscheidungen trifft oder die Warnungen einfach ignoriert.