Die Auto-Fill-Funktion wird berücksichtigt (AutofillEine der kleinen Funktionen, die die Nutzung moderner Computer so einfach und reibungslos erscheinen lässt, ist die Möglichkeit, E-Mail-Adresse und Passwort beim Besuch einer Anmeldeseite automatisch auszufüllen. Und beim Online-Kauf erscheinen Ihre Kreditkartendaten mühelos, ohne dass Sie Ihre Geldbörse herausholen müssen. Es ist schnell, bequem und unauffällig – bis Sie es deaktivieren.

Die automatische Ausfüllfunktion spart zwar Zeit und geistige Anstrengung, kann aber für Hacker, bösartige Websites oder sogar Bots, die wissen, wie man sie dazu bringt, sensible Daten preiszugeben, eine wahre Goldgrube sein. Ihre Browsererweiterungen können Ihre Passwörter bereits einsehen.Dank der automatischen Befüllung kann es aber unter den richtigen Bedingungen jeder sehen.
Schnelle Links
Das automatische Befüllen ist die Falle der absoluten Bequemlichkeit.
Schnell, einfach und ein stilles Risiko

Die Autofill-Funktion wurde für einen einzigen Zweck entwickelt: wiederkehrende Formulare mühelos auszufüllen. Sie merkt sich Ihren Namen, Ihre Adresse, Ihre Telefonnummer, Ihre Anmeldedaten und manchmal sogar Ihre Kreditkartendaten, sodass Sie diese nicht jedes Mal neu eingeben müssen, wenn Sie auf ein bekanntes Feld stoßen. Für die meisten von uns erscheint das harmlos genug. Schließlich verschlüsseln Browser wie Chrome, Edge, Firefox, Safari und andere diese Daten und schützen sie mit Ihrem Systempasswort oder einem optionalen Masterpasswort.
Das Problem liegt jedoch nicht in der Absicht, sondern in der Umgebung, in der die automatische Ausfüllfunktion funktioniert. Beim Besuch einer Website kann Ihr Browser nicht sicher erkennen, welche Eingabefelder legitim sind und welche von einem Angreifer eingefügt wurden. Die automatische Ausfüllfunktion basiert auf Feldnamen und -struktur, nicht auf dem Sicherheitskontext. Das bedeutet: Verbirgt eine verdächtige Website unsichtbare Felder oder Skripte hinter der Seite, kann Ihr Browser diese unbeabsichtigt ausfüllen und so Daten preisgeben, die Sie niemals teilen wollten.
Anders ausgedrückt: Die Autofill-Funktion ist in den meisten Fällen nicht intelligent genug, um zu erkennen, wenn sie manipuliert wird. Und man kann sicher sein, dass Cyberkriminelle herausgefunden haben, wie sie das ausnutzen können.
Unsichtbare Felder, offensichtliche Konsequenzen
Wie bösartige Websites mehr ernten, als sie schreiben
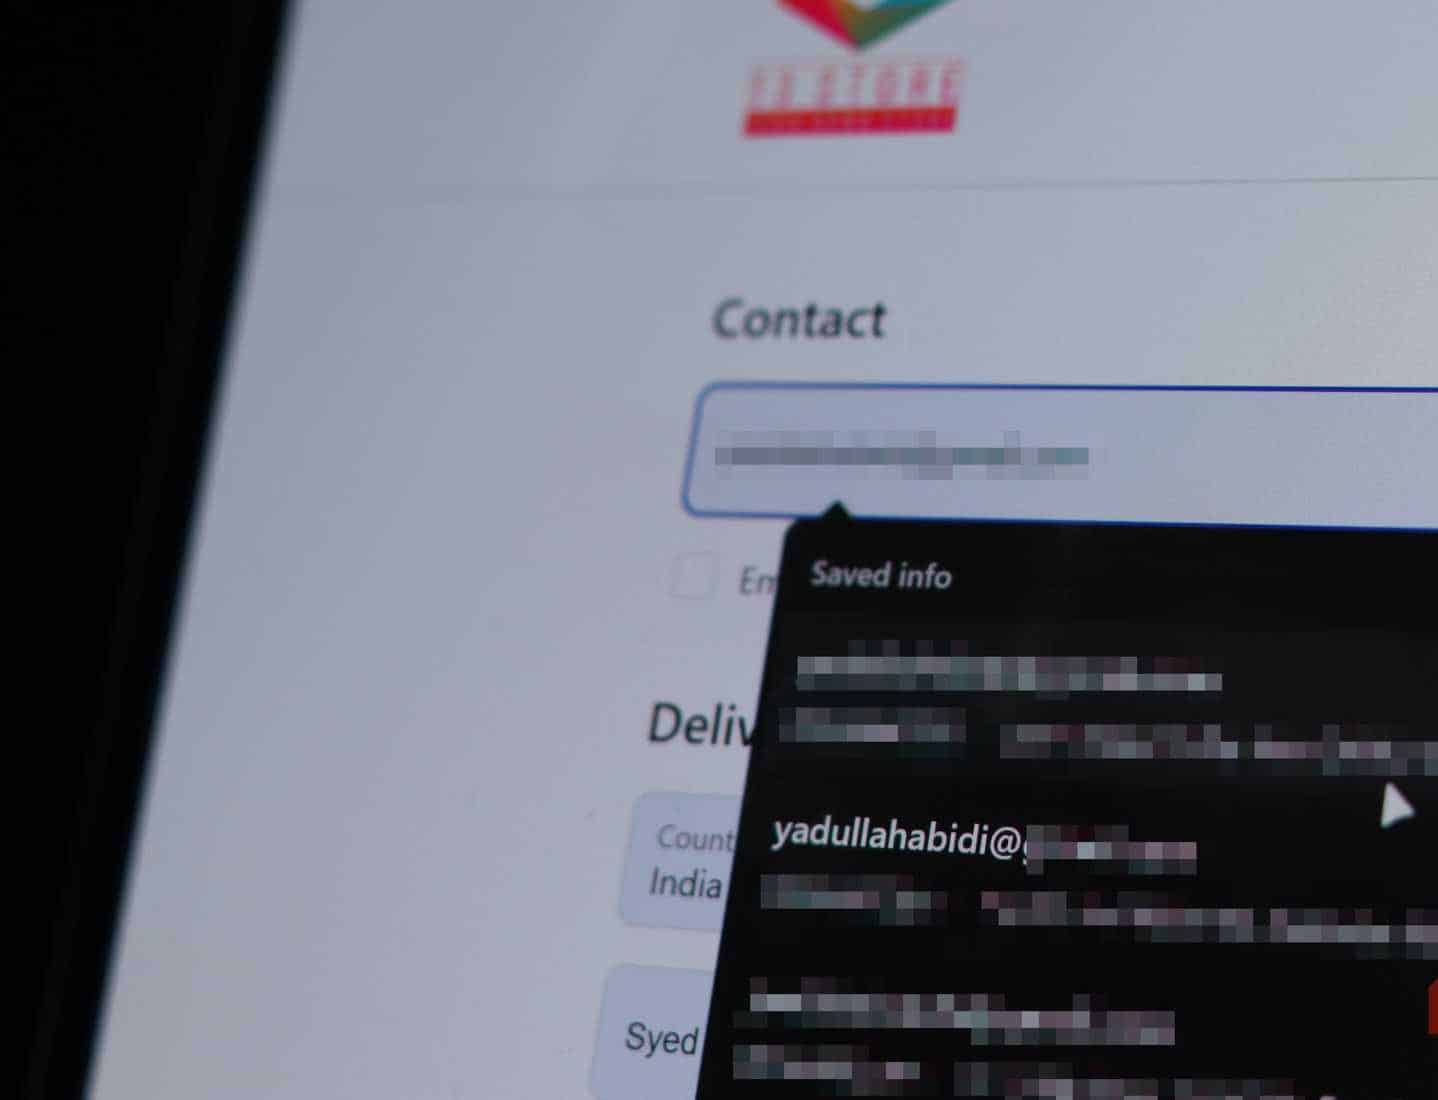
Die häufigsten Autofill-Angriffe basieren auf einer simplen Technik: versteckten Eingabefeldern. Eine manipulierte Webseite kann Anmeldefelder enthalten, die für den Benutzer unsichtbar sind – sie werden per CSS ausgeblendet oder außerhalb des sichtbaren Bereichs platziert. Sobald die Autofill-Funktion aktiv wird, füllt sie nicht nur die sichtbaren Felder für E-Mail-Adresse und Benutzernamen aus, sondern auch diese versteckten.
Wenn diese Felder sensible Daten wie Ihre Adresse, Telefonnummer oder gespeicherte Kreditkarteninformationen enthalten, können diese Daten unbemerkt an den Angreifer übermittelt werden. Sie werden dabei wahrscheinlich keine Warnungen oder Pop-ups sehen; alles geschieht im Hintergrund, in der Regel in weniger als einer Sekunde.
Erschwerend kommt hinzu, dass Browser die automatische Ausfüllfunktion unterschiedlich handhaben. Manche füllen Felder automatisch aus, sobald man darauf klickt, andere verlangen eine explizite Bestätigung. Selbst die vermeintlich sichereren Browser lassen sich manipulieren, wenn JavaScript den Browser dazu bringt, das Feld als legitim einzustufen. Es handelt sich um eine Sicherheitslücke, die der Funktionsweise der automatischen Ausfüllfunktion innewohnt, und nicht unbedingt um einen Programmierfehler, der behoben werden kann.



Auch Passwortmanager können angegriffen werden.
Browsererweiterungen sind nicht unfehlbar.
Passwortmanager von Drittanbietern sollten die Schwächen der browserbasierten Autofill-Funktion beheben, was einer der Gründe dafür ist, dass Warum Sie den integrierten Passwortmanager Ihres Browsers nicht verwenden solltenDies hilft bis zu einem gewissen Grad, da große Passwortmanager wie Bitwarden, 1Password und Dashlane strengere Richtlinien für das automatische Ausfüllen haben. Sie füllen nur bekannte URLs aus, erfordern eine manuelle Bestätigung durch den Benutzer und verschlüsseln die Daten Ende-zu-Ende. Allerdings können auch diese Systeme Opfer von Phishing werden.
Eine gut gestaltete gefälschte Anmeldeseite, die einer echten täuschend ähnlich sieht, kann Ihren Passwortmanager dazu bringen, Ihre Zugangsdaten automatisch auszufüllen. Sobald diese Daten übermittelt wurden, sind sie unwiederbringlich verloren. Die größte Schwachstelle ist stets die Benutzerbestätigung. Wenn Sie der falschen Domain vertrauen oder den falschen Button anklicken, funktioniert das automatische Ausfüllen zwar wie gewünscht, aber für die falsche Website.
Hinzu kommt der Aufstieg von Browsererweiterungen und Cross-Site-Scripting, und die automatische Ausfüllfunktion erscheint immer weniger als praktisches Feature, sondern immer mehr als Risiko, das nur darauf wartet, ausgenutzt zu werden.
Verschlüsselung schützt nicht vor einem Fehlklick.
Sichere Lagerung bedeutet nicht automatisch sichere Lieferung.
Browser speichern Daten sicher, üblicherweise geschützt durch Ihr Computerpasswort oder Synchronisierungspasswort. Das stimmt zwar bis zu einem gewissen Grad, aber nur weil Ihre Autofill-Daten verschlüsselt sind, heißt das nicht, dass sie unangreifbar sind.
Wenn beispielsweise jemand in Chrome Zugriff auf Ihr Benutzerkonto erlangt oder Ihr Profil auf einem anderen Gerät synchronisiert, kann er ohne zusätzliche Berechtigungen alle Ihre Autofill-Daten und gespeicherten Passwörter einsehen. Windows- und macOS-Systeme versuchen zwar, diese Art von Zugriff bestmöglich zu verhindern, doch Schadsoftware hält sich nicht an diese Regeln. Sobald ein System kompromittiert ist, können verschlüsselte Autofill-Daten relativ einfach extrahiert, entschlüsselt und an einen entfernten Server gesendet werden.
Generell ist die Sicherheit der Autofill-Funktion nur so gut wie die allgemeine Sicherheit Ihres Geräts. Angesichts der Tatsache, wie oft Computer ungesperrt, mit öffentlichen WLAN-Netzen verbunden oder im Büro in Browsern angemeldet bleiben, ist dies keine besonders beruhigende Sicherheitsmaßnahme.
Deaktivieren Sie die automatische Ausfüllfunktion und gewinnen Sie die Kontrolle zurück
Schalten Sie alles ab, was Sie nicht wirklich brauchen.
Das Deaktivieren der automatischen Ausfüllfunktion mag zunächst umständlich erscheinen, insbesondere wenn Sie mehrere Online-Konten verwalten. Die gute Nachricht: Sie müssen nicht abrupt damit aufhören. Sie können bestimmte Kategorien der automatischen Ausfüllfunktion deaktivieren, beispielsweise Zahlungsinformationen und Adressen, und dabei weiterhin Ihre Anmeldedaten verwenden, die von einem vertrauenswürdigen Passwort-Manager verwaltet werden. Browser bieten in der Regel auch detaillierte Steuerungsmöglichkeiten, welche Felder gespeichert und wann sie ausgefüllt werden.
Wenn Sie einen Passwort-Manager verwenden, empfiehlt es sich, manuelle Ausfüllfunktionen anstelle der automatischen Ausfüllfunktion zu nutzen. Alternativ können Sie die grundlegenden Informationen einfach aus einer vorgefertigten Notizdatei oder dem Passwort-Manager kopieren und einfügen.
Die automatische Ausfüllfunktion ist keine Sicherheitslücke, die nur darauf wartet, entdeckt zu werden – sie ist eine Sicherheitslücke, die nur darauf wartet, ausgenutzt zu werden. Die Technologie an sich ist nicht verwerflich; sie funktioniert lediglich in einem System, das auf das Vertrauen der Nutzer im Internet setzt – eine Annahme, die im modernen Internet nur selten gerechtfertigt wird.