Die meisten Menschen kennen bereits die grundlegenden Prüfungen, die vor dem Öffnen einer Datei durchgeführt werden sollten.Dies gilt auch für PDFs: Prüfen Sie, ob der Absender seriös wirkt, seien Sie vorsichtig beim Öffnen oder Herunterladen unerwarteter Anhänge und vermeiden Sie PDFs mit doppelter Dateiendung (z. B. .pdf.exe). Diese Gewohnheiten sind sehr hilfreich und erschweren es erheblich, Opfer von Phishing-Angriffen mit geringem Aufwand zu werden.

PDF-Angriffe entwickeln sich jedoch ständig weiter und verlaufen nicht immer vorhersehbar. Diese Dokumente sind strukturierte Container, die versteckte Objekte, digitale Signaturen und kryptografische Metadaten enthalten können; sie können auch Aktionen ausführen. Sie als passive Dokumente zu behandeln bedeutet, ihnen zu vertrauen, ohne sie zu verstehen. Das kann gefährlich sein. Moderne PDF-Reader bieten zwar Schutz vor einigen Risiken, sind aber nicht unfehlbar. Sie sollten daher vor dem Öffnen einer PDF-Datei gründliche Prüfungen durchführen, um potenzielle Bedrohungen zu erkennen.
Schnelle Links
Prüfen Sie, ob die PDF-Datei ausgeführt werden kann, bevor Sie sie öffnen.
Aktive Objekte, automatisierte Abläufe und eingebettete Nutzdaten

PDF-Dateien sind objektbasierte Formate, die durch die Verknüpfung von Objekten wie Wörterbüchern, Tabellen, Arrays und Referenzen entstehen. Diese Dokumente unterstützen Skripte und eingebettete Dateien. Sie können als Ausgangspunkt für bestimmte Aktionen dienen und diese automatisch auslösen. Die eigentliche Gefahr von PDF-Dateien liegt nicht in ihrem Inhalt, sondern in ihren Anwendungsmöglichkeiten.
Wenn Sie eine PDF-Datei erhalten, prüfen Sie zunächst, ob sie ausführbare Elemente enthält. Am besten führen Sie dazu den unten stehenden Befehl aus, nachdem Sie Python und das Kommandozeilen-Tool installiert haben. PDFiD Python-basiert:
python pdfid.py C:UsersYouDownloadssuspicious.pdf
Basierend auf den Testergebnissen besteht möglicherweise ein Risiko, wenn eines der folgenden Objekte einen Wert ungleich Null aufweist:
- /JS oder /JavaScript
- /OpenAction
- /Start
- /AA (Zusätzliche Aktionen)
- /EmbeddedFile
Die folgende Tabelle veranschaulicht, worauf sich die Objekte beziehen könnten:
| Objekt | أهميته |
|---|---|
| /JS oder /JavaScript | Wird zur Tarnung und Vorbereitung der Ausbeutung verwendet. |
| /OpenAction | Der Code kann automatisch ausgeführt werden, wenn das Dokument geöffnet wird. |
| /Start | Externe Anwendungen können implementiert werden |
| /EmbeddedFile | Es kann sekundäre Nutzlasten enthalten. |
| /AA (Zusätzliche Aktionen) | Sehr ähnlich wie OpenAction |
Die meisten legitimen Dateien benötigen diese Objekte nicht. Beispielsweise ist `/Launch` für eine Rechnung überflüssig. Statische Berichte benötigen in der Regel keine eingebetteten Dateien. Eine große Anzahl der genannten Objekte bedeutet nicht automatisch, dass es sich um Schadsoftware handelt. Sie wandeln jedoch eine PDF-Datei von einem Dokument in einen interaktiven Container um. Sie sollten ein Tool verwenden, um… pdf-parser.py Weitere Untersuchungen sind erforderlich, um festzustellen, ob die Ergebnisse für eines der genannten Hauptobjekte Werte ungleich Null liefern.
Grundsätzlich gilt: Öffnen Sie PDF-Dateien im Zweifelsfall in einer isolierten Umgebung oder virtuellen Maschine. Auch ist Skripting nicht immer offensichtlich, und selbst wenn es fehlt, können Schadsoftware Sicherheitslücken in PDF-Readern ausnutzen. Es gab bereits mehrere Fälle, in denen CVEs auf Schwächen im Parser zurückzuführen waren, ohne dass Skripting sichtbar war. JavaScript ist nur ein Aspekt der Ausführbarkeit; ein weiterer wichtiger Faktor ist die Komplexität der Struktur und die Wahrscheinlichkeit der Ausführung. Öffnen Sie niemals versehentlich Dateien, die Schadcode ausführen, abrufen oder speichern können.
Überprüfen Sie die Integrität der Verschlüsselung des Dokuments, bevor Sie ihm vertrauen.
Digitale Signaturen, Zertifikatsketten und nachträgliche Änderungen
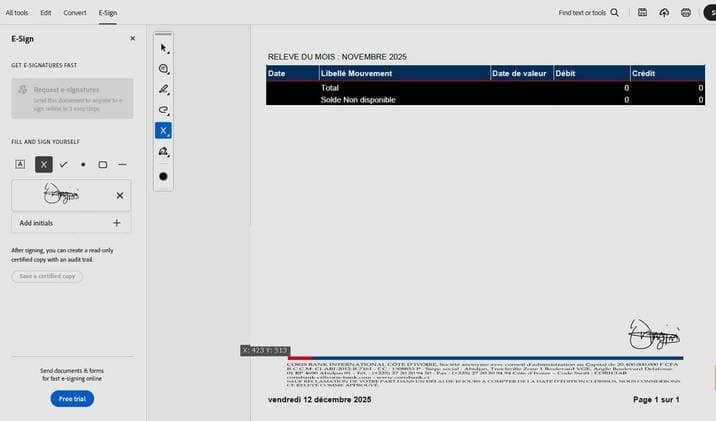



Das bloße Vorhandensein eines Logos oder einer sichtbaren Signatur auf einer PDF-Datei garantiert nicht deren Integrität. Integrität wird erst durch eine digitale Signatur sichergestellt. Kryptografische Signaturen basieren auf der Public-Key-Infrastruktur (PKI) und können drei Dinge über PDF-Dateien bestätigen: dass die Datei nicht verändert wurde (Integrität), wer sie signiert hat (Authentizität) und woher sie stammt (Nichtabstreitbarkeit).
Wenn eine PDF-Datei Berechtigungen beansprucht, können Sie die bereits beschriebene PDFiD-Prüfung durchführen und nach dem Wert „/AcroForm“ suchen. Jeder Wert über Null weist auf ein vorhandenes Signaturformularfeld hin. Anschließend können Sie die Datei separat öffnen. Adobe Reader oder ein anderes fortschrittliches PDF-Tool Prüfen Sie im Signaturfeld Folgendes:
- Ist die Signatur gültig?
- Lässt es sich auf eine vertrauenswürdige Stammzertifizierungsstelle zurückführen?
- Ist das Zertifikat abgelaufen oder wurde es für ungültig erklärt?
- Wurde das Dokument nach der Unterzeichnung noch geändert?
- Gibt es einen verlässlichen Zeitstempel?
Diese Prüfung ist notwendig, da ein Dokument eine Signatur anzeigen kann, ohne dass diese tatsächlich verschlüsselt ist. Da Änderungen auch nach der Signatur an eine PDF-Datei angehängt werden können, sollten Sie inkrementellen Aktualisierungen besondere Aufmerksamkeit schenken. Wenn ein Leser Änderungen nach der Signatur bemerkt, ist Vorsicht geboten. Die folgende Tabelle enthält ein Beispiel für eine Signaturintegritätsprüfung.
| Signaturstatus | Die Bedeutung |
|---|---|
| Gut und zuverlässig | Die Sicherheit ist gewährleistet, die Identität des Standorts wurde bestätigt. |
| Gültig, aber eigennützig. | Die Sicherheit ist gewährleistet, die Identität ist ungewiss. |
| Beschädigt oder verändert | Die Sicherheit ist gefährdet |
| Keine Unterschrift | Es gibt keine Verschlüsselungsgarantien. |
Zahlreiche legitime PDFs bleiben ohne Unterschrift, und das ist völlig normal. Sobald eine Datei jedoch Autorität beansprucht, wie beispielsweise Bankmitteilungen, juristische Formulare oder Unternehmensverträge, gibt es Anlass zur Sorge, wenn sie keine Unterschrift trägt. Solche Dokumente sollten ihre Autorität mathematisch belegen können.
Überprüfen Sie die Dateiquelle und die strukturelle Konsistenz, bevor Sie mit der Datei interagieren.
Metadatenabgleich, Überprüfung der Lieferkette und strukturelle Anomalien
Unsignierte PDFs mit nicht verifizierbarer Herkunft können riskant sein, selbst wenn sie nicht ausführbar sind. Um sich zu schützen, sollten Sie den Zustellungspfad der Datei überprüfen. Drei Werte sind dabei wichtig: SPF (Sender Policy Framework), DKIM (Domain Keyed Mailing) und DMARC (Domain-Based Message Authentication, Reporting, and Compliance). Diese E-Mail-Authentifizierungsprotokolle überprüfen, ob die E-Mail tatsächlich von der angegebenen Domain stammt. Gehen Sie wie folgt vor, um diese Pfade zu überprüfen:
- Öffnen Sie die E-Mail mit der angehängten PDF-Datei.
- Klicken Sie auf die drei Punkte in der oberen rechten Ecke der E-Mail und klicken Sie auf Original ansehen.
- Prüfwerte SPF و DKIM و DMarcWenn die Werte PASSDie Quelle ist verifiziert.
Sie können auch einen kurzen Blick auf die E-Mail-Details werfen, um den angezeigten Namen mit der tatsächlichen Absenderdomäne zu vergleichen. Noch wichtiger ist es jedoch, die Weiterleitungszeichenfolgen zu überprüfen, falls die Datei über einen Link heruntergeladen wurde. Kopieren Sie dazu den Link und fügen Sie ihn in ein Tool wie beispielsweise [Toolname einfügen] ein. URL-Scan Um jeden einzelnen Schritt der Datei, einschließlich des ursprünglichen Links, nachzuvollziehen, können Sie die Gültigkeit des Links überprüfen, indem Sie ihn ausführen. URL-Prüfer von VirusTotalSehen Sie sich als Nächstes die eigentliche Datei an. Sie können sie installieren. ExifTool Führen Sie den unten stehenden Befehl aus, um Dateiwerte wie Autor, Ersteller, Produzent, Erstellungsdatum und Änderungsdatum zu ermitteln.
exiftool suspect.pdf
Sobald Sie diese Werte haben, vergleichen Sie sie mit den Angaben in der PDF-Datei. Wenn es sich bei der PDF-Datei beispielsweise um eine Rechnung Ihrer internationalen Bank aus dem Jahr 2026 handeln soll, die Produktinformationen aber auf eine ältere Version von LibreOffice für Privatkunden hinweisen, ist dies ein Hinweis darauf, dass etwas nicht stimmt. Führen Sie abschließend den Befehl aus. qpdf Dies dient der strukturellen Konsistenz.
qpdf --check suspect.pdf
Mehrere zunehmende Datumsangaben, übermäßige Objektströme, seltsame Druckschichten und Anomalien in wechselseitigen Bezügen können Anzeichen dafür sein, dass im Inneren etwas Schädliches vor sich geht.
Behandeln Sie PDF-Dateien als ausführbare Container, nicht als passive Dokumente.
Obwohl eine PDF-Datei im Ausdruck wie eine normale Papierseite aussieht, ist sie in Wirklichkeit eher mit einem Datenpaket vergleichbar. Sie kann ein effektives Mittel zur Durchführung von Aktionen sein. Sicherheitshalber sollten Sie die zugrundeliegenden Mechanismen der Datei überprüfen.
Die Verwendung von Sicherheits-Apps ist eine Möglichkeit, online sicher zu bleiben.Allerdings ist es eine Gewohnheit, vor dem Öffnen einer PDF-Datei kurz innezuhalten und diese zu überprüfen, die Sie im Falle von Anwendungsfehlern schützt.