Computer sind aus dem täglichen Leben nicht mehr wegzudenken. Computersysteme speichern fast alle wichtigen persönlichen Informationen und kritischen Infrastrukturdaten, wie z. B. Regierungsarchive und Bankkonten. All diese Informationen sind insbesondere für Cyberkriminelle wertvoll. Der traditionelle Diebstahl physischer Gegenstände hat sich zum Datendiebstahl entwickelt. Aber wie kam es zur Cyberkriminalität? Welche historischen Bedrohungen bestehen noch? Verifizieren Wie Sie Ihre Cybersicherheitsziele festlegen und erreichen.
Schnelle Links
Frühe Beispiele für Cyberkriminalität
In den 1970er Jahren wurden die ersten Cyberangriffe über Telefone durchgeführt. Ziel war es, internationale Telefongespräche zu führen; Der Angreifer nutzte aktiv Reverse Engineering, d. h. die Wiederherstellung der für diese Anrufe verwendeten Töne, um überall auf der Welt kostenlos zu telefonieren.
Computerwürmer tauchten Ende der 1980er Jahre auf. Der erste Wurm erhielt den Namen Morris-Wurm, benannt nach seinem Entwickler Robert Morris. Sie werden nicht für böswillige Zwecke erstellt. Stattdessen wurden sie entwickelt, um die Größe des Internets zu messen. Die enormen finanziellen Verluste, die durch seinen Einsatz entstanden sind, beliefen sich jedoch auf mehrere zehn Milliarden Dollar. Morris wurde ungewollt zu einem der berühmtesten Hacker.
Im Jahr 1989 führte der Angreifer den ersten Ransomware-Angriff durch, was die Sache noch komplizierter machte. Dies betraf den Gesundheitssektor. Der Angreifer behauptete, über AIDS-bezogene Informationen zu verfügen und schickte Zehntausende Disketten in Dutzende Länder. Ransomware-Opfer wurden gebeten, 189 US-Dollar an ein Postfach in Panama zu senden, um ihre Systeme zu entschlüsseln. Auch heute noch stellt Ransomware eine ernsthafte Bedrohung dar. Verifizieren Was ist gefälschte Ransomware und sollten Sie sich darüber Sorgen machen?
Wie hat sich die Cyberkriminalität bis heute entwickelt?
In den 1990er Jahren verbreiteten sich Webbrowser und E-Mail-Technologien. Dies waren großartige Tools für normale Menschen – und für Cyberkriminelle, da es möglich war, in sehr kurzer Zeit ein großes Publikum zu erreichen. Cyberkriminelle können nun das Internet nutzen, anstatt Schadsoftware mit sich zu führen, die sie mithilfe von Disketten entwickelt haben. Phishing-Angriffe und Betrugsversuche haben in diesem Zeitraum deutlich zugenommen. Aufgrund des Fehlens ernsthafter Sicherheitsmaßnahmen und Gesetze haben viele Cyberkriminelle illegal riesige Geldbeträge verdient.
Soziale Netzwerke und eine einfachere Online-Kommunikation waren im neuen Jahrtausend willkommen, und Identitätsdiebstahl über Online-Dienste gewann an Dynamik. Social-Media-Sites sind lediglich Datenbanken, die die Informationen von Millionen von Benutzern enthalten. Cyberangriffe werden immer systematischer, da Hacker Ziele und Opfer identifizieren und beginnen, geeignete Angriffsvektoren zu entwickeln.
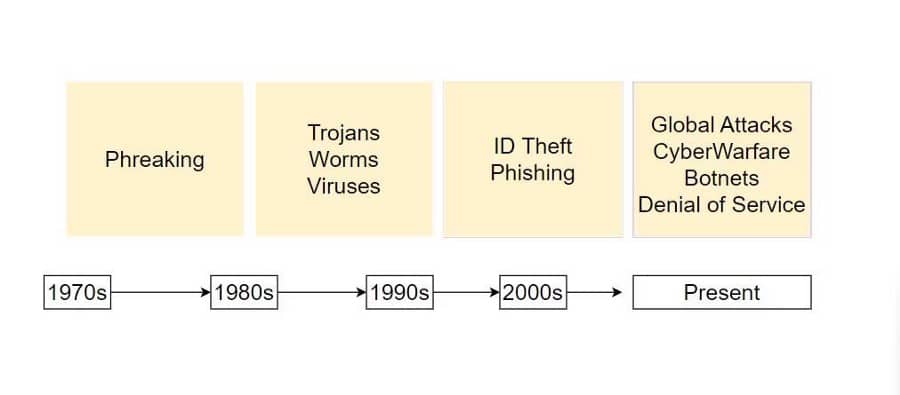
Entwickler und Technologieunternehmen kündigen täglich Tausende neuer Technologien, Updates, Software, Hardware und Apps an. Das bedeutet, dass die Cybersicherheit komplexer geworden ist. Das beste Beispiel hierfür sind Botnets. Damit können Tausende von Geräten kontrolliert werden, die für Malware anfällig sind. Stellen Sie sich Angriffe vor, die von einer großen Anzahl mit dem Internet verbundener Geräte auf eine anfällige Website gestartet werden, beispielsweise ein DDoS-Angriff (Distributed Denial of Service).
Würmer, Trojaner, Phishing, Identitätsdiebstahl, Ransomware, DDoS-Angriffe: Sie alle stellen nach wie vor erhebliche Bedrohungen für unsere Datensicherheit dar. Verifizieren Kostengünstige Möglichkeiten zur Implementierung von Cybersicherheit im Rahmen des Budgets.
Die Beziehung zwischen IT-Architektur und dem Internet der Dinge
Informationssicherheit bedeutet einfach, Daten vor unbefugtem Zugriff zu schützen. Jedes Unternehmen muss seine Daten, Kunden und registrierten Mitglieder schützen. Aus diesem Grund stellen große Unternehmen Fachleute ein, um ihre Informationssicherheit zu verbessern.



Das Hauptziel von IT-Sicherheitsingenieuren besteht darin, Sicherheitsprinzipien auf verschiedene Netzwerke und Systeme anzuwenden. Mit dem Internet der Dinge (IoT) können Cyberkriminelle alles angreifen, was mit dem Internet verbunden ist – nicht nur Websites und Apps sind anfällig für Cyberangriffe. Auch Kühlschränke, Öfen und sogar Klimaanlagen in Ihrem Zuhause müssen jetzt geschützt werden. Da jedes dieser Geräte über eine eigene IP-Adresse verfügen kann, können sie auch potenzielle Sicherheitslücken aufweisen.
Wenn Sie denken, dass ein Gerät, das nicht mit dem Internet verbunden ist, sicher ist, dann liegen Sie falsch. Es ist möglich, Kommunikationstools wie USB zu verwenden, um Geräte direkt anzugreifen, die nicht mit dem Internet verbunden sind. Insbesondere Unternehmensnetzwerke benötigen professionelle und qualifizierte IT-Experten, die mögliche IoT-Sicherheitslücken untersuchen.
Sicherheitsteams müssen die Grundsätze der Vertraulichkeit, Integrität und Verfügbarkeit berücksichtigen und diese Grundsätze und Anforderungen nach erfolgreichen Testergebnissen in die Systeme integrieren. Daher ist dies für Entwickler, Hersteller und IT-Ingenieure von entscheidender Bedeutung.
Entwickler, Hersteller und IT-Teams scheinen unabhängig voneinander zu sein, tatsächlich sind sie jedoch Teil eines untrennbaren Systems. Die Informationssicherheit muss für jede Transaktion einem System folgen. Daher ist ein regelmäßiges, vordefiniertes Netzwerk erforderlich, um die Konsistenz zwischen dem Testteam, den IT-Ingenieuren und den Entwicklern sicherzustellen. Es gibt im Vorfeld viel zu entscheiden. Sie müssen ein Produkt entwickeln, das diese spezifischen Anforderungen im Einklang mit den CIA-Triad-Ansätzen erfüllt, d. h. Vertraulichkeit, Integrität und Benutzerfreundlichkeit. Welche Bedeutung hat es also? Verifizieren Was ist die CIA-Triade in der Cybersicherheit?
Die Bedeutung der CIA-Triade
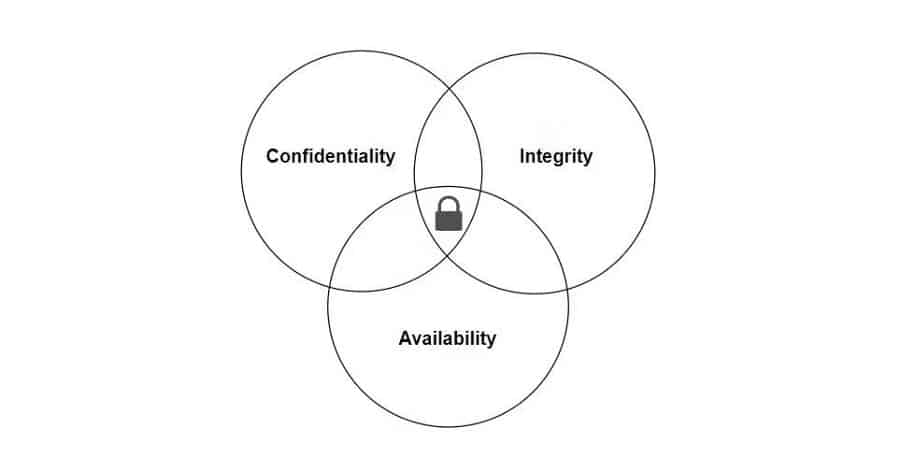
Eines der Grundprinzipien der Informationssicherheit ist die CIA-Triade. Man kann es sich als feste Artikel in der Verfassung vorstellen. Der IT-Experte denkt im Einklang mit den in der CIA-Triade dargelegten Prinzipien.
- Vertraulichkeit: Sind die Informationen vertraulich? Um zu verhindern, dass Daten bei unbefugtem Zugriff nutzbar werden, ist der Einsatz unterschiedlicher Verschlüsselungstechniken erforderlich.
- نزاهةDie korrekte Speicherung von Informationen ist ebenso wichtig wie die Wahrung ihrer Vertraulichkeit. Gegen unbefugt veränderte Daten muss vorgegangen werden.
- Verfügbarkeit: Natürlich sollten die Daten auch für alle verfügbar sein, die sie wirklich benötigen! Es ist wichtig, nicht nur Zugriff auf Software-, sondern auch auf Hardwareinformationen zu haben.
Schützen Sie sich vor Cyberkriminalität
Aufgrund der zunehmenden technologischen Entwicklung nehmen Cyberkriminalität heutzutage immer schneller zu. Bleiben Sie auf dem Laufenden und wissen Sie, wie wichtig Ihre Passwörter und Daten sind, um sich vor Cyberkriminellen zu schützen. Sollten Sie keine Fachkenntnisse zu diesem Thema haben, holen Sie sich Unterstützung von Experten und berücksichtigen Sie die Empfehlungen zur Datensicherheit.
Die meisten von Ihnen verwendeten Geräte enthalten wichtige und vertrauliche Informationen über Sie. Sie möchten nicht, dass private Daten in die falschen Hände geraten. Selbst wenn Geräte nicht über sie verfügen, können sie möglicherweise physischen Schaden verursachen. Aus diesem Grund ist es wichtig zu wissen, wie sich Cyberkriminalität entwickelt und welchen Verlauf sie nimmt. Auf diese Weise können Sie einige Maßnahmen ergreifen, um sich zu schützen. Sie können es jetzt ansehen Die besten Online-Kurse für den Start einer Karriere im Bereich Cybersicherheit.