Wenn Sie das Gefühl haben, dass Sie jede Woche von einer neuen großen Datenschutzverletzung hören, liegt das daran, dass es tatsächlich viele Datenschutzverletzungen gibt. Im Jahr 2023 kam es zu mehr als 3200 Datenschutzverstößen. Im Sommer 2024 sorgten Datenschutzverletzungen bei AT&T und National Public Data für Schlagzeilen und gefährden die Daten von Milliarden Menschen – darunter auch meine eigenen.
Meine Daten wurden kürzlich gehackt, was mich dazu veranlasste, schnelle und wirksame Maßnahmen zum Schutz meiner Konten zu ergreifen. Deshalb werde ich Ihnen mitteilen, wie ich meine Konten mit einfachen, aber notwendigen Maßnahmen gesichert habe, um sicherzustellen, dass der Hack nicht noch einmal passiert. Diese Tipps helfen Ihnen auch dabei, die Sicherheit Ihrer persönlichen Konten zu erhöhen und Ihre Daten vor Hackern zu schützen. verifizieren Was ist eine Datenschutzverletzung und wie können Sie sich schützen?

Schnelle Links
Erfahren Sie mehr über eine Datenschutzverletzung
Ob ein Unternehmen seine Kunden darüber informiert, dass ihre Daten kompromittiert wurden oder nicht, hängt von mehreren Faktoren ab, darunter den kompromittierten Daten, Landes- und Bundesgesetzen, der Anzahl der Personen, deren Daten kompromittiert wurden, und mehr.
Auch wenn Unternehmen gesetzlich dazu verpflichtet sind, Benutzer zu benachrichtigen, können sie sich für eine Verzögerung entscheiden. Einem Bericht zufolge PBSGenau das geschah mit dem AT&T-Datenleck im Jahr 2022, bei dem mehr als 100 Millionen Datensätze offengelegt wurden.
Es ist schwierig, mit den vielen auftretenden Datenschutzverletzungen Schritt zu halten. Ich empfehle, Unternehmens-E-Mails, Textnachrichten und Push-Benachrichtigungen zu lesen. Wenn Sie auf ein Datenleck aufmerksam werden, verfolgen Sie die Geschichte weiter und lesen Sie die Aktualisierungen des Unternehmens, da das Unternehmen möglicherweise weiterhin Informationen über den Verstoß und die offengelegten Daten weitergibt. Je mehr Sie über einen Verstoß erfahren, desto effektiver können Sie reagieren. verifizieren Schnelle Strategien zur Überprüfung und Verhinderung der Weitergabe Ihrer Daten und persönlichen Informationen.
Passwörter ändern
Nachdem ich erfahren hatte, dass meine Daten preisgegeben worden waren, änderte ich als Erstes mein Passwort. Obwohl das Unternehmen nicht damit geworben hat, dass Passwörter unbefugtem Zugriff ausgesetzt sind, wollte ich das nicht riskieren.
Auch wenn Sie nicht sicher sind, ob Ihr Passwort offengelegt wurde, kann es dennoch eine gute Idee sein, das Passwort des betroffenen Kontos zu ändern. Wenn Sie dieses Passwort für mehrere Konten wiederverwenden, empfehle ich Ihnen, jedes Passwort zu ändern, damit Sie für jedes von Ihnen verwendete Konto ein eindeutiges Passwort haben.
Wenn das Erstellen sicherer Passwörter für alle Ihre Konten mühsam ist, empfehle ich die Verwendung Eine der herausragenden Anwendungen zur Passwortverwaltung.
Nutzen Sie den Schutz vor Identitätsdiebstahl
Zweimal gewährten mir Unternehmen Zugang zu Experian zum Schutz vor Identitätsdiebstahl, nachdem meine Daten bei einer Datenpanne preisgegeben worden waren. Selbst wenn Ihre Daten offengelegt werden, sind Unternehmen gesetzlich nicht verpflichtet, für den Schutz vor Identitätsdiebstahl zu zahlen.



Zu den Dienstleistungen, die ein Unternehmen zum Schutz vor Identitätsdiebstahl anbieten kann, gehören Kreditüberwachung, Dark-Web-Scanning und -Bereinigung, Kreditsperrung und Betrugsaufklärung. Wenn Sie nicht für den Schutz vor Identitätsdiebstahl bezahlen möchten, sollten Sie ein kostenloses Dark-Web-Überwachungstool verwenden Habe ich Pwned gemacht?. Sie können Ihr Guthaben auch kostenlos einfrieren, indem Sie sich an Equifax, Experian oder TransUnion wenden.
Aktivieren Sie MFA
MFA steht für Multi-Faktor-Authentifizierung. Durch die Aktivierung verschaffen Sie sich eine weitere Sicherheitsebene zum Schutz vor Hackern, die versuchen, sich in Ihre Konten einzuloggen. Selbst wenn jemand Zugriff auf meinen Benutzernamen und mein Passwort hätte, wäre er aufgrund von MFA nicht dazu in der Lage, sich bei den meisten meiner Konten anzumelden. MFA kann verschiedene Methoden verwenden, um Ihre Identität zu überprüfen.
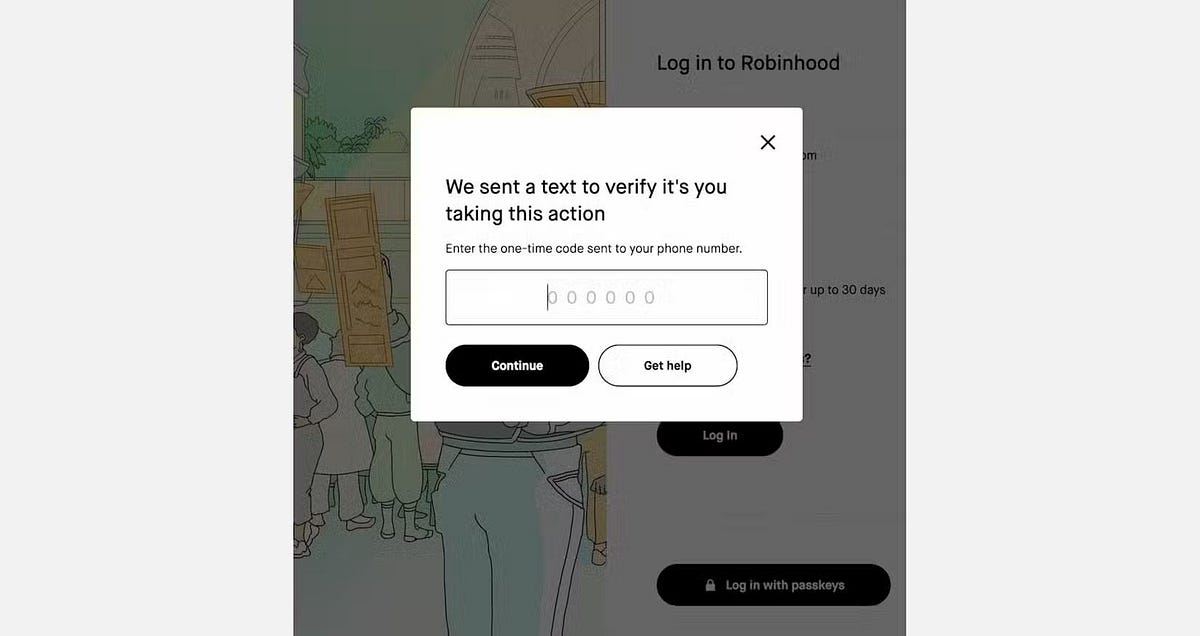
Hier sind einige der gängigsten Zwei-Faktor-Authentifizierungsmethoden:
- SMS-Code.
- E-Mail-Symbol.
- Gerätecodes.
- Biometrie.
- Authentifizierungsanwendungen wie Google Authenticator.
Sie können auch magische Links in Apps finden, die einen einmaligen Zugriff auf das Konto ermöglichen. verifizieren Passwörter gehören der Vergangenheit an: Warum sie dieses Jahr abgeschafft werden.
Überprüfen Sie Ihre Finanzkonten
Wenn sensible Daten von einem Finanzkonto gestohlen werden, sollten Sie sicherstellen, dass Ihr Konto nicht betroffen ist. Doch selbst wenn Daten von einem Nicht-Finanzkonto gestohlen werden, ist es wichtig sicherzustellen, dass Sie nicht bei Ihren Finanzkonten angemeldet sind und dass Ihre Karten nicht mit betrügerischen Belastungen belastet werden.
Denken Sie daran, dass Daten, die von einem Konto durchgesickert sind, dazu verwendet werden können, auf Daten eines anderen Kontos zuzugreifen. Wenn ein Cyberkrimineller außerdem Zugriff auf ein Konto hat, das mit einem Bankkonto verknüpft ist, kann er Ihnen möglicherweise eine Gebühr in Rechnung stellen.
Wenn ja, melden Sie die betrügerischen Anschuldigungen und ändern Sie die Kontokennwörter.
Hüten Sie sich vor Phishing-Betrügereien
Phishing-Betrügereien nehmen nach größeren Datenschutzverletzungen immer zu. Ein Cyberkrimineller muss lediglich Ihre E-Mail-Adresse kennen, die mit dem gehackten Unternehmen verknüpft ist, um einen gezielten Phishing-Angriff durchzuführen.
Nehmen wir an, Sie sind ein PayPal-Benutzer, dessen Daten bei einem Hack im Jahr 2022 offengelegt wurden. Wenn ein Cyberkrimineller Ihre E-Mail-Adresse hat und weiß, dass Sie ein PayPal-Kunde sind, kann er eine E-Mail erstellen, die nachahmt, was PayPal an seine Kunden sendet, und behauptet, dass Sie es sind Sie sollten Ihr Kontopasswort aufgrund einer kürzlichen Sicherheitsverletzung ändern. Als betroffener Kunde klicken Sie auf den bereitgestellten Link und werden zu einer scheinbaren PayPal-Anmeldeseite weitergeleitet. Sie geben alte und neue Passwörter ein und denken, Sie hätten gerade Ihre Anmeldeinformationen gesichert; Tatsächlich hast du den Eindringlingen die Schlüssel zum Schloss gegeben.
Es kann schwierig sein, einen Phishing-Betrug zu erkennen. Hierzu empfehlen wir Folgendes:
- Klicken Sie nicht auf verdächtige Links.
- Lesen Sie die E-Mail-Adresse sorgfältig durch, um festzustellen, wer Ihnen die E-Mail gesendet hat.
- Besuchen Sie im Zweifelsfall direkt die Website des Unternehmens, um weitere Informationen zu erhalten.
Datenschutzverletzungen passieren fast täglich. Es ist möglich, dass Ihre Daten irgendwann einem unbefugten Zugriff ausgesetzt waren oder sein werden. Die gute Nachricht ist, dass Sie Maßnahmen ergreifen können, um den finanziellen Verlust sensibler Daten zu verhindern. Seien Sie wachsam und denken Sie daran, diese Tabelle zu befolgen, für den Fall, dass Ihre Daten kompromittiert werden. Sie können es jetzt ansehen Die Bedrohung durch Cyberkriminalität: Warum Sie möglicherweise zum Ziel werden, ohne es zu wissen.