Die auf Ihrem Computer installierte Antivirensoftware kann zwar die meisten Schadprogramme bewältigen, doch manche Infektionen erfordern leistungsfähigere und effektivere Lösungen. Wenn Sie mit einer hartnäckigen Malware-Infektion konfrontiert sind, die Sie mit herkömmlichen Methoden nicht loswerden, kann ein USB-Stick die perfekte Lösung sein. Mit speziellen Tools, die von einem USB-Stick booten, können Sie nach Schadsoftware suchen und diese entfernen, selbst solche, die das Windows-Betriebssystem selbst beeinträchtigt. Diese Methode ist besonders effektiv, da Sie das System von außen bereinigen und so verhindern können, dass sich Malware der Entfernung widersetzt.

Schnelle Links
5. Verwenden Sie spezielle Anti-Malware-Software.
Wenn Ihr Computer das Betriebssystem noch starten kann und Sie ihn nutzen können, können Sie versuchen, die Malware mithilfe spezieller Anti-Malware-Software von Ihrem Computer zu entfernen. Je nach Art der Malware kann diese Methode funktionieren oder auch nicht. Angesichts des erheblichen Aufwands, den andere Methoden zur Malware-Entfernung erfordern, ist es jedoch einen Versuch wert.
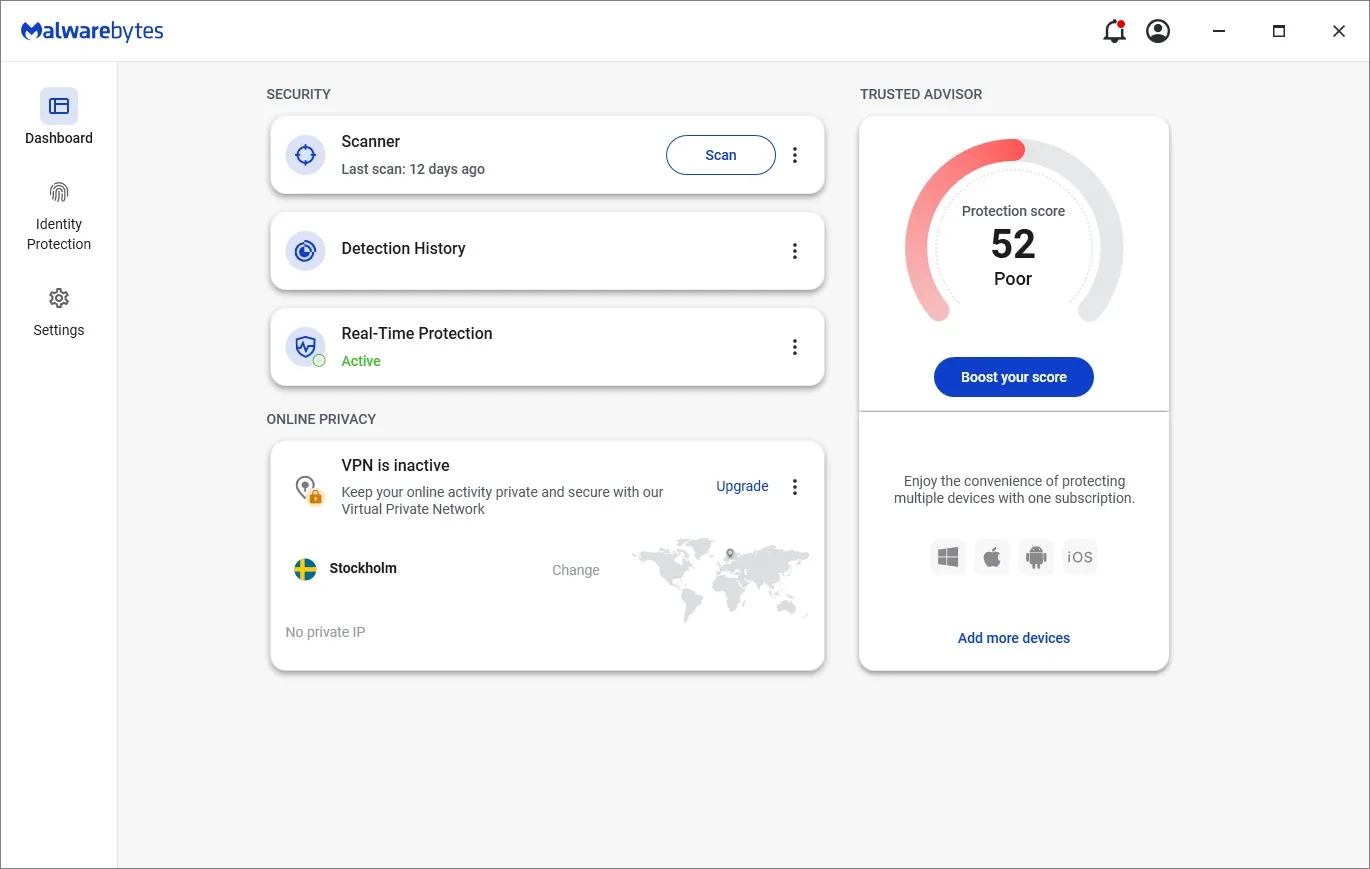
Ich empfehle, mit dem Programm zu beginnen. MalwarebytesEs funktioniert ähnlich wie herkömmliche Antivirensoftware und bietet eine der besten Malware-Erkennungsraten unter den vielen von mir getesteten Antivirenprogrammen. Malwarebytes bietet außerdem zusätzliche Funktionen wie ein Tool zum Entfernen persönlicher Daten, Phishing-Schutz, Adware-Entfernung, Scannen digitaler Fußabdrücke und sogar ein VPN. Malwarebytes ist eine ausgezeichnete Wahl für die effektive Erkennung und Entfernung von Malware und bietet umfassenden Schutz für Ihr Gerät.
Wenn Sie Windows verwenden, das Tool Windows Malicious Software Removal Tool (MSRT) ist ebenfalls einen Versuch wert. Es handelt sich um ein einfaches Tool, das in den monatlichen Sicherheitsupdates von Windows enthalten ist, aber auch als eigenständiges Programm heruntergeladen werden kann. Es findet und entfernt Malware und versucht, alle am System vorgenommenen Änderungen rückgängig zu machen. MSRT ist eine wertvolle Ergänzung zur Verbesserung der Sicherheit Ihres Windows-Betriebssystems.
Das MSRT-Tool ersetzt jedoch kein herkömmliches Antivirenprogramm. Es ist als ergänzendes Tool zum Auffinden und Entfernen bekannter Malware-Familien gedacht. Wenn Sie einen stärkeren Malware-Schutz wünschen, ist das Tool Microsoft Safety Scanner Es ist auch eine gute Option. Dieses Tool bietet einen umfassenden, gründlichen Systemscan, um eine Vielzahl von Bedrohungen zu erkennen.
Zu guter Letzt können Sie das Programm auch ausprobieren USBFixInsbesondere, wenn Sie den Verdacht haben, dass sich Malware auf einem USB- oder externen Speichermedium befindet. UsbFix führt bei jedem Computerstart einen Schnellscan durch und schützt Ihre USB-Laufwerke in Echtzeit. UsbFix ist eine effektive Lösung zum Schutz Ihres Geräts vor Malware, die über USB-Geräte übertragen wird.
Sie müssen diese Scans mehrmals ausführen, um sicherzustellen, dass sie jegliche bösartige Malware erkennen und von Ihrem System entfernen. Manche Malware ist heimlicher als andere. Ihre Entfernung erfordert mehr Aufwand. Um sicherzustellen, dass alle potenziellen Bedrohungen entfernt werden, sind häufige und umfassende Scans erforderlich.
4. Verwenden Sie für Rettungsvorgänge ein bootfähiges USB-Laufwerk
Wenn Ihr Computer nicht ordnungsgemäß bootet oder Sie den Bootvorgang vermeiden möchten, um Daten vor Diebstahl und anderen Malware-Problemen zu schützen, können Sie versuchen, ihn mit einem bootfähigen USB-Laufwerk zu bereinigen. Diese Methode ist für die Sicherheit Ihrer Daten unerlässlich.
Eine effektive Möglichkeit, Malware von Ihrem Computer zu entfernen, besteht darin, eine bootfähige USB-Rettungsdiskette zu verwenden, um Ihr Betriebssystem auf einen Zeitpunkt vor der Malware-Infektion zurückzusetzen. Aus diesem Grund Halten Sie immer ein Wiederherstellungs-USB-Laufwerk bereit.Und ich rate Ihnen, dasselbe zu tun. Diese Festplatte stellt Ihre erste Verteidigungslinie gegen digitale Bedrohungen dar.



Wenn Ihr Betriebssystem von Malware befallen ist, können Antiviren- oder Antimalware-Lösungen die Malware wahrscheinlich nicht vollständig beseitigen. Und selbst wenn dies möglich ist, gibt es keine Garantie dafür, dass die Malware dauerhaft entfernt wurde. Hacker bauen oft Überlebensmechanismen in Malware ein, die sie nach der Entfernung wieder zum Leben erwecken. Daher bietet die Verwendung eines bootfähigen USB-Laufwerks eine saubere Umgebung zum Scannen und Entfernen.
Ein bootfähiger USB-Stick ist Ihre digitale Erste-Hilfe-Ausrüstung. Schadsoftware kann Ihr System befallen, Ihre Antivirensoftware blockieren oder sogar den Start des Betriebssystems verhindern. In solchen Fällen können Sie mit einem bootfähigen USB-Stick die infizierte Umgebung verlassen und so die Kontrolle über Ihr Gerät zurückerlangen.
Das bedeutet, dass Malware den Bereinigungsprozess nicht stören kann, da sie bereits vor dem Hochfahren des Betriebssystems ausgeführt wird. Der Scan- und Bereinigungsprozess kann einige Zeit in Anspruch nehmen, insbesondere wenn sich auf Ihren Speicherlaufwerken große Datenmengen befinden. Dies liegt vor allem daran, dass diese Scans umfassender sind als herkömmliche Antivirenscans. Diese Gründlichkeit stellt sicher, dass auch versteckte Bedrohungen erkannt werden.
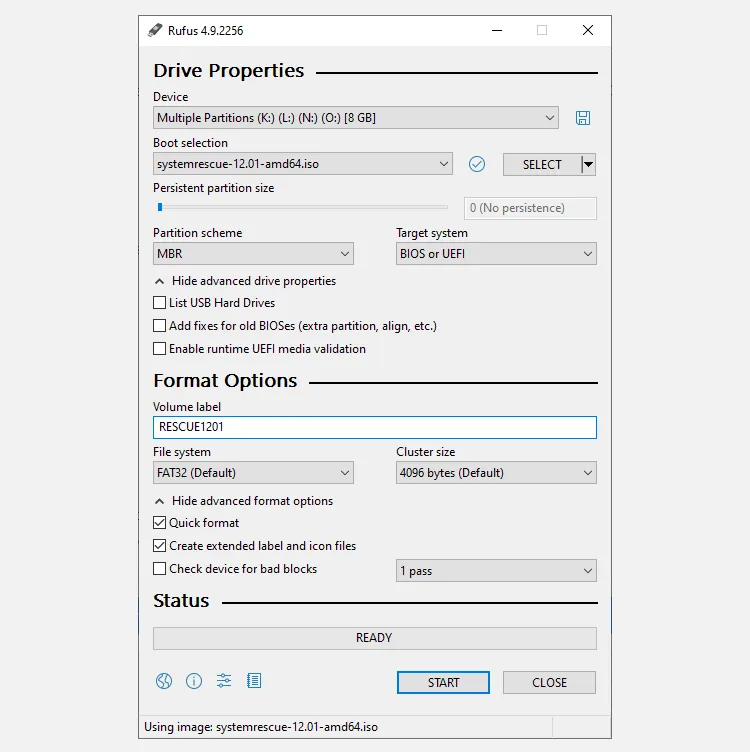
Das Erstellen eines Rettungs-USB-Laufwerks ist auch nicht schwierig. Meine bevorzugte Option ist Systemrettung, das eine ISO-Datei bereitstellt, mit der Sie mit Rufus (einem ISO-zu-USB-Konverter-Tool) ein bootfähiges USB-Laufwerk erstellen können. Diese Tools machen den Vorgang einfach und für jeden zugänglich.
- Herunterladen und installieren Rufus.
- innerhalb Boot-Auswahl, drück den Knopf WÄHLEN So wählen Sie Ihre SystemRescue-ISO-Datei aus.
- innerhalb Partitionsschema, Lokalisieren MBR aus dem Dropdown-Menü.
- innerhalb Zielsystem, Lokalisieren BIOS oder UEFI.
- Feld prüfen Datenträgerbezeichnung Als nächstes sollten Sie lesen: RETTUNGXXXDie X-Markierungen stellen die Versionsnummer der heruntergeladenen ISO-Datei dar.
- einstellen Dateisystem على FAT32Sie können die Einstellung verlassen. Clustergröße Auf den Standardwert.
- Drück den Knopf Start So erstellen Sie ein bootfähiges Laufwerk.
Sobald der bootfähige Rettungs-USB-Stick bereit ist, können Sie die temporäre Umgebung über das Laufwerk starten und die Malware mit einem Antimalware- oder Antivirenprogramm Ihrer Wahl entfernen. Alternativ können Sie den Rettungs-USB-Stick auch zum Extrahieren wichtiger Daten verwenden, wenn Sie das Laufwerk vollständig löschen möchten. Diese Flexibilität macht den Rettungs-USB-Stick zu einem unverzichtbaren Tool.
So booten Sie unter Windows von einem USB-Laufwerk
Nachdem Sie nun wissen, wie Sie ein bootfähiges USB-Laufwerk erstellen, können Sie es zum Booten verwenden und Ihr Gerät von Malware befreien. Schalten Sie Ihren Computer aus und stecken Sie das bootfähige USB-Laufwerk ein. Schalten Sie anschließend Ihren Computer ein und drücken Sie wiederholt die BIOS/UEFI-Zugriffstaste. Beachten Sie, dass die Taste je nach Hersteller unterschiedlich ist und ESC, F1, F2, F8 oder F10 lauten kann. Suchen Sie die passende Taste für Ihr Gerät, um die Boot-Einstellungen aufzurufen.
3. Verwenden tragbarer USB-Tools zum Entfernen von Malware
Wenn Sie zur Systemrettung keinen USB-Stick verwenden möchten oder keinen zur Hand haben, gibt es mehrere portable USB-Tools zur Malware-Entfernung, die Ihnen im Notfall helfen können. Diese kompakten, eigenständigen Tools können von einem externen Laufwerk oder einem bootfähigen USB-Stick ausgeführt werden, um Ihr Speicherlaufwerk auf Malware zu scannen.
Zwei der besten kostenlosen Tools, die Sie zu diesem Zweck verwenden können, sind:
- Emisoft Notfallset: Ein kostenloses, portables Reinigungs-Toolkit mit zwei Engines, das potenziell unerwünschte Programme und Malware auf Ihrem Computer findet und entfernt. Für optimale Ergebnisse empfiehlt es sich, es in Kombination mit anderen Antivirenprogrammen zu verwenden.
- Sophos Scan & CleanEin kostenloses Tool zum Scannen und Entfernen von Viren. Es entfernt Zero-Day-Malware, Spyware, Trojaner, Rootkits und andere Schadsoftware, die den Echtzeitschutz herkömmlicher Antivirensoftware umgehen könnte. Dieses Tool erkennt und entfernt besonders effektiv Bedrohungen, die von herkömmlichen Antivirenlösungen noch nicht erkannt werden.
Die effektive Ausführung dieser Tools erfordert technisches Know-how. Erstellen Sie zunächst ein bootfähiges USB-Laufwerk mit dem Betriebssystem Ihrer Wahl und übertragen Sie die Tools anschließend darauf. Zum Erstellen des Laufwerks können Sie die gleichen Schritte wie im letzten Abschnitt ausführen. Verwenden Sie dazu einfach die neue ISO-Datei, die Sie für das ausgewählte Tool heruntergeladen haben.
Wenn Sie Ihren Computer reparieren müssen, booten Sie einfach von einem USB-Stick und führen Sie das Tool Ihrer Wahl aus, um das System von Malware zu befreien. Alternativ können Sie diese Tools auf einen externen USB-Stick herunterladen, anschließen und auf dem infizierten Rechner ausführen, falls der infizierte Computer noch Windows booten kann. Diese Methode ist besonders nützlich, wenn das System stark infiziert und schwer zugänglich ist.
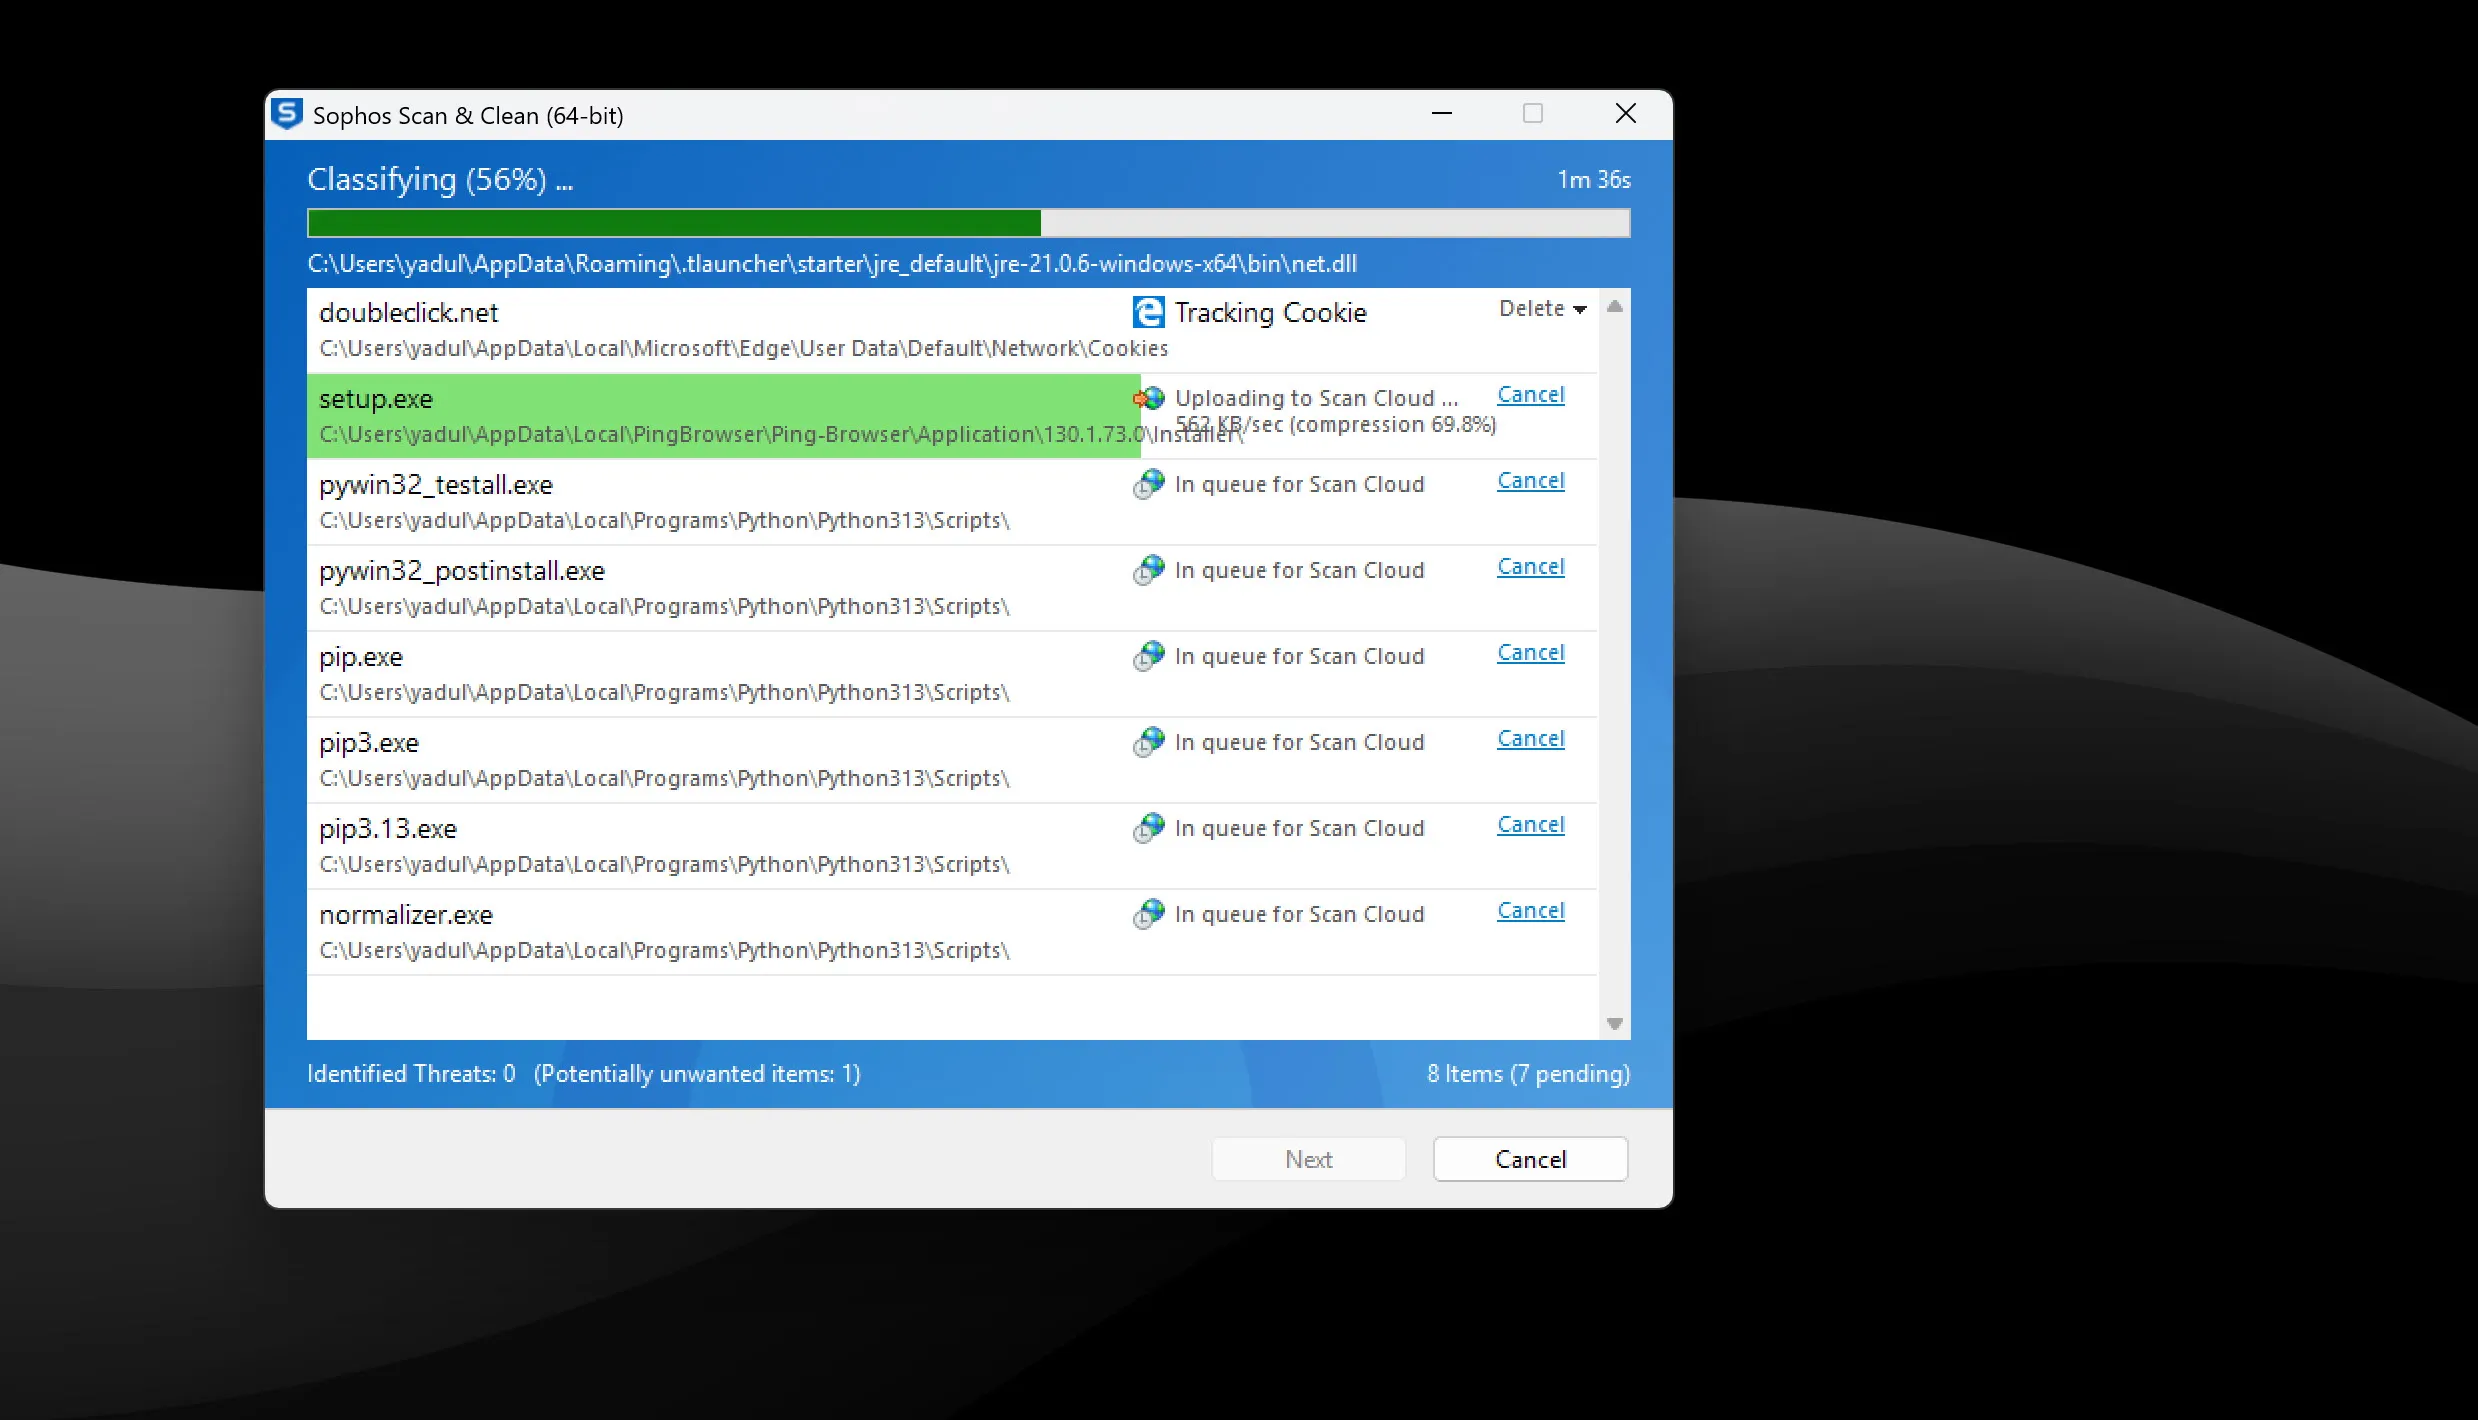
Bei Malware-Problemen auf meinem Computer verwende ich normalerweise Sophos. Es handelt sich um eine einzelne ausführbare Datei, die Sie von einem USB-Stick ausführen können und sehr benutzerfreundlich ist. Führen Sie die ausführbare Datei einfach aus und akzeptieren Sie die Nutzungsbedingungen. Anschließend wird Ihr System automatisch nach schädlichen Dateien durchsucht. Das Programm zeigt Ihnen während des Scans alle potenziellen Bedrohungen oder unerwünschten Programme an, und Sie können diese je nach Fall ignorieren oder entfernen. Sophos erstellt detaillierte Berichte über die gefundene Malware, die Ihnen helfen, die Art der Infektion zu verstehen und die beste Methode zur Entfernung zu finden.
Dieser Ansatz eignet sich am besten, wenn Sie nicht einfach das gesamte Laufwerk oder eine einzelne Partition mit Malware-Infektion löschen können. Wenn Sie kein sicheres Backup Ihrer Daten haben, bieten portable USB-Antimalware-Tools die beste Chance, Ihre Daten wiederherzustellen. Darüber hinaus können diese Tools als Teil einer umfassenden Cybersicherheitsstrategie eingesetzt werden und bieten zusätzlichen Schutz vor komplexen Bedrohungen.
2. Formatieren Sie Datenträger mit einem bootfähigen Linux-USB-Laufwerk
Diese Methode ist besonders effektiv für Windows-Benutzer, insbesondere bei der Verwendung mehrerer Speicherlaufwerke. Die Idee besteht darin, Linux zu booten, um auf die Speicherlaufwerke zuzugreifen und sie zu formatieren, bevor das Betriebssystem installiert und neu gestartet wird. Dieser Vorgang stellt sicher, dass jegliche Malware, die sich möglicherweise auf anderen Partitionen des Laufwerks versteckt, eliminiert wird.
Das Erstellen eines bootfähigen Linux-USB-Laufwerks ist relativ einfach und es gibt viele Möglichkeiten, dies zu tun. Verfügbare Tools zum Erstellen eines bootfähigen USB-LaufwerksUnabhängig davon, ob Sie Windows, Linux oder macOS verwenden, liegt die größte Herausforderung im Umgang mit Speicherverwaltungstools unter Linux.
Kommandozeilen-Tools sind hierfür die einfachste Möglichkeit. Wenn Sie jedoch Daten sichern und nur einen bestimmten Teil des Speicherlaufwerks löschen möchten, müssen Sie bei der Angabe des richtigen Laufwerksbuchstabens und der richtigen Laufwerksnummer sehr sorgfältig vorgehen. Alternativ können Sie auch ein Tool verwenden GParted Um die Festplatte zu löschen. Es ist ein GUI-basiertes Linux-Tool, das für die Verwaltung von Speicherplatten entwickelt wurde, genau wie das Disk-Management unter Windows.
Die Ausführung des folgenden Befehls führt zu irreversiblem Datenverlust. Sie tun dies auf eigene Gefahr. Bitte prüfen Sie alle Befehle sorgfältig und machen Sie sich mit den Risiken vertraut, bevor Sie sie ausführen.
Führen Sie den Befehl aus zerkleinern /dev/sdx0/ In einem Terminalfenster steht x für den Laufwerksbuchstaben, den Sie löschen möchten, und 0 kann durch die Partitionsnummer ersetzt werden. Dieser Befehl löscht das gesamte Laufwerk oder die Partition vom ersten bis zum letzten Sektor, d. h. alles wird gelöscht, einschließlich der Partitionstabelle. Beachten Sie, dass die Ausführung des Befehls /dev/sdx/ Dadurch wird die gesamte Festplatte gelöscht. Achten Sie daher darauf, den richtigen Laufwerksbuchstaben und die richtige Partition auszuwählen. Dies ist besonders effektiv, um hartnäckige Malware zu entfernen.
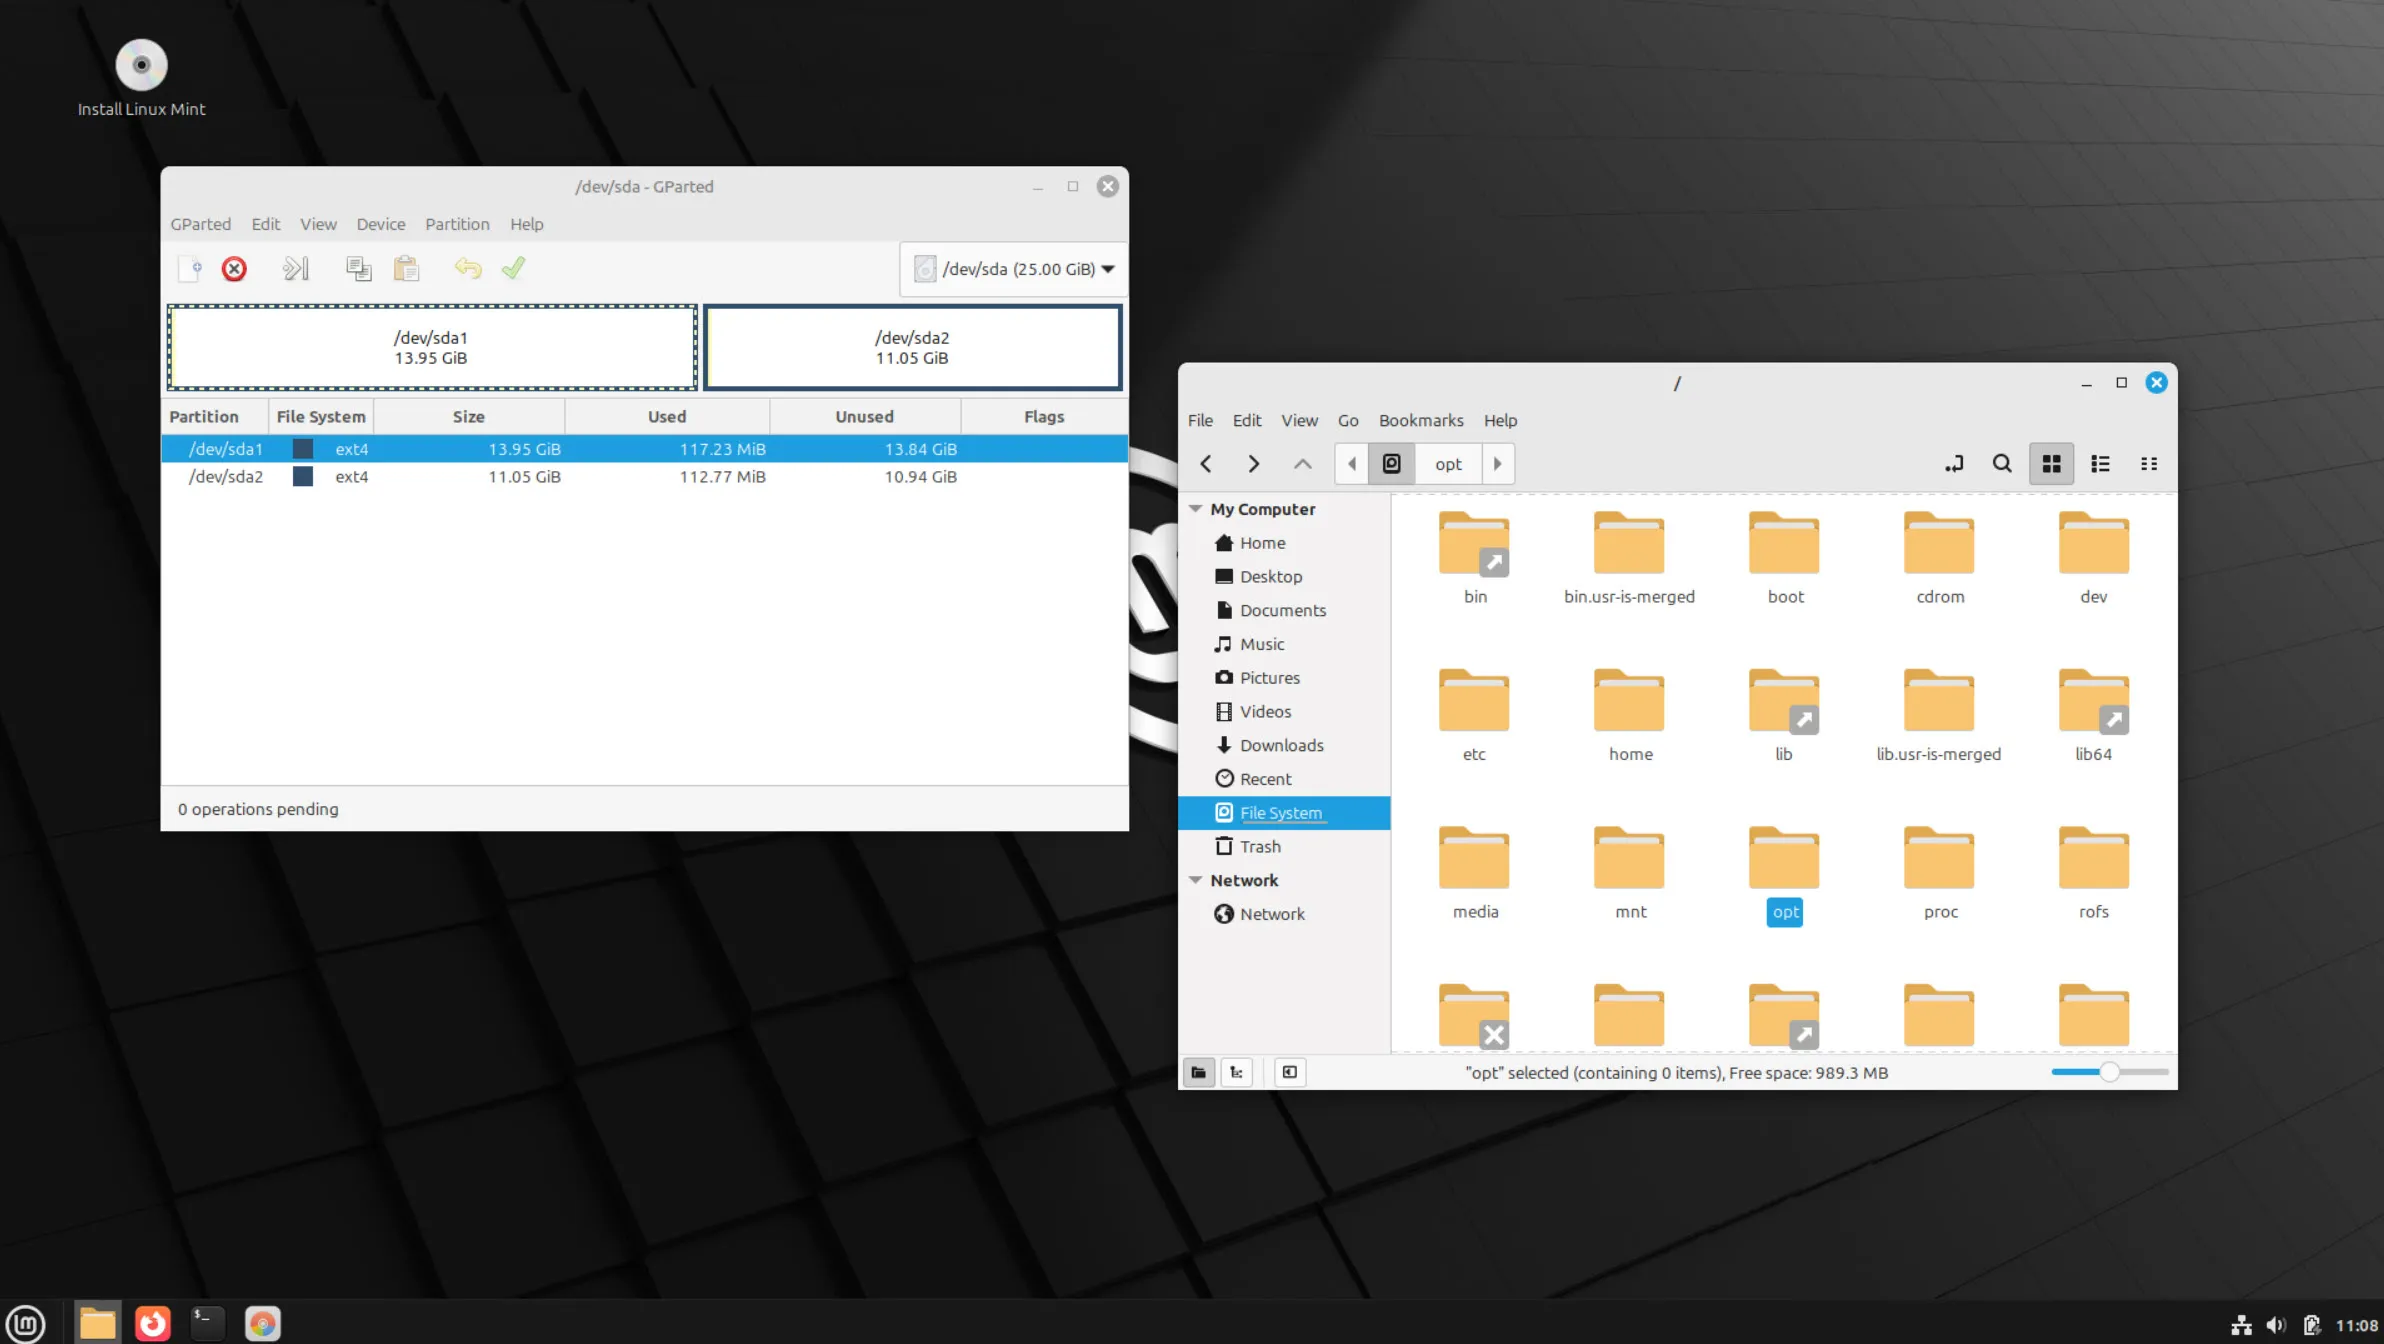
Der einfachste Weg, die richtige Festplatte zu finden, besteht darin, innerhalb von Linux darauf zuzugreifen und nach Ordnern zu suchen, die von Ihrer Windows-Installation verwendet werden, wie z. B. Program Files و Windows و ProgramDataBefinden sich diese Ordner auf einer Partition oder Festplatte, handelt es sich um die Festplatte, auf der sich Ihre Windows-Installation befindet. Durch das Schreddern dieser Festplatte wird Ihr Betriebssystem entfernt. Sofern Sie eine andere Partition verwenden, können Sie Ihre Daten problemlos auf derselben Festplatte sichern. Scannen Sie die Festplatte vor der Wiederherstellung, um eine versehentliche Infektion zu vermeiden.
Dies führt zwar zu Datenverlust, erspart Ihnen aber die Neuinstallation des Betriebssystems, sofern sich die Malware nicht auf der Betriebssystempartition oder der Installationsdiskette befindet. Außerdem müssen Sie nach dem Neustart wahrscheinlich beschädigte Dateipfade und andere Funktionen reparieren. Diese Methode eignet sich effektiv zum Entfernen von Malware, die sich in Systemdateien oder installierten Programmen festgesetzt hat.
1. Installieren Sie das Betriebssystem neu
Die Neuinstallation Ihres Betriebssystems ist die effektivste und sicherste Methode, um Malware oder andere Schadsoftware von Ihrem Computer zu entfernen. Der Nachteil dieser Methode ist jedoch, dass Sie Ihr Speicherlaufwerk formatieren müssen, wodurch alle nicht gesicherten Daten verloren gehen. Dieser wichtige Schritt sorgt für eine absolut saubere Umgebung.
Du kannst ganz einfach Erstellen Sie ein bootfähiges USB-Laufwerk, um Windows neu zu installieren Mit dem Media Creation Tool von Microsoft. Das Erstellen eines bootfähigen Linux-USB-Laufwerks ist einfach. Sie können Ihre bevorzugte Distribution auswählen und mit einem Tool wie Rufus أو RadiererDiese Tools erleichtern das Booten von externen Medien.
Diese Methode bietet Malware kaum eine Chance, sich zu verstecken, da alle Daten auf dem Speicherlaufwerk gelöscht und überschrieben werden. Es werden neue Partitionen erstellt, und selbst wenn die Malware wie durch ein Wunder überlebt, kann sie nicht auf Dateien zugreifen, da alle Daten auf dem physischen Laufwerk verschoben wurden. Dieser radikale Prozess gewährleistet eine umfassende Entfernung der Bedrohung.
Die Neuinstallation Ihres Betriebssystems, die Einrichtung und die Neuinstallation aller täglich genutzten Programme und Anwendungen kann frustrierend sein. Nur so können Sie jedoch absolut sicher sein, dass Ihr Computer vor Malware geschützt ist. Der damit verbundene Aufwand muss dem Sicherheitsniveau, das diese Methode bietet, gegenübergestellt werden.
Jede der hier aufgeführten Methoden bietet unterschiedlichen Schutz. Je nach Art der Malware, die Ihren Computer infiziert hat, kann die Entfernung alles von einem einfachen Scan bis hin zu einer vollständigen Neuinstallation erfordern. Die Wahl der geeigneten Methode hängt von der Art der Infektion ab.