Meistens beschränkt sich Ihre Sorge um Ihr Heimnetzwerk darauf, den Internetzugang sicherzustellen. Wenn Sie Ihr Netzwerk jedoch auf potenzielle Sicherheitslücken und Schwachstellen überprüfen, entdecken Sie möglicherweise dringendere Probleme, als Sie denken. Kennen Sie die versteckten Bedrohungen, die die Sicherheit und Privatsphäre Ihres Netzwerks gefährden könnten? Erfahren Sie, wie Sie sich vor potenziellen Sicherheitslücken schützen und Ihre Daten sicher aufbewahren.

Schnelle Links
Warum sollten Sie Ihr Netzwerk regelmäßig scannen?

Ihr Heimnetzwerk besteht wahrscheinlich aus einem Router, der alle Ihre kabelgebundenen und kabellosen Geräte verbindet. Dieses Netzwerk wird als SOHO-Netzwerk (Small Office/Home Office) bezeichnet und kann Sicherheitslücken aufweisen, die Hacker ausnutzen können. Angreifer können auf verschiedene Weise versuchen, auf Ihr Netzwerk zuzugreifen. Daher ist ein Netzwerk-Scan für den Schutz unerlässlich:
- Ausnutzen offener Ports, die dem Internet ausgesetzt sind, wodurch unbefugter Zugriff auf Netzwerkdienste und -protokolle ermöglicht wird.
- Zielen Sie direkt auf Geräte in Ihrem lokalen Netzwerk, z. B. Computer, Drucker und Geräte des Internets der Dinge (IoT).
- Starten Sie drahtlose Angriffe, um Ihr WLAN-Netzwerk zu kompromittieren und Angreifern Zugriff auf Ihre Daten und Ihren Netzwerkverkehr zu ermöglichen.
- Greifen Sie Remote-Arbeitsverbindungen (wie VPN oder RDP) an, insbesondere wenn diese Verbindungen unsicher sind oder schwache Passwörter verwenden.
Regelmäßiges Scannen Ihres Netzwerks und das Beheben von Schwachstellen schützt Sie vor diesen Bedrohungen. Glücklicherweise ist es einfacher als Sie denken. Regelmäßiges Scannen Ihres Netzwerks ist eine bewährte Methode zur Cybersicherheit im privaten Bereich. So bleiben Sie potenziellen Bedrohungen immer einen Schritt voraus und schützen Ihre persönlichen Daten.
So scannen Sie Ihr Netzwerk: Zwei grundlegende Methoden
Beim Scannen Ihres Netzwerks haben Sie zwei Hauptoptionen:
- Webbasierte Netzwerk-Scan-Tools
- Serverbasierte Netzwerk-Scan-Tools
Zu den webbasierten Tools gehören Websites wie: Pentest-WerkzeugeMit diesen Tools können Sie Ihre öffentliche IP-Adresse schnell auf offene Ports scannen, die Hacker ausnutzen könnten. Dies ist jedoch nur ein oberflächlicher Scan, zumindest bis Sie für diese Dienste bezahlen. Webbasierte Tools wie Pentest Tools können nur das scannen, was im Internet sichtbar ist – nicht Ihre internen Geräte oder WLAN-Clients.
Wenn Sie weitere Informationen wünschen, müssen Sie serverbasierte Tools verwenden wie Nmap, das auf einem externen Server läuft und Ihr Netzwerk von außen scannt. Nmap ist Open Source und kostenlos nutzbar. Hacker nutzen es häufig, um ein Netzwerk zu scannen, bevor sie versuchen, in es einzudringen. Nmap ist ein leistungsstarkes Tool für Cybersicherheit und Penetrationstests und liefert detaillierte Informationen über die im Zielnetzwerk laufenden Geräte und Dienste.
Penetrationstest-Tools
Wenn Sie noch keine Erfahrung mit Penetrationstests haben oder einen vereinfachten Überblick über Ihr Netzwerk wünschen, ohne einen Linux-Server einrichten zu müssen, sind Pentest Tools die Lösung.
- Ermitteln und erfassen Sie Ihre externe IP-Adresse ohne VPN. Sie finden Ihre externe IP-Adresse, indem Sie bei Google nach „Was ist meine IP-Adresse?“ suchen oder Websites wie Wie lautet meine IP-Adresse?Dieser Schritt ist wichtig, um zu verstehen, wie die Außenwelt Ihr Netzwerk sieht.
- Öffnen Sie ein Tool Netzwerk-Schwachstellenscanner Kopieren Sie bei Pentest Tools Ihre externe IP-Adresse und fügen Sie sie in das Feld ein. Ziel, dann klicken Sie auf die Schaltfläche . Scan startenDieser Vorgang startet einen grundlegenden Scan Ihres Netzwerks.
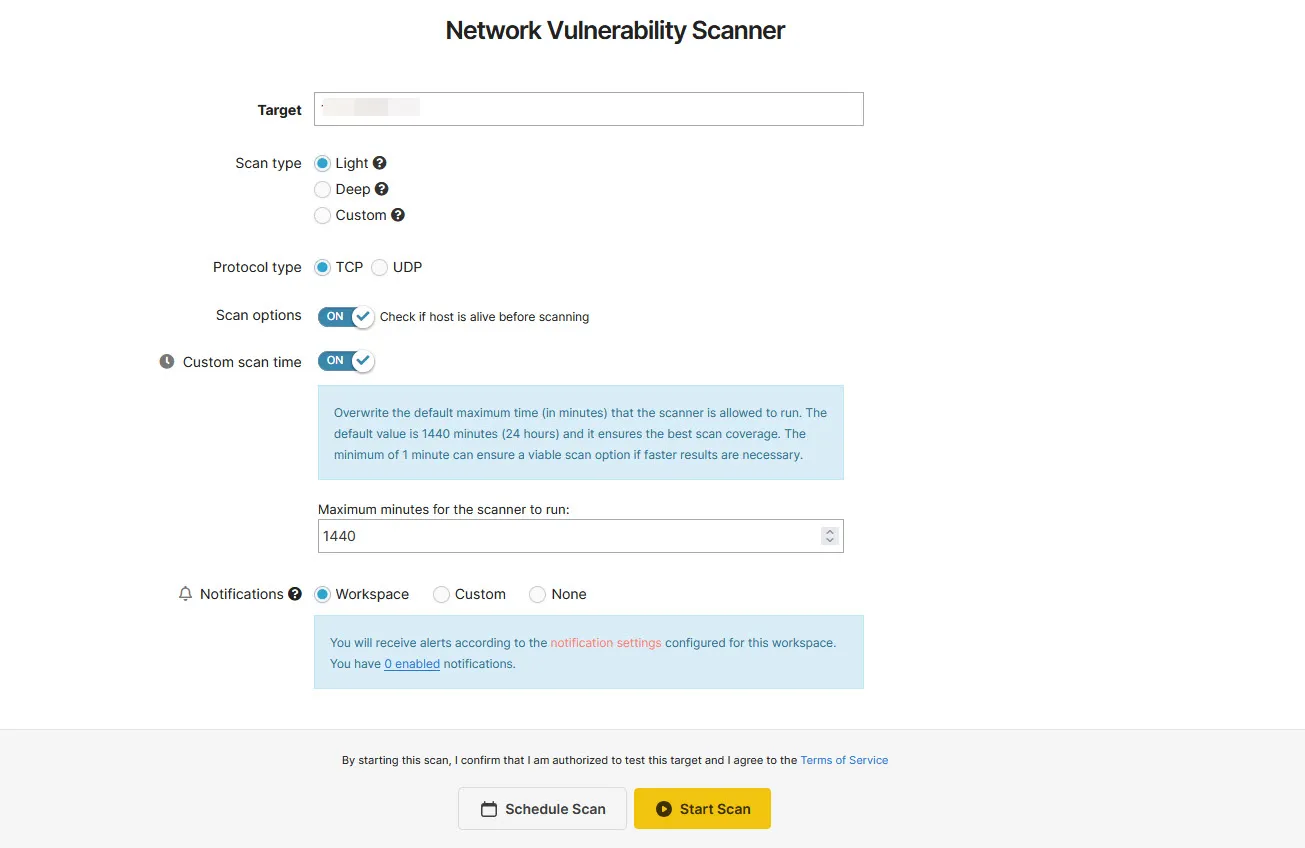
Die Ergebnisseite zeigt alle Netzwerkinformationen und offenen Ports an, die ein Angreifer durch Scannen Ihrer öffentlichen IP-Adresse sammeln könnte – ein wichtiger Grund, diese nicht öffentlich preiszugeben. Die Ergebnisse des einfachen Scans, der für kostenlose Benutzer verfügbar ist, eignen sich jedoch nur zum Auffinden gängiger Ports, die in Ihrem Netzwerk standardmäßig geöffnet sein könnten. Ein ausführlicherer Scan, der eine deutlich größere Anzahl von Ports überprüft, kann bis zu 85 US-Dollar pro Monat kosten. Da die Site jedoch ohnehin Nmap für ihre Scans verwendet, lohnt es sich, Nmap zu erlernen, wenn Sie detailliertere Ergebnisse benötigen. Nmap ist ein leistungsstarkes und flexibles Tool, mit dem Sie benutzerdefinierte Scans durchführen und die Sicherheit Ihres Netzwerks umfassend analysieren können.



Nmap
Wenn Sie detailliertere und genauere Ergebnisse benötigen, ist Nmap (Network Scanner) eine erweiterte und geeignete Option. Die Installation und Ausführung von Nmap erfordert etwas technisches Fachwissen, verfügt jedoch über eine grafische Benutzeroberfläche (GUI) für Windows und ist daher einfach zu bedienen.
herunterladen: Nmap
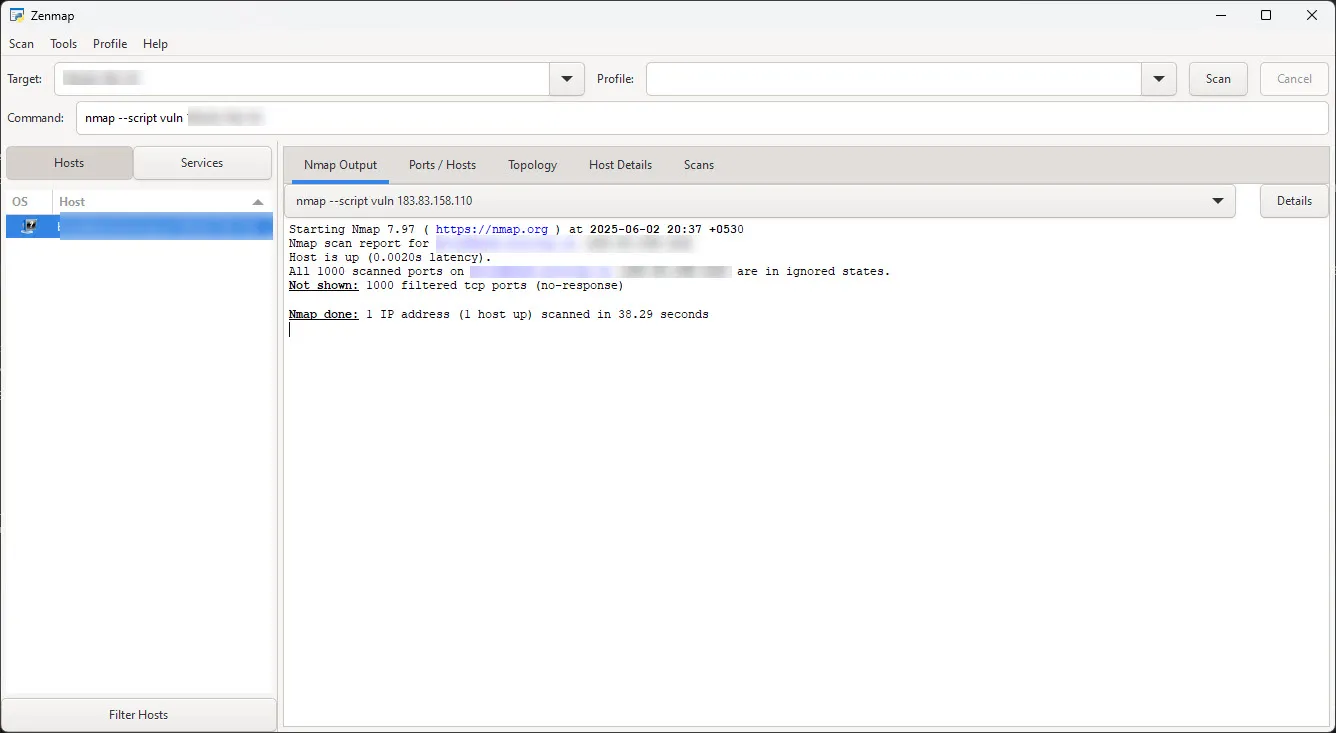
Sie können Nmap auf Ihrem Windows-, macOS- oder Linux-Rechner installieren. Anschließend können Sie damit andere mit Ihrem Heimnetzwerk verbundene Geräte scannen, potenzielle Sicherheitslücken identifizieren und Ihren Schutzgrad einschätzen.
nmap -sT [Ihre externe IP-Adresse]
Dieser Befehl durchsucht alle Geräte in einem typischen Heimsubnetz nach offenen TCP-Ports.
Nmap lässt sich jedoch am besten über einen Online-Linux-Server ausführen. Wenn Sie Nmap von einem externen Server aus ausführen, können Sie Ihr Netzwerk von außen scannen und offene Ports, Schwachstellen und angreifbare Dienste aufdecken. Bei lokaler Ausführung kann Nmap andere Geräte in Ihrem Netzwerk – wie Ihren Router, Smart-Geräte oder andere Computer – scannen, um offene Ports und Dienste zu identifizieren. Nur wenn es von außerhalb Ihres Netzwerks ausgeführt wird, wird für Außenstehende sichtbar, was ein Außenstehender sieht.
Führen Sie nach der Einrichtung den Befehl aus. sudo apt installieren nmap Installieren Sie Nmap im Terminal. Suchen Sie anschließend nach Schwachstellen an offenen Ports:
nmap --script vuln [Ihre externe IP-Adresse]
Die Herausforderung bei der Nutzung von Nmap von einem externen Server besteht darin, dass Sie technisches Know-how in Linux benötigen oder die Kosten für die Einrichtung und den Betrieb eines Servers tragen müssen. Sie können einen Linux-Server auf Websites wie Linode أو Vultr Für 5 bzw. 2.50 US-Dollar. Diese Dienste ermöglichen die Registrierung mit einem E-Mail-Konto und bieten nach Abschluss des Verifizierungsprozesses Zugriff auf einen ressourcenintensiven Linux-Rechner. Alternativ können Sie versuchen, Nmap unter Linux auf einem anderen Rechner auszuführen und Ihr Netzwerk zu scannen. Achten Sie jedoch darauf, dass der Scan-Rechner nicht Ihren Router für die Internetverbindung verwendet, da dies den Vorgang stören könnte.
Wenn Sie Scans von einem virtuellen privaten Server (VPS) aus durchführen, geben Sie Ihre private IP-Adresse an einen Drittanbieter weiter. Halten Sie sich stets an die Nutzungsbedingungen des VPS-Anbieters und scannen Sie niemals Netzwerke, die Ihnen nicht gehören oder für die Sie keine Testberechtigung haben. Dies ist notwendig, um die Einhaltung gesetzlicher Vorschriften zu gewährleisten und Verstöße gegen die Nutzungsbedingungen zu vermeiden.
Dies ist eine Einschränkung bei der Untersuchung eines Netzwerks im laufenden Betrieb, da Sie nie die Perspektive des Hackers sehen. Ihr Netzwerk verhält sich intern und extern unterschiedlich. Wenn Sie nicht dieselben Schwachstellen erkennen, die ein Hacker ausnutzen könnte, können Sie diese nicht beheben, da sie nur von außerhalb des Netzwerks sichtbar sind. Aus diesem Grund richten viele Sicherheitsenthusiasten oder Einzelpersonen, die die Stärke ihres Netzwerks testen möchten, ein Labor mit mindestens einem Linux-Rechner ein, der über eine externe Verbindung mit dem Internet verbunden ist. Mit diesem Aufbau können Sie einen echten Angriff simulieren und Schwachstellen aus der Sicht des Angreifers bewerten. Dies bietet Ihnen einen umfassenden Überblick über die Sicherheit Ihres Netzwerks.
Schließen Sie Schwachstellen und stärken Sie Ihren WLAN-Router
Unabhängig davon, welchen Scan Sie ausführen, werden Ihnen Informationen zu Ihrem Router, Ihrem Internetdienstanbieter (ISP), Ihrem aktuellen Standort, offenen Ports und, falls Sie Nmap verwenden, allen Schwachstellen angezeigt, denen der Router ausgesetzt sein könnte. Typischerweise finden Sie eine Reihe häufig verwendeter offener Ports:
- 80 (HTTP)
- 443 (HTTPS)
- 53 (DNS)
- 3389 (RDP)
- 22 (SSH)
- 23 (Telnet)
Nicht alle offenen Ports sind gefährlich, aber man sollte sich ihrer bewusst sein. Offene Ports ermöglichen externen Diensten die Verbindung zu Programmen auf Ihren Geräten wie PCs, Smartphones, Smart-TVs und sogar dem Router selbst. Das einfache Schließen aller offenen Ports ist jedoch keine praktische Lösung, da dies Ihre Internetverbindung beeinträchtigt.
Gängige Ports wie 80 (HTTP), 443 (HTTPS) und 53 (DNS) sollten offen bleiben. Sollten jedoch Ports von Drittanbieteranwendungen oder Betriebssystemfunktionen wie RDP (3389), SSH (22), Telnet (23) und FTP (20 und 21) geöffnet sein, sollten Sie diese je nach Netzwerknutzung schließen.
Wenn Sie einen bestimmten Port aus irgendeinem Grund öffnen müssen, können Sie ihn vor Hackern verbergen, die Ihre IP-Adresse oder Ihren Router auf Schwachstellen scannen. In anderen Fällen können Sie bestimmte Ports öffnen und wieder schließen, um Ihr Netzwerk zu sichern. RDP, SSH, Telnet und FTP haben viele legitime Verwendungszwecke. Durch das Schließen dieser Ports wird die Kommunikation dieser Protokolle mit externen Diensten verhindert.
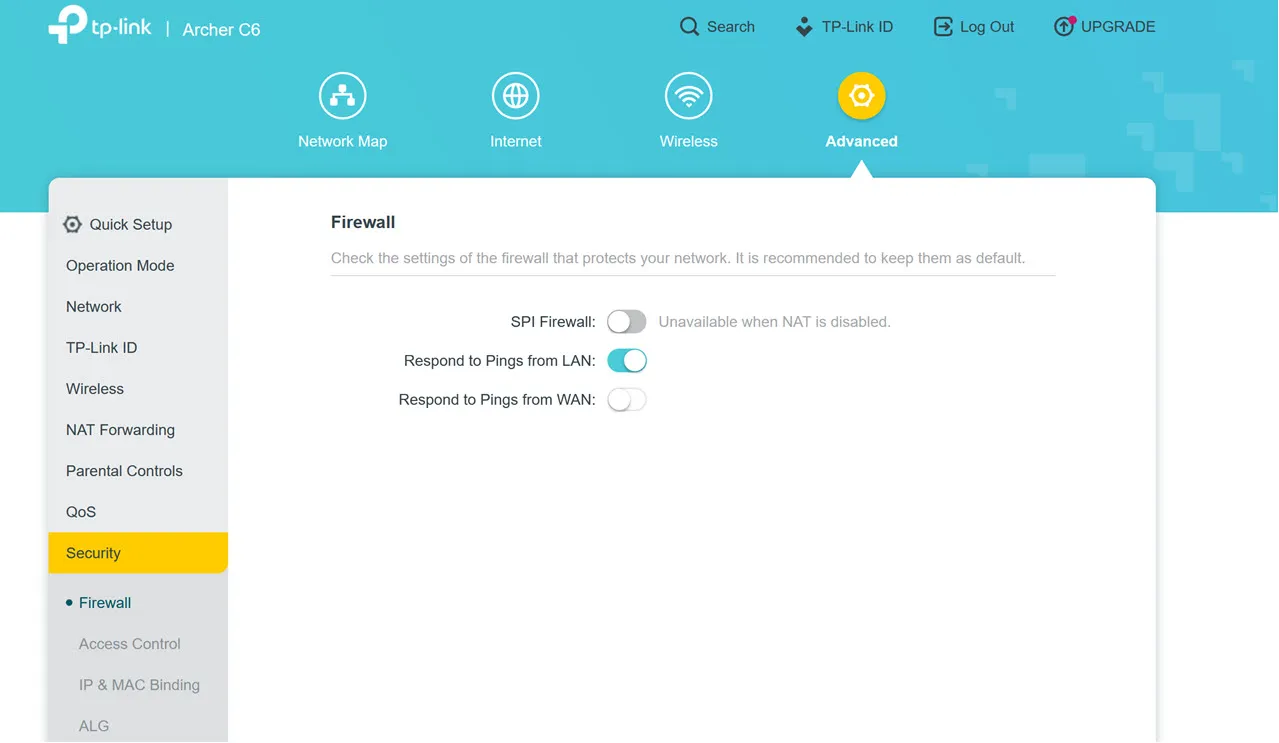
Wie Sie den Scan-Ergebnissen aus dem vorherigen Abschnitt entnehmen können, waren alle von Nmap und dem Netzwerk-Scan-Tool Pentest Tools in meinem Netzwerk gescannten Ports geschlossen. Genauer gesagt befanden sie sich in einem „gefilterten Zustand“, in dem das Netzwerk-Scan-Tool nicht bestätigen konnte, ob ein Port offen, geschlossen oder gefiltert war.
Dies erreichen Sie, indem Sie die Firewall-Einstellungen Ihres Routers anpassen. Wenn Sie die Option zum Deaktivieren von Ping-Tests aus dem WAN sehen, aktivieren Sie diese sofort. Dadurch reagiert die Firewall Ihres Routers nicht auf Ping-Anfragen aus dem Internet und wird bei Massen-IP-Scans von Hackern nicht angezeigt.
Dies bringt mich zum nächsten wichtigen Schutz: Ihren Router-Einstellungen. Die Absicherung Ihres Routers gegen Angriffe ist einer der ersten Schritte, die Sie unternehmen sollten. Wenn Sie einen neuen Router einrichten, um das Beste zu bekommenErgebnisseEs ist jedoch besser, einige Die Einstellungen des WLAN-Routers sind deaktiviert..
Die genauen Routereinstellungen, die Sie benötigen, variieren je nach Router, aber die folgende Liste mit Einstellungen ist ein guter Ausgangspunkt:
- Router-Firewall aktivieren
- Deaktivieren Sie die Remotezugriffsfunktionen
- Deaktivieren Sie alle Portweiterleitungseinträge.
- UPnP (Universal Plug and Play) deaktivieren
- Ändern Sie die Standard-Zugangsdaten für Ihren Router
- Verwenden Sie nach Möglichkeit die drahtlose WPA3-Verschlüsselung.
- Aktualisieren Sie die Firmware Ihres Routers regelmäßig.
Das Scannen Ihres WLAN-Netzwerks auf Schwachstellen mag kompliziert erscheinen, aber mit ein paar einfachen Tools und ein wenig Recherche können Sie Ihr Netzwerk sicherer machen.