Windows 10 ist so sicher wie eh und je. Mit einem ständigen Strom automatischer Updates (auch wenn diese mitgeliefert werden). Es gibt eine Menge Probleme), mit einem der Besten Darin enthaltene Computersicherheitssuiten Man kann mit Recht sagen, dass Sie sich bei der Verwendung des Betriebssystems im Allgemeinen keine Sorgen machen müssen.
Das heißt aber nicht, dass Sie selbstgefällig sein müssen. Sich der Sicherheitsbedrohungen in Windows 10 bewusst zu sein, ist der beste Weg, diese zu vermeiden. Im Folgenden sind einige der schwerwiegendsten Windows-Schwachstellen aufgeführt, von denen Benutzer auch heute noch betroffen sind.

Schnelle Links
CVE-2017-11882: Microsoft Office 2016
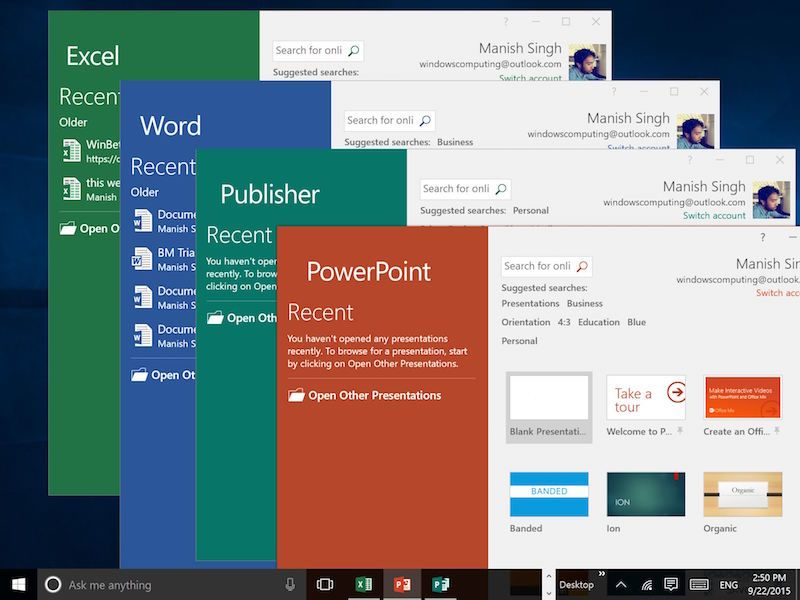
Diese Version wurde 2017 veröffentlicht, aber das Unternehmen gibt es zu diesem Zeitpunkt bereits seit 17 Jahren!
Eine Sicherheitslücke in Microsoft Office wird ausgenutzt, um Ihren Computer für Kryptowährungs-Mining, DDoS-Angriffe und andere schändliche Zwecke zu übernehmen. Es kann Sie nicht einfach dadurch beeinflussen, dass Sie Microsoft Office haben. Um Ihren Computer einem Angriff auszusetzen, müssen Sie eine schädliche Datei öffnen, bei der es sich um ein Microsoft Office-Dokument handelt. Nach dem Öffnen führt es ein Powershell-Skript aus, das Ihren Computer infiziert.
Microsoft hat diese Schwachstelle bereits im Jahr 2017 gepatcht, sodass Benutzer von aktuellen Windows 7- bis Windows 10-Versionen sicher sein sollten. Wenn Sie ein älteres Windows-Betriebssystem verwenden, besteht möglicherweise ein Risiko. Aktualisieren Sie also und laden Sie keine dieser zwielichtigen Dateien herunter.
CVE-2018-8174: Internet Explorer
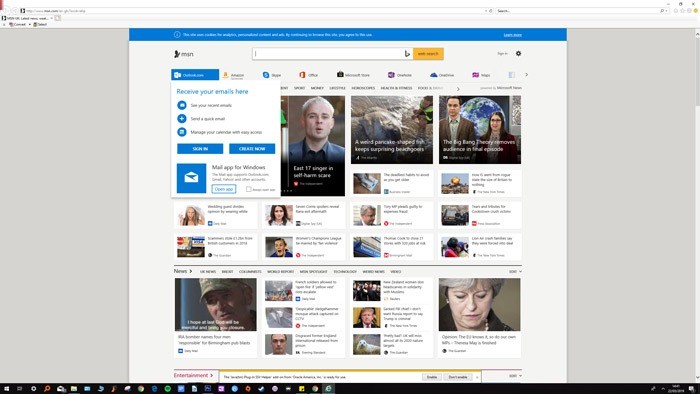
Diese als Double Kill bezeichnete Sicherheitslücke befindet sich in Microsoft VBScript und kann über den Internetbrowser Microsoft Internet Explorer selbst ausgeführt werden. Es kann auf jeder Windows-Version ausgeführt werden, obwohl Microsoft es im Mai 2018 gepatcht hat, auf welchen Betriebssystemen es noch unterstützt wird.
Double Kill nutzt einen Fehler in vbscript.dll aus, der es einem Angreifer ermöglicht, in den virtuellen Speicher des Computers einzudringen. Dies wird als Use-Off-Fehler (UAF) bezeichnet, der bösartigen Code aus der Ferne ausführen kann, da er Lese-/Schreibzugriff auf den virtuellen Speicher Ihres Computers erhält.
Müssen wir sagen, dass zu diesem Zeitpunkt sowieso niemand den Internet Explorer verwenden sollte?
CVE-2016-0189: Internet Explorer
Wenn wir darüber sprechen, lauert eine ältere Sicherheitslücke im veralteten Browser von Microsoft. Diese Schwachstelle verbreitete sich im Jahr 2016, als sie für Angriffe auf mehrere Organisationen in Südkorea genutzt wurde.
Ähnlich wie bei der letzten Sicherheitslücke wird hier ein Fehler in einer veralteten VBScript.dll-Datei in Windows ausgenutzt. Das Besondere an dieser Datei ist, dass sie nicht unbedingt einen Datei-Download erfordert, sondern Ihren Computer tatsächlich infizieren kann, wenn Sie auf einer kompromittierten Website landen (normalerweise werden Sie von einer legitimen, gehackten Website weitergeleitet).
Die Sicherheitslücke wurde in IE 9, 10 und 11 behoben, bleibt jedoch ein besorgniserregend wichtiger Angriffsvektor, da Benutzer ihre Browser nicht aktualisieren.
CVE-2018-4878: Adobe Flash
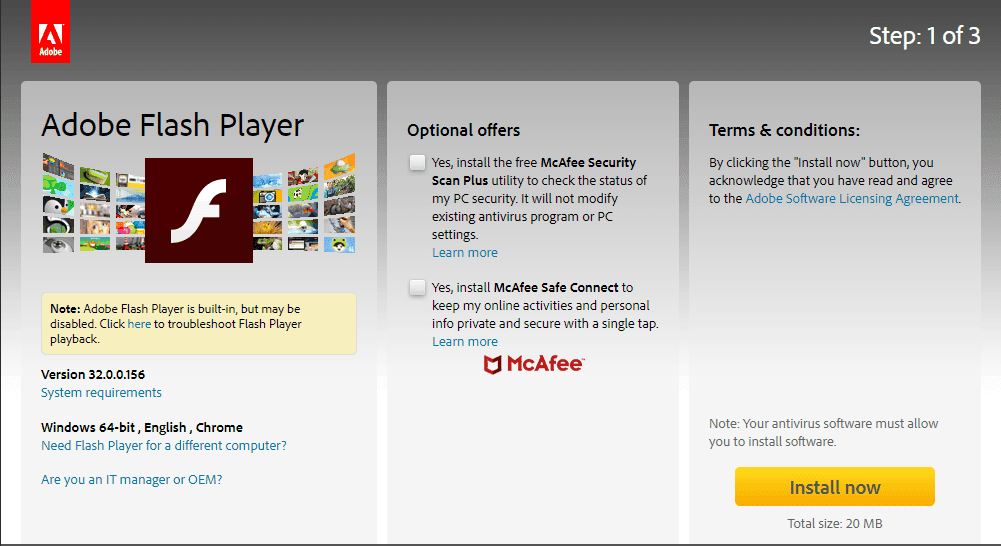
Eine weitere schwerwiegende UAF-Schwachstelle wurde Anfang 2018 bekannt gegeben und befindet sich in einem historisch unbekannten Adobe Flash Player (vor Version 28.0.0.161). Wie andere UAF-Schwachstellen kann dieses Problem einem Angreifer die Ausführung willkürlichen Codes ermöglichen, der es ihm im Wesentlichen ermöglicht, bösartige Befehle auf Ihrem System auszuführen.
Worauf sollten Sie also achten? Blockieren Sie Websites mit Flash-Inhalten und E-Mails, die Sie zum Ansehen von Flash-Videos auffordern. Dies wurde von Adobe kurz nach seiner Entdeckung gepatcht, wird aber immer noch häufig in Exploit-Suiten verwendet, was beweist, dass es für Angreifer immer noch zu Ergebnissen führt.
Die Lektion hier besteht darin, Ihre Software auf dem neuesten Stand zu halten Adobe Flash Player Stets.
Fazit
Dies sind nur einige der größten Schwachstellen in Windows 10, vor denen Sie auf der Hut sein sollten. Das Wichtigste ist, nicht in Panik zu geraten, denn solange Sie Ihr Betriebssystem und Ihre Software auf dem neuesten Stand halten und keine extrem veraltete Software wie Internet Explorer verwenden, sollte alles in Ordnung sein. Natürlich gibt es in Windows 10 viele kleinere Schwachstellen, aber die Chance, dass sie Sie interessieren oder ins Visier nehmen, ist nur gering.
Wenn Sie darauf bestehen, über die neuesten Bedrohungen auf dem Laufenden zu bleiben, können Sie dies auch weiterhin tun CVEDetails.