Sind Sie Benutzer einer der vielen Linux-Distributionen? Wenn ja, sollten Sie ein Sicherheitsproblem bemerken, das eine große Anzahl der beliebtesten Linux-Distributionen betrifft, darunter Arch, Debian, Fedora und mehr.
Die XZ Utils-Hintertür ist ein ernstes Problem, das Millionen beliebter Linux-Distributionen betrifft. Hier erklären wir Ihnen, wie Sie Ihre Geräte schützen können. Verifizieren Was ist ein Backdoor-Virus? So schützen Sie sich vor Backdoor-Angriffen.

Schnelle Links
Was ist die Heckklappe von XZ Utils?
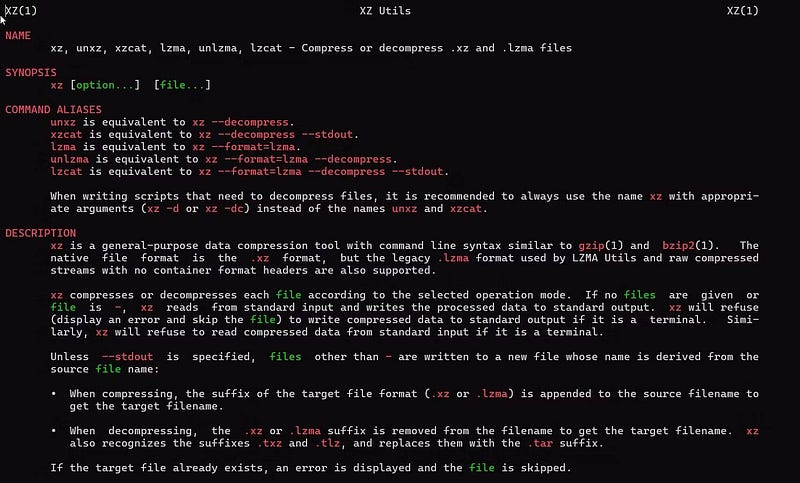
XZ Utils ist ein Open-Source-Set von Dienstprogrammen zur Dateikomprimierung und -dekomprimierung, die ähnlich wie ZIP häufig auf Linux-Distributionen eingesetzt werden. Bevor die Hintertür enthüllt wurde, war das Paket in der Linux-Community für seine Effizienz bekannt.
Die XZ Utils-Backdoor hat aufgrund der Allgegenwärtigkeit des Tools und der Art und Weise, wie der Angreifer in das Open-Source-Ökosystem eindringen konnte, große Aufmerksamkeit erregt.
Bei einem Backdoor-Angriff scheint es sich um einen Fall zu handeln, bei dem ein Hacker das lange Spiel spielt und Jahre braucht, bis er es schafft. Der Angreifer, der den Namen „Jia Tan“ verwendete, dessen wahre Identität jedoch unbekannt zu sein scheint, kontaktierte den ursprünglichen Entwickler von XZ, Las Cullen, dessen Update-Zeitplan für das Tool im Rückstand war. Demnach gab Collin unter Berufung auf psychische Probleme schließlich das Sorgerecht an den Hacker ab, nachdem offensichtlich Druck von einem potenziellen Partner ausgeübt worden war Rob Mensching.
Der mutmaßliche Hacker baute daraufhin eine SSH-Hintertür ein, die auf Linux-Systemen häufig für den Fernzugriff verwendet wird. Dies wäre vielleicht unbemerkt geblieben, wenn es dem Microsoft-Entwickler Anders Freund nicht gefallen hätte, dass die SSH-Leistung schlechter war, als sie hätte sein sollen. Das Problem wurde auf die Versionen 5.6.0 und 5.6.1 zurückgesetzt.
Eine Hintertür ermöglicht es einem Hacker, die Kontrolle über ein Remote-System zu übernehmen, und da XZ und SSH so allgegenwärtig sind, hätte dies einen groß angelegten Angriff ermöglicht. Nachdem die XZ-Hintertür entdeckt wurde, löschte GitHub das Konto des Kernentwicklers und die Homepage des Projekts verschwand.
Der offensichtliche Erfolg des Hackers bei der Verwischung seiner Spuren und seine Agilität, die Rolle eines Open-Source-Entwicklers zu übernehmen, haben unter Sicherheitsforschern zu Spekulationen geführt, dass die Hintertür möglicherweise von einem Nationalstaat wie Russland oder China implementiert wurde, obwohl es noch keine schlüssigen Beweise gibt , je nach Standort Kabelgebunden.
Welche Linux-Distributionen sind von der XZ Utils-Backdoor betroffen?
Die XZ-Hintertür zielte hauptsächlich auf Red Hat- und Debian/Ubuntu-Distributionen ab, da diese in Unternehmensunternehmen am weitesten verbreitet sind. Allerdings waren Distributionen mit neuerer Software wie Arch Linux, Gentoo, Fedora sowie experimentelle und instabile Varianten von Debian am stärksten betroffen, da sie mit größerer Wahrscheinlichkeit betroffene Versionen von XZ enthielten.



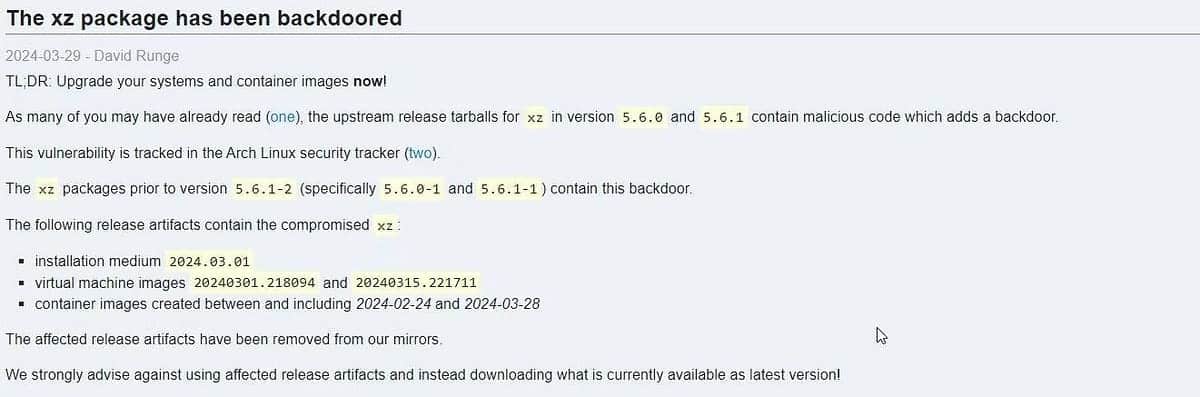
Da Linux-Bereitstellungen in Unternehmen tendenziell stabile Distributionen bevorzugen, scheinen sie derzeit nicht betroffen zu sein. Debian sagte, der stabile Build, die Version, die standardmäßig auf seiner Website heruntergeladen werden könne, sei nicht betroffen. Auch Red Hat Enterprise Linux und Ubuntu scheinen nicht betroffen zu sein.
So schützen Sie Ihren Linux-Rechner vor der XZ Utils-Hintertür
Der beste Weg, sich kurzfristig zu schützen, unabhängig davon, welche Distribution Sie verwenden, besteht darin, sie über das Update-Dienstprogramm Ihres Paketmanagers auf dem neuesten Stand zu halten. Als die XZ-Hintertür entdeckt wurde, reagierten die Linux-Distributionen schnell und drängten bei Bedarf auf Systemaktualisierungen, um die auf dem System installierte Version der XZ Utils herunterzustufen. Es förderte auch fortgeschrittene Distributionen wie Bogen Seine Benutzer müssen so schnell wie möglich aktualisieren.
Der Angriff wirft beunruhigende Fragen auf ... Open-Source-Projektmanagement. Wie viele andere Open-Source-Projekte ist XZ Utils eine weit verbreitete Software, die von einem einzigen, unbezahlten Entwickler gepflegt wird. Ein ähnliches Problem führte 2014 zum Heartbleed-Bug, der OpenSSH betraf.
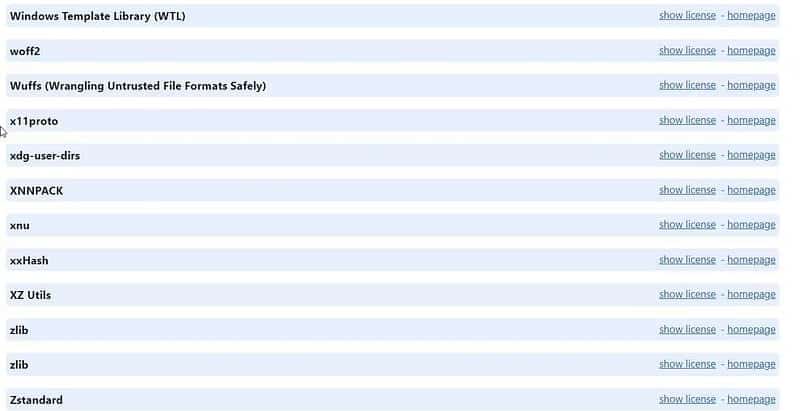
Solche Projekte sind Bestandteil fast aller Linux-Distributionen, und auch in kommerziellen proprietären Anwendungen kommen solche Open-Source-Projekte häufig vor. Wenn Sie sich die Info-Abschnitte vieler beliebter Apps wie Spotify oder Google Chrome ansehen, werden Sie feststellen, dass sie unter der Haube auch viele Open-Source-Komponenten verwenden. XZ Utils ist in Chrome integriert.
Entwickler nutzen diese Tools, weil sie ihre Arbeit erheblich erleichtern, da sie nicht jeden Teil der Software von Grund auf neu schreiben müssen.
In Zukunft müssen Benutzer und Unternehmen ihre Beziehungen zu den Open-Source-Anwendungen, auf die sie angewiesen sind, neu bewerten. Dies könnte von einer stärkeren Prüfung von Open-Source-Entwicklern bis hin zur Suche nach Möglichkeiten zur Entschädigung von Entwicklern reichen, schlägt er vor Rob MenschingDamit sie nicht unter Müdigkeit leiden.
Es scheint fast sicher, dass die Open-Source-Entwicklung nach diesem Angriff genauer unter die Lupe genommen wird. Sie können es jetzt ansehen Cyberangriffe im Gesundheitswesen: Wie sie passieren und was Sie tun können.