Betrug ist in unserer Gesellschaft weit verbreitet, und wenn man nicht aufpasst, stimmt man womöglich einer Geldüberweisung zu, nur weil die E-Mail seriös wirkt. Betrüger haben die Kunst perfektioniert, Logos überzeugend zu gestalten, den Absendernamen an die Namen Ihrer Lieferanten anzupassen und der Betreffzeile genau die richtige Dringlichkeit zu verleihen. Letztendlich können sie selbst die Klügsten unter uns täuschen.

Das eigentliche Problem besteht jedoch darin, dass man beim Empfang einer E-Mail deren Echtheit in der Regel anhand des Sichtbaren überprüft. Ich habe einmal über eine Checkliste gesprochen, die man vor dem Öffnen von PDF-Dateien verwenden sollte.Bevor man jedoch von der Echtheit einer E-Mail ausgeht, müssen einige Kriterien überprüft werden. Die relevanten Informationen finden sich häufig in den Metadaten.
Schnelle Links
Das Feld „Von“ beweist nicht, wer die E-Mail gesendet hat.
Die Authentifizierung überprüft die Domain, nicht die Marke.
Vertraue nicht blindlings dem angezeigten Namen, denn letztendlich sagt er nichts aus. Das ist natürlich meist offensichtlich, besonders wenn du Gmail oder Outlook nutzt, aber das liegt nur an der Funktionsweise dieser E-Mail-Clients: Sie priorisieren Benutzerfreundlichkeit vor Verifizierung.
Der Erhalt einer E-Mail mit dem eindeutigen Betreff „PayPal-Sicherheit“ bedeutet nicht, dass diese von PayPal stammt. Der tatsächliche Absender könnte jemand anderes sein. [E-Mail geschützt] Das Ersetzen des kleinen „L“ in PayPal durch die Ziffer „1“ kann knifflig sein, wenn es schnell gehen muss. Um den tatsächlichen Absender zu sehen, überprüfen Sie den Header. Von Die E-Mail-Adresse des Absenders ist in spitzen Klammern gesetzt. Dies allein reicht jedoch nicht aus, um die Echtheit der E-Mail endgültig zu bestätigen. Sie sollten die Quelle der E-Mail überprüfen. Öffnen Sie dazu in Gmail die E-Mail, klicken Sie auf die drei Punkte neben dem Antwortsymbol und anschließend auf „Antworten“. Original zeigenIn Outlook für Desktop gehen Sie zu Datei ->Eigenschaften ->Internet-HeaderIn Apple Mail gehen Sie zu Ansehen ->Nachricht ->Alle HeaderAuf der ursprünglichen Nachrichtenseite sind die drei relevanten Datenpunkte From, Return-Path und Authentication-Results (SPF-, DKIM- und DMARC-Ergebnisse).
Die SPF-, DKIM- und DMARC-Werte sollten sein PASSDies allein beweist jedoch noch nicht die Echtheit. Es zeigt aber, dass die E-Mail ordnungsgemäß authentifiziert wurde, was bedeutet, dass der Absender die technische Kontrolle über die Domain besitzt. Ein Krimineller könnte beispielsweise paypa1-secure.com registrieren und durch die Konfiguration von SPF, die Signierung von Nachrichten mit DKIM und die Implementierung einer DMARC-Richtlinie die technische Kontrolle erlangen.
Auf dieser Ebene ist das wichtigste Indiz für eine gefälschte E-Mail eine Diskrepanz zwischen den Headern (Absender, Return-Path, SPF/DKIM-Ergebnisse). Stellen Sie sicher, dass die sichtbare Absenderadresse mit der Domain im Return-Path übereinstimmt und überprüfen Sie, ob die SPF-IP-Adressen zur tatsächlichen Markendomain führen. Wenn all dies bestätigt ist, ist die Wahrscheinlichkeit hoch, dass die E-Mail echt ist.
Ihr E-Mail-Client gibt sein Bestes, um Phishing-Angriffe zu erkennen, aber kein Filter ist perfekt. Raffinierte Angriffe, neu registrierte Domains und über kompromittierte Konten geleitete E-Mails umgehen regelmäßig die automatisierten Abwehrmechanismen..
Die Zeichenkette „Received“ zeigt an, woher die E-Mail tatsächlich stammt.
Jeder Mailserver hinterlässt Spuren, die Angreifer nur schwer kontrollieren können.
Wenn ein E-Mail-Server eine Nachricht verarbeitet, fügt er die Zeile „Received“ am Anfang des Headers hinzu. Ein Angreifer kann diese „Received“-Zeilen fälschen, bevor die E-Mail das System verlässt. Der eingehende Mailserver fügt jedoch ebenfalls eine Zeile als Teil der „Received“-Zeichenkette hinzu. Diese Zeile kann ein Angreifer nicht fälschen. Bei einer Diskrepanz sollten Sie der E-Mail misstrauen.
Diese Informationen können Sie weiterhin auf der Seite mit der E-Mail-Quelltextansicht einsehen. Hier ist ein Beispiel für die erste Empfangszeile, in der E-Mail-Anbieter Folgendes akzeptieren:



Empfangen von a74-66.smtp-out.amazonses.com (a74-66.smtp-out.amazonses.com. [54.240.74.66]) durch mx.google.com
Diese Zeile stammt von Google, nicht vom Absender. Sie besagt lediglich, dass Google die E-Mail von der IP-Adresse 54.240.74.66 auf smtp-out.amazonses.com empfangen hat. Um zu prüfen, ob dies plausibel ist, muss ich sie mit den anderen sichtbaren Headern der Nachricht vergleichen.
Bei dieser speziellen Nachricht ist der im Header angezeigte Absender: [E-Mail geschützt] Der Rückpfad ist die Amazon-Domain: amazonses.com. Aus zuvor geprüften Informationen geht hervor, dass SPF die Amazon-SES-IP-Adresse 54.240.74.66 und DKIM makeuseof.com erfolgreich geprüft haben. Alles ist schlüssig. Es ist üblich, dass Unternehmen Benachrichtigungen über die Amazon-SES-Infrastruktur versenden, daher passt das Gesamtbild.
Eine legitime E-Mail durchläuft einen Routing-Pfad, der Folgendes umfasst:
- Anerkannter Postdienst
- Server-Matching-Authentifizierung
- Es gibt keinen beliebigen Hosting-Anbieter in der Kette (es muss sich um eine anerkannte E-Mail-Service-Plattform handeln).
Gefälschte E-Mails hinterlassen in der Regel eine Spur, indem der Dienstanbieter eine Nachricht von einem nicht zugehörigen VPS, einer ungewöhnlichen Domain oder einer IP-Adresse erhält, die nicht mit dem beworbenen Absender in Verbindung steht.
Obwohl all dies im Allgemeinen zutrifft, ist zu beachten, dass auch komplexere Angriffe über kompromittierte legitime Konten oder bekannte Cloud-Dienste erfolgen können. Das Fehlen dieser Warnsignale garantiert daher keine hundertprozentige Legitimität.
Verzerrungen der Nachrichten-ID und des Umschlags deuten auf ungenügendes oder massenhaftes Phishing hin.
Die Details der Infrastruktur stimmen selten mit der Marke überein, die imitiert wird.
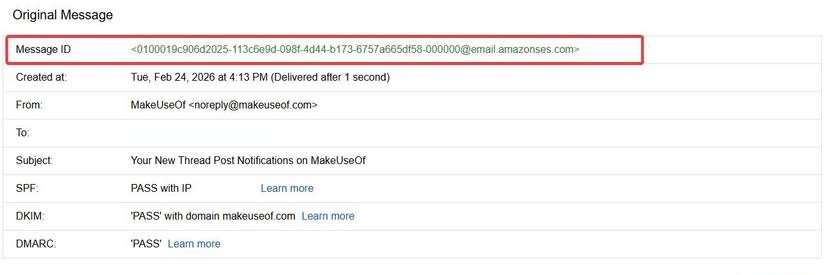
Das Feld „Message-ID“ ist ein weiterer wichtiger Eintrag, der nicht übersehen werden sollte. Es ist das erste Element, das Sie auf der Quelltextseite sehen. Es handelt sich um eine global eindeutige Kennung, die vom Server des Absenders generiert wird. Sie liegt typischerweise als lange Zeichenkette vor, die mit der Komponente „@domain“ endet. Achten Sie genau auf diese Domain.
Sie sollten erwarten, dass eine Nachricht von amazon.com eine Message-ID hat, die mit der Amazon-Domain endet. Wenn Sie stattdessen eine Adresse wie @cheapmailer.hosting123.net erhalten, ist das ein Warnsignal; ignorieren Sie diese Nachricht nicht.
Es gibt jedoch weitere Hinweise in der Message-ID, die zeigen, dass die Nachricht nicht echt ist:
- Die Message-ID fehlt vollständig.
- Die Message-ID-Formate sind bei nicht miteinander in Zusammenhang stehenden Phishing-E-Mails identisch.
- Köpfe X-Mailer Alt oder seltsam.
- X-Ursprung-IP Exposed bezieht sich auf ein Wohngebiet oder ein kostengünstiges Hosting-Angebot.
Der Grund, warum Message-ID ein so leistungsstarkes Werkzeug zur Erkennung betrügerischer E-Mails ist, liegt darin, dass zwar raffinierte Angreifer diese bereinigen können, beim Massen-Phishing aber oft die Menge Vorrang vor der Raffinesse hat.
Message-ID ist eines der am einfachsten zu fälschenden Elemente für einen Angreifer, daher sollte eine überzeugende Message-ID niemals als Beweis für Authentizität angesehen werden; ihr Wert liegt fast ausschließlich in der Erkennung von faulen oder automatisierten Phishing-Kampagnen, die sich nicht die Mühe machen, sie richtig abzustimmen.
Vereinigung der drei Titel
Gemeinsam ist den drei von mir beschriebenen Titeln, dass sie sich alle mit der Art der Botschaftsvermittlung befassen. Sie berücksichtigen nicht, wie die Botschaft präsentiert wird. Die Vermittlung ist jedoch von entscheidender Bedeutung, da die Präsentation leichter reproduziert werden kann. Zudem hinterlassen Vermittlungselemente Spuren, die als Indikatoren für Authentizität dienen.
بالطبع, Wenn Sie viele unerwünschte Nachrichten erhalten, ist es ratsam, praktische Maßnahmen zu ergreifen, um deren Anzahl zu reduzieren.Denn je mehr es sind, desto größer ist die Wahrscheinlichkeit, dass etwas dabei herausfällt.