Die meisten Online-Betrugsmaschen zielen nach wie vor auf ein einziges Ziel ab: den Diebstahl Ihres Passworts. Wir haben uns angewöhnt, auf gefälschte Anmeldeseiten, verdächtige Links und dringende E-Mails zu achten, in denen wir aufgefordert werden, unsere Zugangsdaten zu „bestätigen“.

Eine neue Angriffswelle auf Microsoft-Konten funktioniert jedoch anders. Die Opfer melden sich auf der echten Microsoft-Website an, führen legitime Sicherheitsüberprüfungen durch und schließen sogar die Multi-Faktor-Authentifizierung erfolgreich ab – dennoch erlangen die Angreifer Zugriff.
Diese Technologie, bekannt als Phishing mit GerätecodeEs stiehlt Ihr Passwort keineswegs. Stattdessen verleitet es Sie dazu, selbst Zugriff zu gewähren, indem es Microsofts eigenes Authentifizierungssystem genau wie vorgesehen nutzt.
Schnelle Links
Die Anmeldung mit einem Gerätecode ist wirklich nützlich.
Möglicherweise haben Sie es schon mehrmals benutzt.
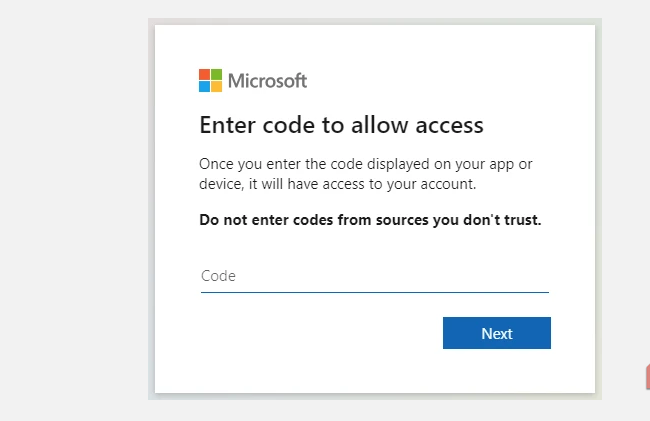
Microsoft unterstützt, wie andere große Technologieunternehmen auch, etwas, das man GeräteautorisierungsablaufDies wird auch als Gerätecode-Anmeldung bezeichnet. Häufiger ist es jedoch so, dass anstelle einer vollständigen Anmeldeseite ein übereinstimmender Anmeldecode auf all Ihren Geräten angezeigt wird, den Sie eingeben müssen, um den Anmeldevorgang abzuschließen.
Das ist wirklich nützlich, insbesondere auf Geräten, die keine vollständige Anmeldeseite anzeigen können, oder wenn Sie sich mit einem Gerät mit eingeschränkter Funktionalität verbinden. Beispielsweise sind Ihnen diese Symbole vielleicht schon auf Ihrem Smart-TV oder beim Anschluss an den Fernseher in Ihrem Hotelzimmer begegnet – beides sind typische Beispiele.
In den meisten Fällen ist dieser Prozess völlig sicher und birgt keinerlei Gefahren. Doch das ändert sich schlagartig, wenn eine bestimmte Sicherheitslücke ausgenutzt wird.
Legitime Funktionen können gegen Sie verwendet werden.
Es nutzt eine gängige Annahme aus
Die Anmeldung per Gerätecode ist äußerst praktisch. Allerdings kann sie ausgenutzt werden, da die Anmeldung standardmäßig davon ausgeht, dass die Person, die den Code eingegeben hat, die Anfrage initiiert hat. Genau hier liegt teilweise die Schwachstelle des Verfahrens.
Kennt ein Angreifer Ihre E-Mail-Adresse oder andere bekannte Kontaktdaten, kann er von seinem eigenen Gerät aus eine Anmeldeanfrage initiieren und so eine eigene Sitzung starten. Microsoft (und andere Technologieunternehmen) generieren dann ein gültiges Gerätetoken, das dieser Sitzung zugeordnet ist.



Hier wird die Sache kompliziert. Anstatt es selbst zu nutzen, kann der Angreifer den Code direkt an Sie senden, getarnt als ein anderer Prozess, von denen viele bekannte Phishing-Taktiken verwenden:
- Sicherheitswarnung wegen verdächtiger Aktivitäten
- Dringender Hinweis von Microsoft 365
- Nachrichten von Teams oder vom IT-Support
- Geschäftliche oder sonstige E-Mail-Anfragen
Die Anfrage leitet Sie zur offiziellen Microsoft-Anmeldeseite weiter und fordert Sie auf, den bereitgestellten Code einzugeben, um Ihr Konto zu „sichern“ oder zu „verifizieren“. Hier beginnt der nächste Schritt des Angriffs. Sie befinden sich nicht auf einer gefälschten Anmeldeseite oder einem geschickt gestalteten Phishing-Portal: Es handelt sich um eine echte Microsoft-Anmeldeseite, und die Authentifizierungsprüfungen sind real.
Sie geben wie gewohnt Ihren Gerätecode ein, um sich anzumelden, bestätigen die Anfrage und glauben, Ihr Konto sei gesichert. In Wirklichkeit haben Sie jedoch den Angreifer authentifiziert und ihm dabei Ihre Kontoschlüssel preisgegeben.
Während des gesamten Prozesses wird Ihr Passwort niemals preisgegeben, dennoch haben Sie Ihr Konto direkt übergeben.
Warum funktioniert der Gerätecode-Login-Betrug so gut?
Es dreht sich alles um Tradition.
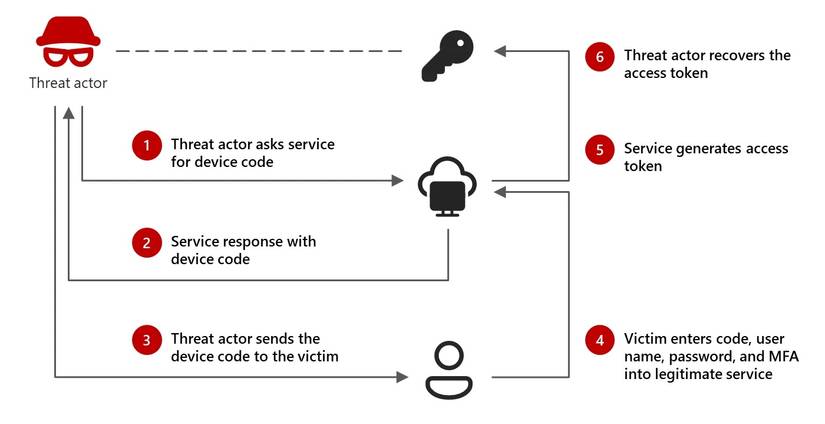
Das größte Problem bei Betrugsversuchen mit Gerätecodes besteht darin, dass sie über die meisten herkömmlichen Phishing-Taktiken hinausgehen. Phishing beinhaltet typischerweise eine geklonte oder ähnliche Anmeldeseite oder ein System, das Anmeldeinformationen abfängt.
Der Phishing-Betrug mit Gerätecode-Login umgeht all das und lässt alles legitim und legal erscheinen. Nun ja, er lässt es nicht einmal „legitim“ aussehen – es ist es tatsächlich, da Sie mit dem Microsoft-Authentifizierungsprozess interagieren. Der ganze Betrug funktioniert, weil alles genau so funktioniert, wie es sollte; es ist nur für Sie etwas andersherum.
Was könnte ein Angreifer also durch die Verwendung Ihres Zugriffstokens erlangen?
Es ist ganz klar eine schlechte Situation, wenn ein Angreifer Unterstützung erhält.
Nach erfolgreicher Authentifizierung stellt Microsoft ein Zugriffstoken aus, das als temporärer Nachweis für die erfolgreiche Anmeldung dient. Das System geht davon aus, dass der Token-Inhaber seine Identität bereits bestätigt hat und ermöglicht so den Zugriff, ohne dass die Anmeldeinformationen wiederholt abgefragt werden müssen.
Die Antwort hängt also davon ab, was der Angreifer tatsächlich aus dem angegriffenen Konto gewinnen kann. Wenn beispielsweise Ihr Outlook-Konto angegriffen wird, kann der Angreifer auf Ihre E-Mails und folglich auf andere mit dieser Adresse verknüpfte Dienste zugreifen (indem er Passwörter zurücksetzt, auf 2FA-Codes zugreift usw.).
Wenn jedoch Ihr Teams-Login ins Visier genommen wird, könnte der Angreifer in das Teams-Konto Ihres Unternehmens gelangen und Zugriff auf die dortigen Daten erhalten.
Wie kann man sich also vor Phishing-Angriffen mit Gerätecode schützen?
Ständige Wachsamkeit, die niemals endet
Letztendlich besteht der beste Schutz vor codebasierten Geräte-Login-Angriffen darin, zu verstehen, wie der Geräte-Login tatsächlich funktioniert. Selbst grundlegende Kenntnisse der Geräte-Login-Prozesse bieten Schutz. Von diesem Phishing-Angriff.
Kurz gesagt: Geräte-Anmeldecodes werden nur angezeigt, wenn Sie sich selbst auf einem anderen Gerät anmelden. Microsoft sendet Ihnen keinen zufälligen Code zur Sicherung Ihres Kontos, genauso wenig wie Sie per E-Mail nach Ihrem Passwort gefragt werden oder einen Code für die Zwei-Faktor-Authentifizierung (2FA) bestätigen müssen.
Das betrifft nicht nur Microsoft. Kein Unternehmen, ob aus der Technologiebranche oder anderswo, sollte Sie nach diesen Informationen fragen. Sie sind privat und gehören allein Ihnen.
In den meisten Fällen können Sie gängige Sicherheitsregeln befolgen, um Phishing-Betrug zu erkennen:
- Geben Sie niemals einen Anmeldecode ein, der Ihnen per E-Mail, Chat oder SMS zugesendet wurde.
- Unerwartete Authentifizierungsanfragen werden genauso behandelt wie Passwortanfragen.
- Wenn Sie eine MFA-Aufforderung erhalten, die Sie nicht ausgelöst haben, lehnen Sie diese sofort ab.
- Überprüfen Sie regelmäßig Ihre Microsoft-Anmeldeaktivitäten auf unbekannte Anwendungen oder Sitzungen.
Denken Sie daran, dass Authentifizierungscodes Berechtigungen und keine Verifizierungsschritte sind. Wenn der Prozess nicht gestartet wurde, hat ihn jemand anderes gestartet.