Die Einrichtung Ihres Heimnetzwerks scheint recht einfach. Ihr Internetanbieter (ISP) übernimmt bereits die ganze Arbeit für Sie; Sie müssen lediglich Ihr WLAN-Passwort eingeben, um loszulegen. Sicher, das ist alles, was Sie für eine Internetverbindung benötigen, aber Ihr Router ist nicht so sicher, wie Sie vielleicht denken.

Ich dachte, mein WLAN-Netzwerk sei sicher, bis ich die Einstellungen meines Routers überprüfte.Die Untersuchung der offenen Ports offenbarte jedoch weitaus größere Risiken. Von außen schien alles in Ordnung, doch im Hintergrund reagierte mein Router unbemerkt auf Anfragen aus dem offenen Internet über Ports, die ich nie bewusst freigegeben hatte.
Schnelle Links
Was bedeutet ein offener Port in Ihrem Netzwerk genau?
Es ist nicht nur eine Zahl – es ist eine offene Tür.

Stellen Sie sich Ihr Heimnetzwerk wie ein Gebäude und Ihren Router als Haupteingang vor. Jeder Port ist wie eine nummerierte Tür in diesem Gebäude. Normalerweise lässt Ihr Router Datenverkehr nur dann durch, wenn etwas in Ihrem Netzwerk eine Kommunikation initiiert, beispielsweise wenn Ihr Browser eine Webseite lädt.
Ein offener Port, der im Internet zugänglich ist, bedeutet, dass jeder direkt darauf zugreifen kann. Das ist nicht grundsätzlich schlecht oder unsicher, da manche Dienste dies tatsächlich benötigen, beispielsweise Spielserver, Fernzugriffssysteme oder Medienserver. Allerdings stellt jeder offene Port ein potenzielles Einfallstor für Angriffe dar, wenn die dahinterliegende Hardware schwach, veraltet oder falsch konfiguriert ist. Ein paar übersehene Kontrollkästchen oder Standardeinstellungen können dieses abstrakte Risiko unbemerkt in eine sehr reale Bedrohung verwandeln.
So überprüfen Sie Ihren Router auf offene Ports
Einfache Werkzeuge, die jeder benutzen kann
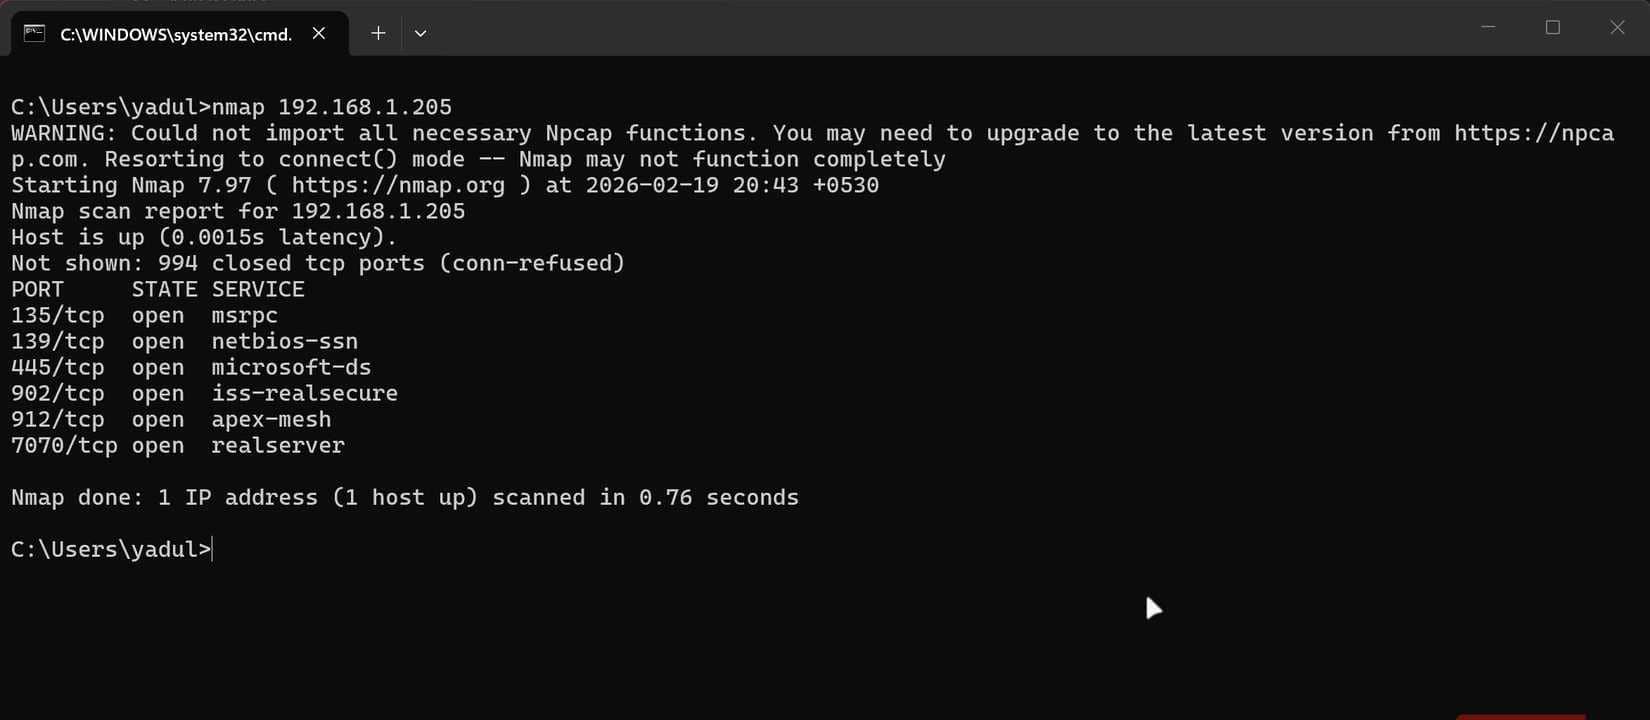
Um herauszufinden, worauf die Außenwelt zugreifen kann, müssen Sie Ihre öffentliche IP-Adresse vom Internet aus überprüfen, nicht innerhalb Ihres Netzwerks oder WLANs. Am einfachsten geht das mit browserbasierten Tools wie beispielsweise [Name des Tools einfügen]. YouGetSignal-Tool zum Scannen offener Ports أو PortChecker Oder ähnliche Websites. Diese Tools erkennen in der Regel automatisch Ihre öffentliche IP-Adresse und scannen eine Reihe gängiger offener Ports.
Für einen tiefergehenden, technischen Einblick können Sie Nmap verwenden. Nach der Installation unter Linux oder macOS kann ein Schnellscan mit folgendem Befehl durchgeführt werden:
nmap -Pn -F IHRE_ÖFFENTLICHE_IP
Für einen umfassenderen Scan führen Sie Folgendes aus:
nmap -Pn --top-ports 1000 IHRE_ÖFFENTLICHE_IP
Um die Dienste und Versionen anzugeben:



nmap -Pn -sV --top-ports 1000 IHRE_ÖFFENTLICHE_IP
Unter Windows lassen sich nach der Installation von Nmap dieselben Befehle in PowerShell oder im Windows Terminal ausführen. Wenn Sie eine grafische Benutzeroberfläche bevorzugen, verwenden Sie Zenmap, geben Sie Ihre externe IP-Adresse ein und führen Sie einen Tiefenscan durch. Um diese Ergebnisse den tatsächlichen Anwendungen auf Ihren Geräten zuzuordnen, verwenden Sie netstat -ano | findstr LISTENING Auf dem Windows-Betriebssystem oder ss -tulpn on Linux oder lsof -i -P | grep LISTEN Auf macOS.
Was ich auf meinem "normalen" Heimrouter entdeckt habe
Die Standardeinstellungen waren nicht so sicher, wie ich angenommen hatte.
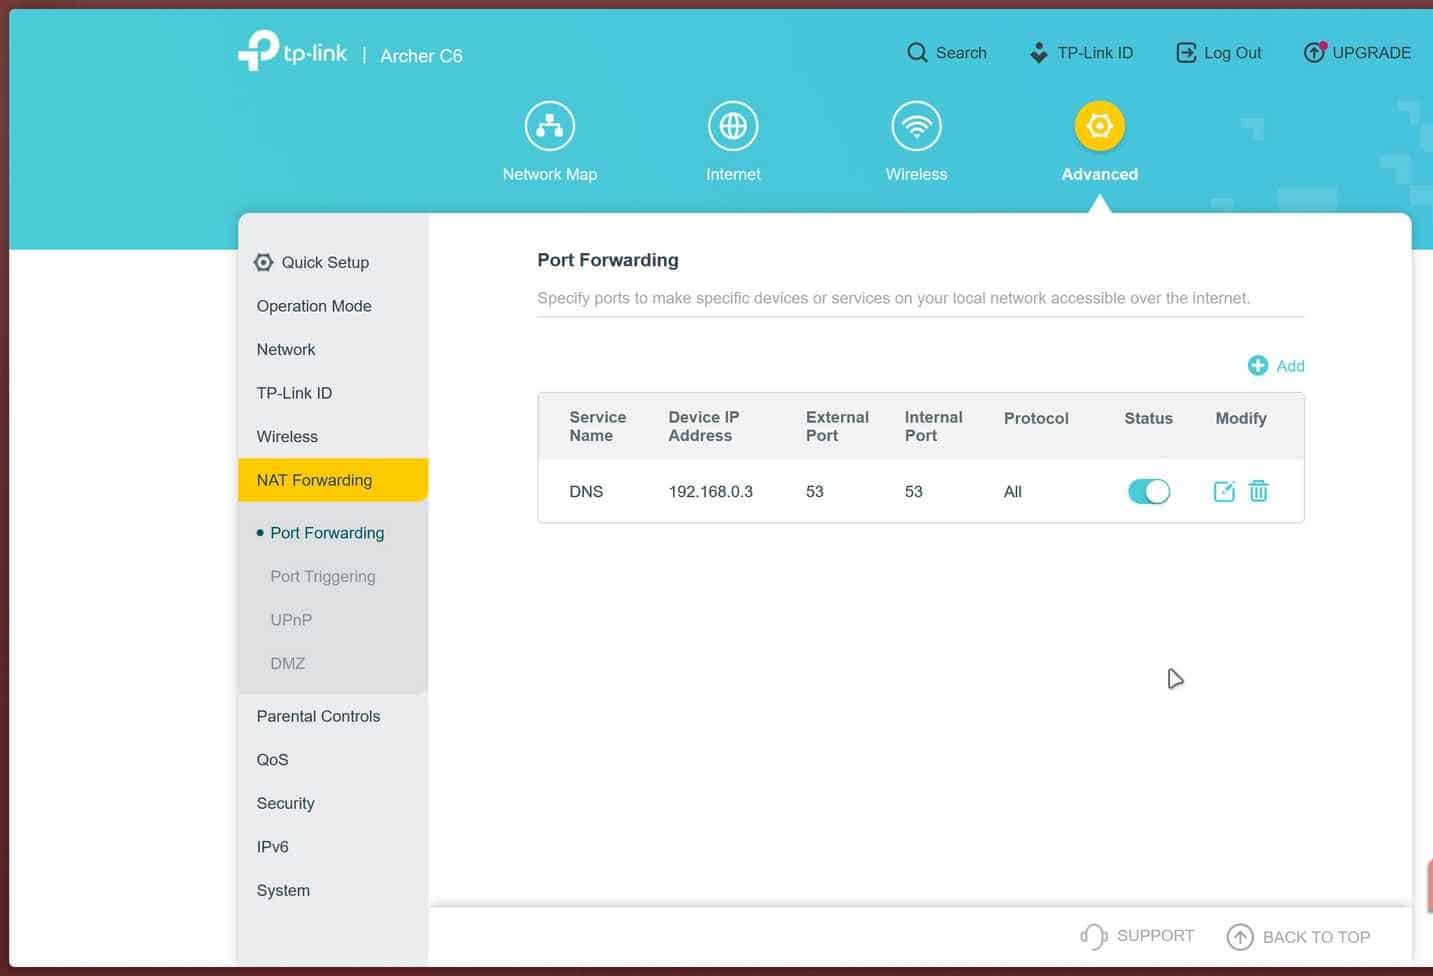
Als ich meinen Heimrouter überprüfte, erwartete ich eine leere Liste. Stattdessen fand ich eine kurze, übersichtliche Liste offener Ports vor. Ein Webport war für die Fernverwaltungsfunktion geöffnet, die mein Internetanbieter stillschweigend aktiviert hatte, um den Router von extern verwalten zu können. Ein zufällig ausgewählter Port mit hoher Berechtigung entpuppte sich als der Port für die Cloud-Backups meines NAS, den ich nach Tests nicht geschlossen hatte. Ein weiterer Port mit hoher Berechtigung war einem Minecraft-Server zugewiesen, den ich zwar vor Monaten deaktiviert, aber nie aus den Portweiterleitungsregeln meines Routers entfernt hatte.
Einzeln betrachtet schien keines dieser Dinge alarmierend. Zusammengenommen bedeuteten sie jedoch, dass die Anmeldeseite meines Routers aus dem Internet erreichbar war und zwei veraltete und selten überprüfte Geräte nur darauf warteten, dass jemand am richtigen Tag den richtigen Portbereich scannte. Scannt man einen typischen Router, stößt man wahrscheinlich auf etwas Vertrautes. Das Ganze erscheint harmlos, bis man sich vor Augen führt, dass Angreifer diese Scans automatisieren und ganze Portbereiche innerhalb von Minuten über Hunderte, wenn nicht Tausende von IP-Adressen durchsuchen können.
Warum stellen ungeschützte Ports ein ernsthaftes Sicherheitsrisiko dar?
Manchmal genügt schon ein einziger offener Port.
Angreifer erraten nicht Ihre IP-Adresse und scannen sie manuell; stattdessen führen sie massive automatisierte Scans im Internet durch und suchen nach Diensten, die auf interessanten Ports antworten. Sobald sie eine Antwort finden, erstellen sie einen Fingerabdruck des Dienstes, überprüfen dessen Version und versuchen dann, bekannte Sicherheitslücken, Standard-Logins oder Credential Stuffing auszunutzen.
Schwache oder Standardpasswörter machen Router und Dienste zu leichten Zielen für Brute-Force-Angriffe, insbesondere angesichts dessen, dass Das Standardpasswort Ihres Routers befindet sich wahrscheinlich in einer öffentlichen Datenbank.Veraltete Firmware und Serversoftware enthalten oft öffentlich zugängliche Sicherheitslücken, die sich leicht kopieren und einfügen lassen. Unbeabsichtigt offengelegte Administrator-Oberflächen geben Ihre Netzwerkschlüssel preis, sobald sich jemand einloggt. Dienste wie offenes FTP (Port 21), SMB (Port 445) oder RDP (Port 3389) können Dateien auslesen oder einen idealen Einstiegspunkt für Angreifer bieten, um tiefer in Ihr Heimnetzwerk einzudringen. Dabei scheint intern alles in Ordnung: Ihr WLAN funktioniert, Streaming läuft, und es gibt keine offensichtlichen Anzeichen dafür, dass Ihr Router unbemerkt auf Anfragen von außen reagiert.
Wie habe ich diese Ports geschlossen und meinen Router gesichert?
Bei bestimmten Einstellungen sind Sie relativ sicher.
Sobald Sie die offenen Ports identifiziert haben, schließen Sie alle nicht benötigten Ports und sichern Sie die übrigen. Melden Sie sich über Ihr Netzwerk auf der Administrationsseite Ihres Routers an, indem Sie die IP-Adresse des Standardgateways (üblicherweise 192.168.0.1 oder 192.168.1.1) in einen Browser eingeben. Falls das Administratorpasswort noch das Standardpasswort vom Aufkleber ist, ändern Sie es umgehend in ein sicheres und individuelles Passwort.
Suchen und deaktivieren Sie anschließend jeglichen Remote-Internetzugang. Diese Optionen finden Sie üblicherweise unter Administration, System oder Verwaltung. Deaktivieren Sie dann UPnP und NAT-PMP unter Erweitert, Netzwerk oder NAT/Weiterleitung, um zu verhindern, dass Geräte unbemerkt Sicherheitslücken in Ihrer Firewall ausnutzen.
Löschen Sie auf der Seite für Portweiterleitung oder virtuelle Server alle Regeln, die Sie nicht mehr kennen oder verwenden, insbesondere solche, die Kameras, NAS-Geräte oder Computer betreffen. Aktualisieren Sie nach Möglichkeit die Firmware Ihres Routers, um bekannte Fehler zu beheben.
Verwenden Sie für alles, was Sie absichtlich offen lassen, starke Passwörter, aktivieren Sie nach Möglichkeit die Zwei-Faktor-Authentifizierung, bevorzugen Sie sichere Protokolle wie SSH oder VPN gegenüber ungeschützten Telnet-, FTP- oder RDP-Verbindungen und beschränken Sie den Zugriff über die IP-Adresse, sofern die Software dies zulässt.
Wenn Sie heute nur eine Sache tun wollen, dann schließen Sie diese Anschlüsse.
Sicherheitssieg in 10 Minuten
Ich begann diese Übung in der Annahme, es handele sich um eine mühsame Überprüfung der Sicherheit. Stattdessen hatten vergessene Geräte, verbliebene Weiterleitungen und der von meinem Internetanbieter ermöglichte Fernzugriff mein gewöhnliches Heimnetzwerk unbemerkt in ein System verwandelt, in das ein beliebiger Bot stolpern und das er zerstören konnte.
Falls Sie Ihr Netzwerk noch nicht auf offene Ports überprüft haben, sollten Sie dies heute Nachmittag unbedingt tun. Führen Sie einen Scan durch, entfernen Sie Portweiterleitungen, deaktivieren Sie die Fernadministration und ändern Sie bitte das Standardpasswort Ihres Routers. Ziel ist nicht absolute Sicherheit – die ist praktisch unmöglich –, sondern Angreifer so abzuschrecken, dass sie sich ein anderes, leichteres Ziel suchen.