VPNs verwenden Verschlüsselung, um die Privatsphäre Ihrer Online-Aktivitäten zu schützen. Es funktioniert, indem Ihr Datenverkehr an einen Remote-Server umgeleitet wird, Ihre IP-Adresse verborgen wird und ISPs, Hacker und andere Parteien daran gehindert werden, Ihre Daten zu überwachen. Es gibt viele Arten von VPNs – lesen Sie weiter, um herauszufinden, welches Sie benötigen.
Der sichere Fernzugriff ist eine der wichtigsten VPN-Anwendungen in Unternehmen. Unternehmen verlassen sich auf Remote-Access-VPNs, um ihren Mitarbeitern von zu Hause aus eine Verbindung zum Unternehmensnetzwerk zu ermöglichen. VPNs sind jedoch nicht nur auf Unternehmen beschränkt. Ein persönliches VPN verbessert Ihre Online-Privatsphäre und gewährleistet freien Zugriff. Da sich VPNs hinsichtlich Funktionen, Protokollen und Serververfügbarkeit stark unterscheiden, sollten Sie das VPN auswählen, das Ihren Anforderungen entspricht.
In diesem Handbuch untersuchen wir die verschiedenen VPN-Typen, ihre Anwendungsfälle und die wichtigsten Faktoren, die Sie bei der Auswahl des besten VPN für Ihre Anforderungen berücksichtigen sollten.

Schnelle Links
Verschiedene VPN-Typen und wann sie eingesetzt werden
Ein VPN ist ein Datenschutztool, das Ihren Internetverkehr verschlüsselt. Dabei wird durch Verschlüsselung ein sicherer „Tunnel“ für Ihre Daten erstellt und diese über einen Remote-Server-Standort geleitet. Manche Leute verwenden VPNs für den Remotezugriff auf Netzwerkressourcen. Dies macht es bei Unternehmen oder Einzelpersonen beliebt, die sicher auf einen Heimserver oder ein NAS-Gerät zugreifen möchten.
Andere verwenden VPNs, um Netzwerkbeschränkungen oder Online-Sperren zu umgehen. Die von einem VPN bereitgestellte Verschlüsselung stellt sicher, dass Sie Sperren bei der Arbeit, in der Schule oder im öffentlichen WLAN umgehen können, ohne von Netzwerkadministratoren überwacht zu werden. Dies ist nützlich, um Netflix zu streamen, auf Discord zuzugreifen oder auf Facebook zuzugreifen, ohne bei der Arbeit erkannt zu werden. Außerdem können damit Firewalls umgangen und auf geografisch eingeschränkte Inhalte zugegriffen werden.
Ein VPN kann auch die staatliche Zensur in Ländern wie den Vereinigten Arabischen Emiraten und China umgehen. Darüber hinaus können Nutzer auf Geschäfts- oder Urlaubsreisen auf regionale Dienste wie Online-Banking oder Streaming-Plattformen zugreifen. Ein VPN kann Ihre Daten vor Hackern schützen, insbesondere in öffentlichen WLAN-Netzwerken.
Sie sollten die verschiedenen verfügbaren Typen verstehen, um das richtige VPN für Ihre Anforderungen auszuwählen. Es ist wichtig, ein seriöses VPN zu wählen, das starke Sicherheitsfunktionen und eine globale Serverinfrastruktur bietet.
VPNs fallen im Allgemeinen in zwei Hauptkategorien:
- Persönliche VPNs (Verbraucherorientierte VPNs)
- VPNs für Unternehmen (VPNs für Unternehmen)
Die meisten privaten Internetnutzer benötigen ein persönliches, clientbasiertes VPN. Diese Art von persönlichem VPN ist online per Abonnement verfügbar. Es kann auf einer Vielzahl von Geräten verwendet werden, da es Apps für Windows, Mac, iOS, Android, Firestick und Router bietet. Persönliche VPNs bieten normalerweise flexible Abonnementoptionen und benutzerfreundliche Schnittstellen.
Was sind die fünf Haupttypen von VPNs?
Obwohl VPNs grob in private und geschäftliche VPNs eingeteilt werden können, gibt es auch zusätzliche Unterkategorien. Hier sind die fünf gängigsten VPN-Typen:



Arten von persönlichen VPNs:
- Clientbasiertes Consumer-VPN: Das beliebteste persönliche VPN, das von Einzelpersonen verwendet wird, um die Privatsphäre zu verbessern, Standort-Spoofing zu betreiben und Netzwerkbeschränkungen wie Geoblocking oder staatliche Zensur zu umgehen. Sie werden auch als kommerzielle VPNs bezeichnet.
- Erstellen Sie Ihr eigenes VPN: Ein persönliches VPN, das Benutzer auf ihrem eigenen Server oder Computer einrichten. Sie bieten zwar eine Einrichtungskontrolle, erfordern jedoch technisches Fachwissen und sind im Vergleich zu abonnementbasierten VPNs in Bezug auf Datenschutz und Standortflexibilität eingeschränkt. Sie werden auch als selbstverwaltete VPNs bezeichnet.
Arten von VPNs für Unternehmen:
- Remote-Zugriff-VPN: Ein clientbasiertes VPN, mit dem Mitarbeiter von Remote-Standorten aus eine sichere Verbindung zum Netzwerk ihres Unternehmens herstellen können. Darüber hinaus können Verbraucher damit sicher auf Heimressourcen zugreifen. Es wird normalerweise für Richtlinien zur Remote-Arbeit verwendet.
- Site-to-Site-VPN: Ein VPN dient der sicheren Verbindung mehrerer Bürostandorte. Sie werden häufig von größeren Organisationen mit Niederlassungen oder verteilten Partnern implementiert. Auch als Zweigstellen-VPNs bekannt.
- VPN für Unternehmensnetzwerke: Bietet verschlüsselten Zugriff auf die internen oder externen Netzwerke (Intranets und Extranets) eines Unternehmens und ermöglicht so den sicheren Datenaustausch, Zugriff und die Zusammenarbeit in einer geschützten Umgebung. Auch als Enterprise-VPNs bekannt.
Wann sollte ich ein persönliches VPN verwenden?
Wenn Sie das Internet zu Hause nutzen und nach Online-Privatsphäre oder einer Möglichkeit zur Umgehung von Beschränkungen suchen, benötigen Sie ein persönliches VPN. Es gibt Dutzende private VPNs zu unterschiedlichen Preisen, die jeweils unterschiedliche Funktionen und Anwendungsfälle bieten. Aus diesem Grund ist es wichtig, VPN-Anbieter sorgfältig zu prüfen, bevor Sie sich für einen entscheiden.
Eines sollte man unbedingt bedenken: Der Preis ist nicht immer ein Indikator für Qualität. manche Kostengünstige VPNs Es bietet eine Leistung, die seinen Preis übersteigt. Andererseits haben wir einige teure VPNs getestet, denen grundlegende Sicherheitsfunktionen fehlen oder die unter Datenlecks leiden. Aus diesem Grund ist es wichtig, einen VPN-Anbieter nicht nur aufgrund des Preises, sondern auch aufgrund der Sicherheit, Zuverlässigkeit und der angebotenen Funktionen auszuwählen. Später in diesem Handbuch identifizieren wir persönliche VPNs, die zuverlässig, hochwirksam und erschwinglich sind.
Um Benutzern zu helfen, nicht vertrauenswürdige VPNs zu vermeiden, verwenden wir: Eine strenge Methode zum Testen von VPNs Um die sichersten, zuverlässigsten und vielseitigsten persönlichen VPNs zu identifizieren. Unsere Empfehlungen bieten funktionsreiche Apps für alle gängigen Plattformen und vollständig getestete Netzwerke, die Ihnen Online-Sicherheit und Zugriff auf blockierte Websites bieten können.
Hier sind einige häufige Gründe, warum Einzelpersonen ein persönliches VPN verwenden:
- Verhindern Sie, dass ISPs Ihre Online-Aktivitäten verfolgen oder eine obligatorische Datenspeicherung durchführen.
- Verhindern Sie, dass lokale Netzwerke und ISPs Ihren Webbrowserverlauf zu Marketing- oder Überwachungszwecken erfassen.
- Kommunizieren Sie online, ohne dass ISPs und Behörden Ihre Identifikationsdaten erfassen.
- Surfen Sie frei im Internet, fernab von staatlichen Überwachungs- und Datenerfassungsprogrammen.
- Verhindern Sie, dass Netzwerkadministratoren Ihre Aktivitäten in Ihrem WLAN zu Hause, an öffentlichen Hotspots, in Arbeitsnetzwerken oder im Schul-WLAN überwachen.
- Umgehen Sie die staatliche Internetzensur, die den Zugriff auf bestimmte Websites einschränkt.
- Nutzen Sie öffentliche WLAN-Netzwerke privat, ohne das Risiko, dass Hacker Ihre Daten abfangen.
- Verbergen Sie Ihre IP-Adresse vor Websites, Apps und Diensten, um Ihre Online-Privatsphäre zu schützen.
- Schützen Sie Ihre IP-Adresse durch die Verwendung von Peer-to-Peer-Diensten wie BitTorrent, um Tracking und potenzielle Cyber-Bedrohungen zu vermeiden.
- Entsperren Sie soziale Medien, Nachrichtenseiten und andere eingeschränkte Inhalte, die möglicherweise von ISPs, am Arbeitsplatz oder in der Schule blockiert werden.
- Verwenden von VoIP-Apps in Ländern, in denen sie blockiert sind.
- Greifen Sie auf regionale Dienste zu, um die Spielsperre zu umgehen, oder nutzen Sie im Urlaub Heimdienste.
- Steigern Sie Ihr Vergnügen, indem Sie beim Ansehen beliebter Streaming-Abonnementdienste auf mehr Videotitel zugreifen.
Kostenlose vs. kostenpflichtige VPNs – Was ist der Unterschied?
Bei der Auswahl eines VPN für den persönlichen Gebrauch müssen Sie zwei Haupttypen berücksichtigen: kostenlose VPNs und Premium-VPNs (kostenpflichtig).
Kostenlose persönliche VPNs
Kostenlose VPNs mögen verlockend erscheinen, sind jedoch häufig mit ernsthaften Risiken und Leistungseinschränkungen verbunden. Kostenlose VPNs, die in beliebten App-Stores angeboten werden, haben in der Regel Einschränkungen wie Datenlimits, niedrige Geschwindigkeiten und schwache Sicherheitsmaßnahmen (oder Schwerwiegende Sicherheitslücken). Sogar einige kostenlose VPNs Verfolgen und verkaufen Sie Benutzerdaten An Dritte. Daher stellt die Verwendung kostenloser VPNs eine Bedrohung für die Sicherheit Ihrer Geräte dar.
Wenn Sie ein kostenloses VPN verwenden möchten, sollten Sie unbedingt ein seriöses Premium-VPN wählen, das ein kostenloses Basispaket anbietet. Diese Art von kostenlosem VPN ist zuverlässig, da es starke Datenschutz- und Sicherheitsfunktionen bietet. Allerdings sind Benutzer auf bestimmte Serverstandorte beschränkt und es gelten monatliche Downloadlimits. Dadurch wird die monatliche VPN-Nutzung begrenzt, d. h. Sie müssen ein Upgrade durchführen, wenn Sie Inhalte streamen oder andere datenintensive Aufgaben ausführen möchten.
Kostenpflichtige persönliche VPNs
Kostenpflichtige VPNs bieten Verbrauchern ihre Dienste über ein Abonnementmodell an. Endbenutzer können ein Abonnement mit einer Laufzeit von einem Monat bis zu zwei Jahren abschließen (die Optionen variieren je nach VPN-Anbieter, prüfen Sie daher bitte deren Website). Beliebte Verbraucher-VPNs bieten Benutzern, die längere Abonnements abschließen, Rabatte an. Das bedeutet, dass Sie durch den Abschluss eines längerfristigen Tarifs Geld sparen können.
Kostenpflichtige VPNs bieten bessere Sicherheit, höhere Geschwindigkeiten, zuverlässigen Kundensupport und erweiterte Datenschutzfunktionen, wie etwa eine No-Logs-Richtlinie und eine Auswahl an Protokollen. Premium-VPNs können Sperren außerdem zuverlässiger umgehen. Beispielsweise benötigen Sie ein kostenpflichtiges VPN, um im Urlaub auf Ihr Netflix-Konto zuzugreifen. Dies liegt daran, dass führende Streaming-Dienste kostenlose VPNs bereits blockiert haben.
Wichtig zu bedenken ist, dass die Wahl eines kostenpflichtigen VPN-Dienstes für mehr Sicherheit und Zuverlässigkeit sorgt. Dies macht kostenpflichtige VPNs für datenschutzbewusste Benutzer zu einer viel besseren Option.
Worin unterscheiden sich persönliche VPNs? Wie wählen Sie das für Sie passende aus?
Es stehen im Internet Dutzende private VPNs zur Verfügung, doch nicht alle weisen die gleiche Qualität auf. Sie sollten Ihren Anbieter daher sorgfältig auswählen. Einige VPNs zeichnen sich durch hohe Geschwindigkeit aus und sind daher ideal für Streaming, Videoanrufe, Torrenting und Gaming. Während andere VPNs Sicherheit oder Erschwinglichkeit priorisieren.
Benutzer können basierend auf ihren spezifischen Anforderungen ein persönliches VPN auswählen. Glücklicherweise bieten einige VPNs eine hervorragende Rundum-Leistung. Das bedeutet, dass Sie ein schnelles, sicheres und vielseitiges VPN erhalten – zu einem Preis, der ein hervorragendes Preis-Leistungs-Verhältnis bietet.
Zu den Hauptunterschieden zwischen persönlichen VPNs gehören:
- MerkmaleDie von persönlichen VPNs angebotenen Funktionen unterscheiden sich erheblich. Die besten persönlichen VPNs verfügen über eine große Auswahl an Apps, globale Servernetzwerke und wertvolle Datenschutzfunktionen wie AES-Verschlüsselung, einen Kill Switch, Multi-Hop-Verbindungen, dedizierte IP-Adressen und Verschleierung, um Ihre VPN-Nutzung vor Ihrem ISP zu verbergen.
- VerlässlichkeitPremium-VPNs investieren in sichere Server und starke Verschlüsselung, während kostenlose oder günstige VPNs unter Ausfallzeiten oder mangelnder Sicherheit leiden können. Die besten VPNs bieten eine No-Logs-Richtlinie, was bedeutet, dass sie die Aktivitäten ihrer Benutzer niemals aufzeichnen.
- BenutzerfreundlichkeitEinige VPNs sind speziell auf Streaming-, Torrent- oder Gaming-Anforderungen ausgerichtet, während andere eher allgemeine Zwecke erfüllen. Wir sind stets bemüht, VPNs zu finden, die eine Reihe von Nebenfunktionen und Servern für unterschiedliche Zwecke bieten, darunter den Zugriff auf beliebte Streaming-Plattformen wie Netflix, Hulu, HBO Max, Amazon Prime Video und mehr.
- السعرEin persönliches VPN kann zwischen 2 und 15 US-Dollar pro Monat kosten. Wichtig zu bedenken ist, dass es viele Premium-VPNs im Preisbereich von 2 bis 5 US-Dollar gibt. Sie müssen also nicht viel Geld ausgeben, um ein zuverlässiges VPN zu erhalten.
Was sind die besten persönlichen VPNs?
Nachfolgend haben wir die besten VPNs für Personen identifiziert, die Online-Privatsphäre und -Sicherheit sowie uneingeschränkten Zugriff auf Inhalte suchen. Unsere Experten haben diese Netzwerke sorgfältig getestet und ausgewählt, weil sie das beste Preis-Leistungs-Verhältnis bieten.
Häufig verwendete VPNs:
- NordVPN: Das beste derzeit verfügbare persönliche VPN. NordVPN ist ein funktionsreiches VPN mit starker Verschlüsselung, hohen Geschwindigkeiten und einem riesigen globalen Servernetzwerk. Dank seiner strikten No-Logs-Richtlinie, der Kill-Switch-Funktion und der Auswahl an Servern in über 100 Ländern ist es ideal für datenschutzbewusste Benutzer.
- Surfshark: Bestes Budget-VPN für Verbraucher. Ermöglicht eine unbegrenzte Anzahl an Geräteverbindungen. Es bietet starke Verschlüsselung, hohe Geschwindigkeiten und einen integrierten Werbeblocker. Es ist ideal für Familien und Benutzer, die ein einfaches, aber leistungsstarkes VPN für Streaming und Sicherheit wünschen.
- IPVanish: Hochgeschwindigkeits-VPN, optimiert für Torrenting und Streaming. Es bietet starke Sicherheitsfunktionen, darunter eine No-Logs-Richtlinie und erweiterte Verschlüsselung. Es ist ideal für Benutzer, die konstante Geschwindigkeiten und zuverlässige Sicherheit benötigen.
- ExpressVPNExpressVPN ist für seine atemberaubenden Geschwindigkeiten und starken Datenschutzfunktionen bekannt und eignet sich perfekt zum Streamen, Spielen und Umgehen der Zensur. Sein Lightway-Protokoll sorgt für eine reibungslose Leistung.
- CyberGhost: Ideal für Anfänger. Bietet dedizierte Server für das Streaming, eine No-Logs-Richtlinie und hervorragende Sicherheitsfunktionen – eine großartige Option für problemlosen Online-Schutz.
- PureVPN: Kostengünstige Option mit starker Verschlüsselung und einem großen Servernetzwerk. Es bietet dedizierte IP-Adressen und Portweiterleitung und ist daher eine solide Wahl für Benutzer, die mehr Kontrolle über ihre VPN-Einstellungen benötigen.
- Proton VPN: Ein hochmodernes VPN aus der Schweiz. Bietet Multi-Hop-Verbindungen und Secure Core-Server. Unsere No-Logs-Richtlinie wurde vollständig geprüft. Es verfügt über Server in mehr als 90 Ländern.
Möchten Sie das beste VPN ohne Risiko ausprobieren?
NordVPN bietet eine 30-tägige risikofreie Testversion mit vollem Funktionsumfang an. Wenn Sie sich über diese Seite anmelden. Sie können das am besten bewertete VPN für Heimanwender einen Monat lang uneingeschränkt nutzen – eine großartige Option, wenn Sie etwas Zeit benötigen, um zu testen, ob dieses VPN das Richtige für Sie ist.
Es gibt keine versteckten Bedingungen – kontaktieren Sie einfach innerhalb von 30 Tagen das Support-Team, wenn Sie entscheiden, dass NordVPN nichts für Sie ist, und Sie erhalten eine volle Rückerstattung. Starten Sie hier Ihre kostenlose Testversion mit NordVPN.
Von VPN-Diensten für Verbraucher angebotene VPN-Protokolle
VPN-Dienste für Verbraucher verlassen sich auf mehrere Protokolle, um die Daten der Benutzer zu schützen. Einige dieser Protokolle bieten besseren Datenschutz und eine bessere Leistung und sind damit führende VPN-Protokolle. Durch Anklicken des Links erfahren Sie mehr über VPN-Protokolle.
Hier ist eine kurze Übersicht über die verschiedenen Protokolle, die in beliebten VPN-Diensten für Verbraucher zu finden sind:
- WireGuard: Modernes, schnelles und leichtes Protokoll. Es gilt als das beste Protokoll für Benutzer, die hohe Geschwindigkeiten und zuverlässige Sicherheit suchen. Ideal für Streaming, Torrenting, Gaming und Videoanrufe.
- OpenVPN: Äußerst zuverlässiges Open-Source-VPN-Protokoll. Es kann mithilfe der AES-256-Verschlüsselung und Perfect Forward Secrecy implementiert werden.
- IKEv2/IPSec: Zuverlässiges VPN-Protokoll, das mit AES-256-Verschlüsselung implementiert werden kann. Geeignet für mobile Geräte durch schnelle Wiederverbindung. Oft das beste auf iOS-Geräten verfügbare Protokoll.
- L2TP/IPSec: Älteres VPN-Protokoll, das aber immer noch sichere Verbindungen bietet. Es wird häufig von Benutzern verwendet, die manuell eine VPN-Verbindung auf ihren Routern einrichten.
- SSTP: Ein spezieller Typ von VPN-Protokoll, der von Microsoft entwickelt wurde.
- PPTP: Das alte VPN-Protokoll bietet aus Datenschutzgründen keine Sicherheit mehr. Es bietet hohe Geschwindigkeiten und eignet sich daher für Streaming oder andere standortändernde Anwendungen, bei denen keine Privatsphäre erforderlich ist.
- NordLynx: Ein benutzerdefiniertes Protokoll, das von NordVPN entwickelt wurde. Es handelt sich um eine modifizierte Version des sicheren WireGuard-Protokolls, das NordVPN-Benutzern schnellere Verbindungen bieten soll.
- Lichtweg: Ein benutzerdefiniertes VPN-Protokoll, das von ExpressVPN entwickelt wurde. Es handelt sich um ein Open-Source-, benutzerdefiniertes Protokoll, das eine schnelle und sichere Kommunikation ermöglicht.
Was sind die wesentlichen Funktionen eines persönlichen VPN?
Wenn Sie nach einem sicheren und zuverlässigen persönlichen VPN suchen, sollten Sie nach einem Dienst suchen, der die folgenden Funktionen umfasst:
- No-Logs-Richtlinie: Diese Richtlinie stellt sicher, dass Ihre Aktivitäten und die von Ihnen verwendeten Server nicht protokolliert werden. Ein VPN speichert keine Protokolle Ihres Webbrowserverlaufs und gibt Ihre Informationen nicht an Dritte weiter. Dies ist für den Schutz Ihrer Privatsphäre im Internet von entscheidender Bedeutung.
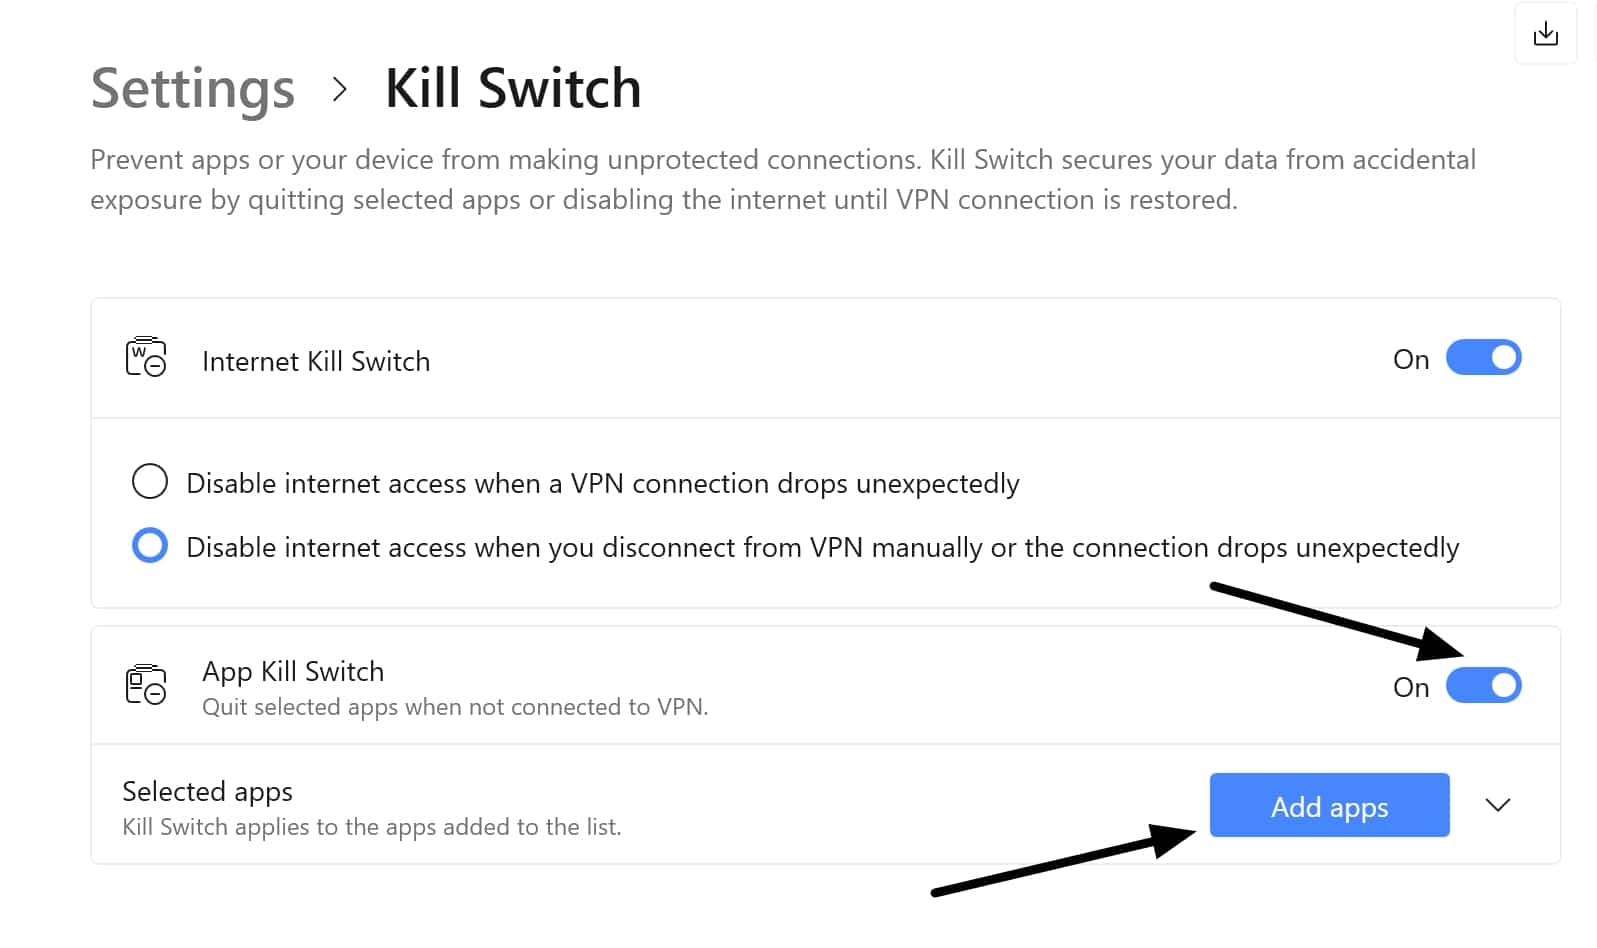
- Notausschalter: Diese VPN-Funktion verhindert Datenverlust, falls die VPN-Verbindung abbricht. Es fungiert als zusätzliche Schutzebene und stellt sicher, dass Ihre Daten bei Verbindungsproblemen nicht offengelegt werden.
- DNS/IP-Leckschutz: Ein VPN verhindert, dass ungeschützte Daten aus dem VPN-Tunnel nach außen gelangen. Diese Lecks können Ihre echte IP-Adresse gegenüber den von Ihnen besuchten Websites offenlegen. Daher ist ein Leckschutz für die Wahrung Ihrer Online-Anonymität von entscheidender Bedeutung.
- Split-Tunneling: Dadurch können Sie auswählen, welche Apps das VPN verwenden. Auf diese Weise können Sie die VPN-Nutzung Ihren Bedürfnissen anpassen und zum Beispiel für bestimmte Anwendungen ein VPN verwenden, für andere aber eine direkte Verbindung aufrechterhalten.
- Verschleierung: Erweiterte VPN-Funktion, die Ihnen dabei hilft, eine Verbindung zu eingeschränkten Netzwerken herzustellen, die VPNs blockieren. Es hilft, Ihre VPN-Nutzung vor ISPs und Regierungsbehörden zu verbergen, und ermöglicht Ihnen, VPN-Einschränkungen zu umgehen.
Was ist ein Always-On-VPN?
Ein Always-On-VPN ist eine Konfiguration oder Funktion, die sicherstellt, dass Ihr Gerät ständig mit einem VPN-Server verbunden ist, wenn dieser aktiv ist. Obwohl sie unterschiedlich funktionieren, bietet ein Always-On-VPN ähnliche Funktionen wie die Funktion „Verbindung beenden“ in VPNs. Dies liegt daran, dass sie jeden Zugriff auf das Internet ohne VPN blockieren.
Diese Funktion verhindert, dass Internetverkehr außerhalb des verschlüsselten VPN-Tunnels fließt, selbst wenn die Verbindung abbricht oder neu gestartet wird. Ein Always-On-VPN kommt Benutzern zugute, die Wert auf Datenschutz und Sicherheit legen, da es kontinuierlichen Schutz bietet, ohne dass eine manuelle Neuverbindung erforderlich ist.
Beispiele für Always-On-VPNs:
- VPNs für Unternehmen: Always-on-VPNs können über Mobile Device Management (MDM)-Tools bereitgestellt werden, um sicherzustellen, dass Mitarbeiter beim Verwenden von Arbeitsgeräten mit einem sicheren Netzwerk verbunden bleiben. Dadurch wird der Zugriff auf Unternehmensressourcen oder das Internet ohne aktive VPN-Verbindung verhindert.
- Mobile Betriebssysteme: Sowohl Android als auch iOS unterstützen Always-On-VPN-Funktionen, sodass Benutzer ihre Geräte so konfigurieren können, dass sie verbunden bleiben. Dies bietet ähnliche Funktionen wie die Funktion „Verbindung beenden“ von persönlichen VPNs in mobilen Apps.
- VPNs für Verbraucher: Viele Premium-VPN-Dienste (wie etwa NordVPN, Surfshark und ExpressVPN) bieten Funktionen zum „Kill Connection“ und zur automatischen Wiederverbindung, die die Always-Connect-VPN-Funktionen mobiler Betriebssysteme nachahmen oder nutzen.
Was sind die Hauptfunktionen eines Always-On-VPN?
- Automatische Verbindung: Diese Art von VPN stellt die Verbindung automatisch wieder her, wenn die Verbindung abbricht oder das Gerät neu gestartet wird, und stellt so sicher, dass keine Sicherheitslücken entstehen. Dies ist insbesondere in Gebieten mit instabilen Internetverbindungen nützlich, da Ihre Online-Privatsphäre und -Sicherheit jederzeit gewahrt bleibt.
- Kein Internetzugang ohne VPN: Die meisten Always-On-VPNs blockieren den Internetzugriff, wenn die VPN-Verbindung verloren geht, und verhindern so, dass unverschlüsselte Daten offengelegt werden. Diese Funktion wird oft als „Kill Switch“ bezeichnet und ist eine wesentliche Schutzebene gegen potenzielle Datenlecks.
- Im Hintergrund arbeiten: Das VPN läuft im Hintergrund und sorgt für nahtlosen Schutz, ohne die Geräteleistung nennenswert zu beeinträchtigen oder den Akku zu entladen. Dies bedeutet, dass Sie Ihr Gerät wie gewohnt weiter verwenden können, ohne sich um das manuelle Ein- oder Ausschalten des VPN kümmern zu müssen.
- Kontinuierlicher Schutz: Ein Always-On-VPN stellt sicher, dass alle Apps und Dienste auf Ihrem Gerät eine VPN-Verbindung verwenden, sodass Ihre Daten jederzeit geschützt sind. Dies ist für den Schutz Ihrer Online-Privatsphäre von entscheidender Bedeutung, insbesondere bei der Nutzung öffentlicher oder ungesicherter WLAN-Netzwerke.
Was ist ein persönliches VPN?
Ein Roll-Your-Own-VPN ist ein virtuelles privates Netzwerk, das der Benutzer selbst einrichtet und verwaltet. Anstatt den VPN-Dienst eines Drittanbieters zu abonnieren, erstellen Einzelpersonen ihren eigenen VPN-Server auf ihrem Heimcomputer oder einem gemieteten Server an einem bevorzugten Standort. Dies ermöglicht die vollständige Kontrolle über Sicherheitseinstellungen, Serverstandort und die gesamte Netzwerkverwaltung. Dieser Netzwerktyp wird von Benutzern bevorzugt, die maximale Kontrolle und Privatsphäre suchen und über das technische Know-how zur Verwaltung verfügen.
Vorteile eines persönlichen VPN:
- Volle Kontrolle: Benutzer können Verschlüsselungsprotokolle und Sicherheitsmaßnahmen genau so konfigurieren, dass sie ihren spezifischen Anforderungen entsprechen, was ihnen eine beispiellose Flexibilität bei der Verwaltung ihrer digitalen Sicherheit gibt.
- Benutzerdefinierten Standort auswählen: Durch das Mieten eines Servers in einem bestimmten Land erhalten Sie garantiert eine statische IP-Adresse in dieser Region und können so auf geografisch eingeschränkte Inhalte zugreifen.
- Selbstversorgung: Ein persönliches VPN macht die Abhängigkeit von VPN-Diensten Dritter überflüssig, verringert die Notwendigkeit, einem Dienst Dritter zu vertrauen, und potenzielle Protokollierungsprobleme und erhöht so die digitale Unabhängigkeit des Benutzers.
Nachteile eines persönlichen VPN:
- Erforderliche technische Kenntnisse: Das Einrichten und Warten eines VPN-Servers erfordert Netzwerk- und Sicherheitskenntnisse, was für Gelegenheitsnutzer ein Hindernis darstellen kann.
- Höhere Kosten: Das Mieten eines Servers verursacht laufende Kosten, die höher sein können als bei einem Standard-VPN-Abonnement, sodass es manchmal eine weniger wirtschaftliche Option ist.
- Eingeschränkte Funktionen: Persönlichen VPNs fehlen in der Regel die erweiterten Funktionen und nützlichen Sicherheitstools, die kommerzielle VPNs bieten, wie etwa ein Kill Switch, Optionen zur Protokollauswahl, Multi-Hop und Anonymität.
- Weniger Serverstandorte: Ein persönliches VPN gibt Ihnen normalerweise nur an einem Standort eine IP-Adresse. Dies unterscheidet sich von VPNs für Verbraucher, die IP-Adressen in Hunderten von Städten auf der ganzen Welt anbieten und so die geografischen Zugriffsoptionen einschränken.
- Hinweise zum Datenschutz: Ein persönliches VPN bietet in Bezug auf die Privatsphäre nicht so viel Schutz wie ein Verbraucher-VPN. Dies liegt daran, dass Sie der einzige Benutzer des VPN sind, wodurch ein Korrelationsangriff möglich sein könnte, um Online-Aktivitäten mit Ihnen in Verbindung zu bringen. Diese Risiken können jedoch durch zusätzliche Sicherheitsmaßnahmen gemindert werden.
Trotz der technischen Herausforderungen bei der Einrichtung persönlicher VPNs können sie eine hervorragende Option für Benutzer sein, die lieber die vollständige Kontrolle über ihre Netzwerksicherheit behalten und ihre IP-Adressen verwalten möchten. Bedenken Sie jedoch, dass gemeinsam genutzte IP-Adressen eine zusätzliche Datenschutzebene bieten, indem Ihre Daten mit denen Hunderter anderer Benutzer vermischt werden, sodass Ihre Identifizierung erschwert wird.
Was ist ein Dual-VPN (Multi-Hop)?
Ein Double-Hop-VPN (oder Multi-Hop-VPN) ist eine VPN-Verbindung, die Ihre Daten über zwei separate VPN-Server leitet. Dieses Verfahren verbessert Ihre Privatsphäre, indem es Ihre private IP-Adresse hinter zwei verschiedenen IP-Adressen verbirgt und Ihre Daten auf dem Weg zu ihrem endgültigen Ziel zweimal verschlüsselt. Erfahren Sie mehr über Duale VPNs.
Der Hauptvorteil eines Multi-Hop-VPN besteht darin, dass es die Wahrscheinlichkeit von Link-Angriffen verringert. Bei einer Dual-VPN-Serverkonfiguration unterscheidet sich die zum Herstellen einer Verbindung mit der Website verwendete IP-Adresse von der IP-Adresse, die zum Zurücksenden von Daten an Ihr Heimnetzwerk verwendet wird. Dieser zusätzliche Schritt fügt eine weitere Verschleierungsebene für Ihre privaten Informationen hinzu und verbessert so Ihren Schutz weiter.
Es ist zu beachten, dass Multi-Hop-VPN-Einstellungen zu erhöhter Latenz (Verzögerung) und verringerter Internetgeschwindigkeit führen können. Daher wird diese Funktion nicht für Streaming oder andere Aufgaben empfohlen, die eine intensive Datenübertragung erfordern. Wenn Ihre Privatsphäre jedoch oberste Priorität hat, sollten Sie ein VPN wählen, das diese Funktion bietet, wie beispielsweise NordVPN.
Welche Arten von VPNs gibt es für Unternehmen?
Bisher haben wir uns mit persönlichen VPNs befasst, dem am häufigsten von Privatanwendern verwendeten Typ aus Gründen der Privatsphäre, des Streamings und der Sicherheit. Um Ihnen einen umfassenden Überblick über die verschiedenen verfügbaren VPN-Typen zu geben, gehen wir im Folgenden auf die unterschiedlichen Typen von Business-VPNs ein.
Fernzugriff über VPN
Remote Access VPN (Client-zu-Server-VPN) dient dazu, eine sichere Verbindung vom Gerät eines Benutzers zu einem privaten Netzwerk bereitzustellen. Dabei wird ein verschlüsselter Tunnel für die übertragenen Daten erstellt, sodass Mitarbeiter aus der Ferne arbeiten können, ohne dass Unternehmensdaten der Gefahr einer Überwachung oder eines Hackerangriffs ausgesetzt werden.
Diese Art von VPN wird häufig für den Fernzugriff auf Unternehmensnetzwerke verwendet. Aber auch Einzelpersonen können davon profitieren, wenn sie einen sicheren Fernzugriff auf persönliche Server, NAS-Geräte und andere private Ressourcen benötigen. Benutzer können beispielsweise von überall auf der Welt sicher auf ihre auf einem Heimserver gespeicherten Dateien zugreifen.
Zu den Authentifizierungsmethoden für Remote-Zugriffs-VPNs gehören Benutzername/Passwort, digitale Zertifikate, Multi-Faktor-Authentifizierung (MFA) oder Single Sign-On (SSO). Diese Sicherheitsfunktionen verhindern den unbefugten Zugriff auf Unternehmensdaten, wenn Mitarbeiter von zu Hause oder einem externen Büro aus arbeiten oder mit einem öffentlichen WLAN-Netzwerk verbunden sind. Diese Funktionen sind von entscheidender Bedeutung, um vertrauliche Daten vor unbefugtem Zugriff zu schützen.
Unternehmen können Remote-Zugriffs-VPNs konfigurieren, um eine rollenbasierte Zugriffskontrolle (RBAC) und hierarchische Sicherheitsbeschränkungen durchzusetzen. Mit dieser Einstellung können Netzwerkadministratoren den Zugriff auf Netzwerkressourcen beschränken und eine strenge Kontrolle über die Netzwerksicherheit behalten. Dieser Ansatz verbessert die Netzwerksicherheit erheblich, indem er nur autorisierten Personen entsprechend ihrer Rollen und Verantwortlichkeiten Zugriff gewährt.
Wer muss für den Fernzugriff ein VPN verwenden?
Hier ist eine Liste der Personentypen, die möglicherweise Zugriff auf ein VPN für den Fernzugriff benötigen:
- Remote-Mitarbeiter, die sicheren Zugriff auf Unternehmenssysteme benötigen, insbesondere bei Verwendung ungesicherter öffentlicher WLAN-Netzwerke.
- Selbstständige oder Auftragnehmer, die Zugriff auf vertrauliche Geschäftsdaten oder -ressourcen benötigen und gleichzeitig die Vertraulichkeit der Informationen gewährleisten müssen.
- Kleine Unternehmen, die ihren Mitarbeitern sicheren Zugriff auf interne Ressourcen bieten und so die Informationssicherheit erhöhen und die Arbeitseffizienz verbessern möchten.
- Unternehmensteams, die ihre Geschäftskommunikation in ungesicherten Netzwerken schützen müssen, insbesondere beim Austausch vertraulicher oder projektspezifischer Informationen.
- Personen, die sicheren Zugriff auf ein Heimnetzwerk, ein NAS-Laufwerk oder ein anderes persönliches System benötigen, das gemeinsamen oder Remote-Zugriff ermöglicht, um ihre persönlichen Daten zu schützen und unbefugten Zugriff zu verhindern.
Beste VPN-Optionen für den Fernzugriff: Ein umfassender Leitfaden
Es gibt viele VPN-Lösungen für den Fernzugriff auf Unternehmensebene, die miteinander konkurrieren und den Anforderungen von Unternehmen jeder Größe gerecht werden. Diese VPNs bieten einen sicheren und skalierbaren Zugriff auf interne Systeme und stellen sicher, dass Mitarbeiter und Freiberufler remote arbeiten können, ohne das Unternehmen stärker Hackerangriffen auszusetzen.
- Cisco AnyConnect: Ein Remote-Access-VPN der Unternehmensklasse mit Multi-Faktor-Authentifizierung, bekannt für seine Zuverlässigkeit und starke Leistung.
- Perimeter 81 Remote-Zugriff VPN: Ein Cloud-VPN, das verschlüsselte VPN-Verbindungen für Remote-Teams bereitstellt. Das VPN ist hochgradig skalierbar und bietet eine kostengünstige Lösung mit einer benutzerfreundlichen Benutzeroberfläche für kleine und mittlere Unternehmen.
- Checkpoint Remote Access VPN: Ein Unternehmens-VPN, das Organisationen mithilfe von Checkpoint-Firewalls und verschlüsselten Tunneln eine sichere Remote-Konnektivität zu Unternehmensressourcen bietet und sich somit als gute Wahl für Unternehmen erweist, die nach erweiterter Sicherheit suchen.
- Fortinet FortiClient: Erweiterte Sicherheitssuite mit vertrauenswürdiger VPN-Funktionalität. IPSec oder SSL VPN bietet sicheren Fernzugriff und ist für seine hohe Leistung und umfassenden Sicherheitsfunktionen bekannt.
Site-to-Site-VPN
Ein Site-to-Site-VPN ermöglicht Unternehmen die sichere Verbindung mehrerer Bürostandorte oder Rechenzentren. Im Gegensatz zu einem Remote-Access-VPN, das einzelne Geräte mit einem Unternehmensnetzwerk verbindet, erstellt ein Site-to-Site-VPN eine verschlüsselte Brücke zwischen zwei oder mehr Netzwerken. Dadurch können mehrere Standorte als eine zusammenhängende Einheit betrieben werden und Mitarbeiter müssen sich nicht mehr über eine Fernzugriffsverbindung bei Remoteressourcen anmelden. Dies steigert die Effizienz der Arbeitsabläufe und sorgt für umfassenden Datenschutz.
Große Unternehmen mit mehreren Niederlassungen nutzen Site-to-Site-VPNs, um den Betrieb mehrerer Bürostandorte als ein einziges privates Netzwerk zu ermöglichen. Dies erleichtert die gemeinsame Nutzung von Ressourcen und die Kommunikation zwischen den Büros.
Ein Site-to-Site-VPN ist die ideale Lösung für Organisationen, die regelmäßig große Datenmengen zwischen Büros austauschen. Ein Site-to-Site-VPN kann Unternehmen auch dabei helfen, konsistente Netzwerkrichtlinien über mehrere Standorte hinweg aufrechtzuerhalten, was für die Einhaltung von Sicherheitsvorschriften erforderlich sein kann. Einige Arten von Site-to-Site-VPNs verwenden erweiterte Verschlüsselungsprotokolle wie IPsec, um maximale Sicherheit zu gewährleisten.
Welche Arten von Site-to-Site-VPNs gibt es?
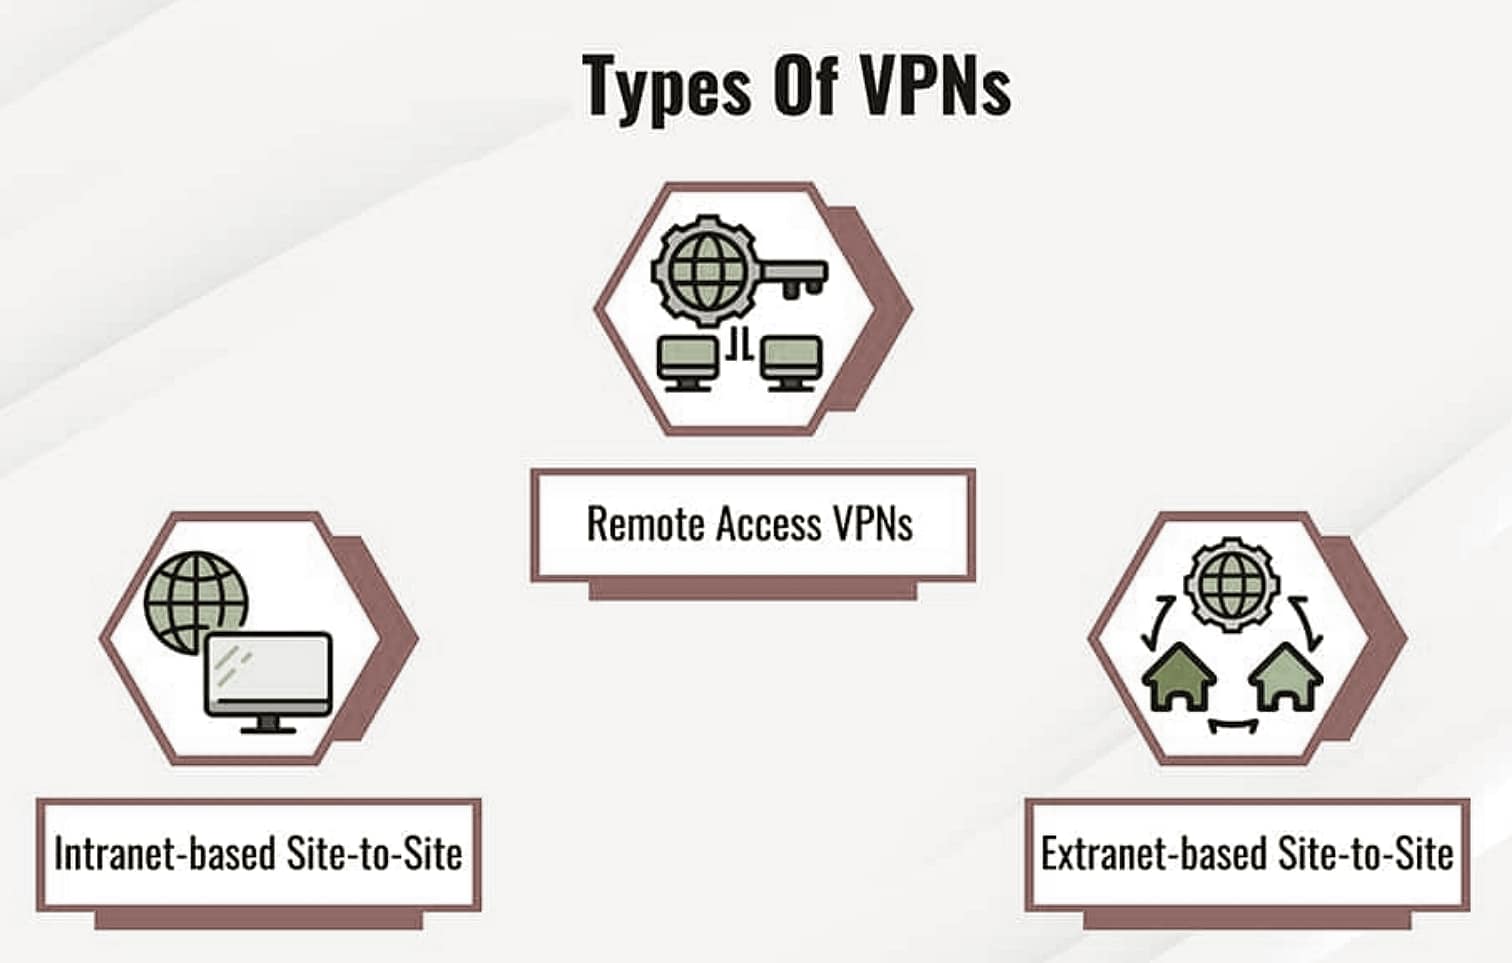
- Site-to-Site-VPN basierend auf Intranet: Diese Netzwerke verbinden mehrere Zweigstellen derselben Organisation und stellen sicher, dass alle Standorte innerhalb eines einzigen, sicheren, privaten Netzwerks betrieben werden. Es wird normalerweise verwendet, um interne Ressourcen wie Datenbanken und Dateiserver sicher zwischen verschiedenen Standorten auszutauschen.
- Extranet-basiertes Site-to-Site-VPN: Diese Netzwerke werden verwendet, um das interne Netzwerk einer Organisation unter Einhaltung strenger Zugriffskontrollen mit externen Partnern, Lieferanten oder Auftragnehmern zu verbinden. Dies ermöglicht eine sichere Zusammenarbeit und den Austausch vertraulicher Informationen mit externen Parteien, ohne die interne Netzwerksicherheit zu gefährden. Diese Netzwerke sind in modernen Lieferketten und Joint Ventures von entscheidender Bedeutung.
Wer sollte ein Site-to-Site-VPN verwenden?
Site-to-Site-VPNs werden von großen Unternehmen mit mehreren Niederlassungen verwendet. Site-to-Site-VPNs werden häufig von Unternehmen verwendet, die über globale Teams verfügen und einen schnellen und zuverlässigen Netzwerkzugriff benötigen. Es wird auch von Organisationen verwendet, die häufig mit externen Geschäftspartnern oder Tochterunternehmen zusammenarbeiten. Sie eignen sich ideal für die Verbindung geografisch verteilter Büronetzwerke und ermöglichen den Datenaustausch und Zugriff auf gemeinsam genutzte Ressourcen so sicher, als handele es sich um ein einzelnes lokales Netzwerk. Dieser Netzwerktyp ist im Vergleich zur Einrichtung dedizierter privater Kommunikationsleitungen eine kostengünstige Lösung.
Welche Site-to-Site-VPN-Lösungen werden häufig verwendet?
- AWS Site-to-Site-VPN: Eine skalierbare VPN-Lösung zur sicheren Verbindung lokaler Netzwerke mit der AWS-Cloud-Infrastruktur, die gleichzeitig eine zentrale Verwaltung und hohe Flexibilität bietet.
- Fortinet SD-WANFortinet SD-WAN kombiniert VPN-Sicherheit und intelligente Netzwerktechnologie, um Geschwindigkeit, Zuverlässigkeit und Sicherheit für Unternehmen zu verbessern und gleichzeitig erweiterte Routing-Technologien zu unterstützen und die Anwendungsleistung zu verbessern.
- Zscaler Privater Zugriff (ZPA): Eine Cloud-basierte, vertrauenslose VPN-Alternative für Unternehmen, die sicheren Zugriff auf Anwendungen bietet, ohne das interne Netzwerk zu gefährden, wobei der Schwerpunkt auf dem Prinzip des geringsten Zugriffsprivilegs liegt.
Was ist ein Unternehmens-VPN?
Große Organisationen nutzen Unternehmens-VPNs, um eine sichere interne Konnektivität und einen sicheren Zugriff auf private Unternehmensressourcen bereitzustellen. Ein Unternehmens-VPN dient dem Schutz interner Systeme und stellt sicher, dass Mitarbeiter kommunizieren, zusammenarbeiten und vertrauliche Daten austauschen können, ohne ihre Aktivitäten dem Internet preiszugeben. Dieser Ansatz erhöht die Informationssicherheit und steigert die Mitarbeiterproduktivität, indem er einen nahtlosen Zugriff auf wichtige Ressourcen ermöglicht.
Mit diesem VPN können Unternehmen strenge Sicherheitsrichtlinien implementieren und so verhindern, dass unbefugte Benutzer auf vertrauliche Dokumente, proprietäre Software oder sensible Kundendaten zugreifen. Dies trägt zum Schutz des geistigen Eigentums des Unternehmens bei und verringert das Risiko von Sicherheitsverletzungen.
Unternehmens-VPNs werden häufig in stark regulierten Branchen wie dem Finanz- und Gesundheitswesen sowie im öffentlichen Sektor eingesetzt. Dadurch können diese Unternehmen die Datenschutzgesetze einhalten, indem sie verhindern, dass Daten im Klartext offengelegt werden – auch bei der internen Kommunikation. Dies stärkt das Kundenvertrauen und bewahrt Unternehmen vor Bußgeldern und rechtlichen Strafen.
Welche Arten von Unternehmen verwenden ein Intranet-VPN?
- Große Unternehmen mit streng vertraulicher interner Kommunikation, bei denen Intranet-VPNs verwendet werden, um vertrauliche Daten zu schützen und den Zugriff darauf einzuschränken.
- Regierungsbehörden, die eine strikte Netzwerksegmentierung erfordern, um eine detaillierte Kontrolle des Zugriffs auf unterschiedliche Informationen und Systeme zu ermöglichen.
- Finanzinstitute, die sensible Transaktionen und Daten durch starke Verschlüsselung und mehrstufige Identitätsprüfung schützen.
- Gesundheitsorganisationen, die mit elektronischen Patientenakten (EMRs) arbeiten, wo Intranet-VPNs die Einhaltung der HIPAA-Vorschriften und anderer Datensicherheitsstandards gewährleisten.
Welche erweiterten VPNs gibt es für Unternehmen?
Für Unternehmen, die Fernzugriff oder Site-to-Site-Sicherheit benötigen, stehen verschiedene Arten erweiterter VPN-Konfigurationen zur Verfügung. Diese fortschrittlichen VPN-Lösungen bieten verbesserte Zugriffskontrolle, native Cloud-Sicherheit und erhöhten Netzwerkschutz. Nachfolgend haben wir drei Technologien aufgelistet, die Unternehmen neben herkömmlichen VPN-Konfigurationen verwenden, um zusätzliche Kontrolle und Sicherheit zu erreichen.
1. Zero Trust-Netzwerkzugriff (ZTNA)
ZTNA unterstützt Unternehmen bei der Sicherung ihrer Netzwerkressourcen durch die kontinuierliche Überprüfung der Benutzeridentität und Gerätesicherheit. Im Gegensatz zu herkömmlichen VPNs, die davon ausgehen, dass jeder innerhalb des Netzwerks vertrauenswürdig ist, basiert Zero Trust Network Access (ZTNA) auf dem Modell „niemals vertrauen, immer überprüfen“. Dadurch wird sichergestellt, dass nur autorisierte Benutzer auf bestimmte Ressourcen zugreifen können. Dies verhindert die laterale Migration durch Angreifer im Falle des Diebstahls von Anmeldeinformationen oder der Kompromittierung eines Geräts. Dieser Ansatz verbessert die Netzwerksicherheit erheblich, indem er die Angriffsfläche verringert und das Prinzip der geringsten Privilegien implementiert. Dadurch wird es für böswillige Akteure schwierig, sich innerhalb des Netzwerks zu bewegen, selbst wenn ein Einstiegspunkt kompromittiert ist.
2. Softwaredefinierter Perimeter (SDP)
Ein Software-Defined Perimeter (SDP) macht das Netzwerk eines Unternehmens für nicht autorisierte Benutzer unsichtbar und ermöglicht nur autorisierten Benutzern den Zugriff auf Netzwerkressourcen. Im Gegensatz zu herkömmlichen VPNs, die Benutzern Zugriff auf das gesamte Netzwerk gewähren, gewährt SDP nur Zugriff auf das, was der Benutzer benötigt. Dadurch erhalten die Informationssicherheitsadministratoren eine detaillierte Kontrolle über das Netzwerk und die Wahrscheinlichkeit, dass Hacker Schwachstellen für Angriffe finden, wird verringert. Dieser Ansatz verbessert die Netzwerksicherheit erheblich, indem er die Angriffsfläche effektiv reduziert, da die Netzwerkinfrastruktur vor der Außenwelt verborgen ist und es böswilligen Akteuren so schwer gemacht wird, sie anzugreifen.
3. Secure Access Service für Edge-Architektur (SASE)
SASE kombiniert VPN-Sicherheit mit Cloud-Schutztechnologien. Anstatt den Datenverkehr über einen zentralen Server zu leiten, nutzt SASE Cloud-Server, um die Remote-Arbeit zu beschleunigen. Es umfasst außerdem eine Zero Trust-Firewall und -Sicherheit zur Verbesserung der Netzwerksicherheit und bietet umfassenden und integrierten Schutz für Daten und Anwendungen in modernen Geschäftsumgebungen.
Was ist ein virtueller privater Server (VPS)?
Ein virtueller privater Server (VPS) unterscheidet sich von einem virtuellen privaten Netzwerk (VPN). Ein virtueller privater Server ist ein virtueller Server, den Sie von einem Hosting-Anbieter mieten. VPS-Server werden zum Hosten von Websites oder anderen privaten Anwendungen verwendet. Im Gegensatz zu einem VPN verschlüsselt ein VPS Ihre Internetverbindung nicht. Es ist jedoch möglich, mit einem VPS ein selbstgehostetes VPN (Ihr eigenes VPN) einzurichten. Ein VPS ist im Wesentlichen ein in sich geschlossener virtueller Computer mit dedizierten Ressourcen (Speicher, CPU, Speicherplatz), der auf einem physischen Server ausgeführt wird und Ihnen mehr Kontrolle gibt als beim gemeinsam genutzten Webhosting.
Häufig gestellte Fragen zu VPN-Typen
Wird ein VPN mein Internet verlangsamen?
Ja. Selbst die schnellsten VPNs können Ihre Internetgeschwindigkeit aufgrund der Verschlüsselung und der Notwendigkeit, Ihre Daten über weitere Wege zu leiten, leicht verlangsamen. Die gute Nachricht ist, dass Premiumdienste wie NordVPN und Surfshark Hochgeschwindigkeitsserver und schnelle Protokolle wie OpenVPN UDP und Wireguard bieten. Dadurch wird sichergestellt, dass das VPN Ihre Internetgeschwindigkeit annähernd auf der Geschwindigkeit hält, die sie ohne VPN wäre.
Wenn Sie Ihr Internet mithilfe eines VPN schneller machen möchten, funktioniert dies nur unter bestimmten Bedingungen. Ein VPN kann Ihre Internetverbindung möglicherweise beschleunigen, wenn Ihr ISP Ihre Bandbreite drosselt, um Sie auszubremsen. Wenn Sie beim Streaming, Gaming, Torrenting oder anderen datenintensiven Aufgaben eine Bandbreitendrosselung vermuten, sollten Sie ein VPN testen, um zu sehen, ob es hilft.
Kann mein ISP meine Aktivitäten sehen, wenn ich ein VPN verwende?
Nein, ein VPN verschlüsselt Ihren Datenverkehr und verhindert, dass Ihr ISP Ihren Browserverlauf überwacht. Ihr ISP kann möglicherweise immer noch erkennen, dass Sie ein VPN verwenden, er weiß jedoch nicht, was Sie tun. Wenn Sie verhindern möchten, dass Ihr ISP erkennt, dass Sie ein VPN verwenden, können Sie die VPN-Cloaking-Funktion nutzen, die den VPN-Verkehr so tarnt, dass er wie normaler Internetverkehr aussieht. Dadurch wird es schwieriger, Ihre VPN-Nutzung zu erkennen.
Benötige ich ein VPN auf meinem Telefon?
Ja! Mobile VPNs sind unerlässlich, um die Verfolgung in öffentlichen WLAN-Netzwerken zu verhindern, und können verwendet werden, um geografische Beschränkungen für Apps und Inhalte zu umgehen. Sie können ein VPN auch verwenden, um die Internetzensur zu umgehen. Mobile VPNs
Ein VPN auf Ihrem Mobiltelefon schützt Ihre Privatsphäre, indem es verhindert, dass lokale Netzwerke, ISPs und Regierungsbehörden Ihre Online-Aktivitäten verfolgen. Sie können auf Ihrem Telefon auch ein VPN verwenden, um sich vor Hackern in öffentlichen WLAN-Netzwerken (einschließlich Bedrohungen wie Phishing-Angriffen) zu schützen. Böse Zwillingsangriffe).